Category

Défense et géopolitique

balouriarajesh birds 7921816 1920

Du pigeon voyageur au pigeon téléguidé : une nouvelle frontière du conflit ?

By Défense et géopolitique

Le pigeon : nouvelle arme ?

Par H., adhérente CRSI

Les oiseaux, comme le reste du monde animal, sont quasiment de manière intrinsèque des sources potentielles de danger pour l’Homme. En témoigne la diffusion active et mondiale depuis plusieurs années, et très surveillée, de plusieurs souches de virus Influenza, virus de la grippe. Pour certaines de ces souches, la barrière d’espèce a déjà sauté, des oiseaux vers les Mammifères…

Que se passerait-il si les oiseaux devenaient, cette fois-ci de manière extrinsèque, une nouvelle arme de guerre ? Les technologies qui touchent au vivant nous menacent-elles ?

En ce mois de juin, Marc Bloch entre au Panthéon. Dans « L’étrange défaite », l’historien relate un fait, parmi beaucoup d’autres, qui illustre une des raisons de la débâcle de 1940. « Appliquez la mesure 81 », l’ordre donné renvoyait en cascade à une succession d’autres mesures qui furent très mal interprétées. Ainsi, en septembre 1939, la gendarmerie d’Alsace-Lorraine massacra les pigeons voyageurs de l’armée dans trois départements français.

Hier victimes de l’impéritie de notre « suradministration » française, les pigeons sont-ils aujourd’hui victimes de scientifiques désinhibés ? Demain constitueront-ils une arme contre laquelle il faudra nous défendre ?

En mars dernier, la start-up russe Neiry a affirmé être en train de développer des pigeons biodrones. Ces animaux auraient subi une intervention chirurgicale. La pose d’un implant neuronal permettrait ainsi à ces oiseaux d’être téléguidés dans l’espace, et ce dans le but d’effectuer des missions. Plus discrets que des drones, les pigeons passent en effet inaperçus dans l’environnement humain, qu’il soit urbain ou rural. D’autant que les volatiles volent par tous les temps, et peuvent faire plus de 400 km sans pause. Ainsi opérés, les pigeons pourraient effectuer des opérations de surveillance, d’abord annoncées par la start-up comme civiles… 


Soldats ailés, soldats zélés


L’élevage de pigeon remonte au temps des Perses, s’est étendu en Grèce et en Egypte, puis dans toute la civilisation romaine. Les pigeons sont des animaux depuis longtemps utilisés comme messagers. Cela est dû à leur faculté de retourner à leur gîte. Nés à un point A et transportés à un point B, ils retournent toujours au point A. Leur vitesse de vol avoisine les 100 km/h. Ils peuvent parcourir jusqu’à 1 000 km.

Les pigeons furent donc utilisés très tôt dans l’histoire militaire des Hommes, transmettant ordres et appels au secours. Ils ont servi dans l’armée française, surtout pendant la première guerre mondiale où, selon les sources, 50 000 à 100 000 pigeons furent employés. Les oiseaux compensaient la destruction des réseaux téléphoniques et télégraphiques. Au cours de la seconde guerre mondiale, les pigeons restaient des relais entre les réseaux de résistance et Londres. L’opération « Columba » a parachuté, entre 1941 et 1944, ces animaux en territoire nazi pour récupérer des renseignements militaires. Ils ont également joué un rôle lors du débarquement du 6 juin 1944. Leur capacité à échapper aux interceptions, et aux brouillages, a fait d’eux un canal de communication sûr en contexte de guerre. Les rebelles syriens les employaient, il n’y a encore pas si longtemps.

A l’entrée du zoo de Lille, un monument leur est dédié car 20 000 pigeons sont morts pour la France lors de la Grande Guerre. Ces oiseaux ont même leur héros de Verdun : Vaillant, pigeon cité à l’ordre de la nation en 1916 et décoré de la bague d’honneur, comme un soldat. 


Des drones, des pigeons, des radars


Les algorithmes de navigation des actuels drones autonomes sont calqués sur ceux des oiseaux migrateurs. Les groupes de drones peuvent désormais copier les modalités de vol des nuées d’oiseaux, tels les étourneaux où chaque individu qui n’interagit qu’avec ses sept voisins les plus proches. Le pigeon possède, lui, une capacité de navigation exceptionnelle et il a aussi inspiré les ingénieurs pour l’amélioration des drones modernes. Les pigeons sont donc un des outils, discrets et fiables, employables par nos forces de sécurité. Ils peuvent être inclus dans une stratégie qui vise à sécuriser les communications et à isoler physiquement ces réseaux pour maintenir des échanges en milieu hostile. L’armée française conserve de nos jours un élevage de 200 pigeons, au mont Saint Valérien, plutôt dans un souci de mémoire et de transmission des savoirs. Mais en cas d’effondrement total des communications, cela pourrait servir ! Résilience… L’armée si besoin ferait également certainement appel aux nombreux colombophiles français, comme par le passé.

L’idée d’en faire un soldat n’est donc pas nouvelle, mais ce n’est plus dans une optique de communication entre les troupes qu’il pourrait être utilisé. La technique employée par cette start-up russe n’est évidemment pas encore au point, il semble, pour le moment, que les oiseaux puissent être simplement orientés vers la droite ou la gauche… Leur faible poids, environ 300 g, les empêche de porter de lourdes charges, un maximum de 16 g dans un sac à dos est le poids maximal. Mais seize grammes suffisent pour des armes bactériologiques, qui dispersées dans l’atmosphère, à l’endroit voulu, engendreraient un massacre…

Le concept de pigeon-drone pose d’autres questions.

Pour l’humaniste, une question morale d’abord, car transformer un pigeon, un animal vivant, en plate-forme de surveillance, voire pire, se heurte à des notions d’éthique de l’expérimentation animale.

Ensuite, cela nous renvoie à une certaine vision du monde et au rapport que nous avons à l’animal.

Enfin, regarderons-nous toujours les animaux comme des créatures naturelles ou comme des dangers potentiels ? Un pigeon qui pourrait être téléguidé, tel un drone vivant, peut devenir une arme bien difficile à détecter et envers laquelle il sera compliqué de se protéger. Avec l’avancée rapide de technologies de pointe, qui combinent biologie, médecine et physique, la science-fiction semble se conjuguer au présent proche.

Il existe depuis longtemps des radars aviaires chargés de détecter les oiseaux en vol à différentes altitudes et ceux qui sont proches des pistes d’atterrissage. Les collisions « oiseaux contre avion » causent, chaque année, des dégâts importants. Mais la simple possibilité de l’existence de pigeon-drones obligera peut-être nos forces de sécurité à revoir leurs moyens et leur stratégie de détection et de défense.

Dans un communiqué de presse daté du 18 mai 2026, la direction générale des armées indique avoir commandé 16 véhicules qui seront équipés d’un nouveau radar (radar en bande X Girafe 1X) pour moderniser les capacités de détection et de surveillance aérienne de l’armée de Terre. Ce radar, de fabrication suédoise, peut détecter à plusieurs kilomètres et sur 360°, des micro-drones comme des avions de combats. Comment nos forces de sécurité intérieure feront la différence entre un pigeon lambda et un « pigeon dronisé » ? Certes, les pigeons étaient, de fait, déjà détectés par tous les radars, mais leur signal n’était pas jusqu’ici priorisé, c’est-à-dire qu’ils ne déclenchaient pas d’alerte, pas encore…


Sommes-nous prêts pour ces nouveaux types de menace ?


Sources :

https://www.defense.gouv.fr/sites/default/files/ministere-armees/Esprit défense n° 16 – Eté 2025.pdf

https://www.dgse.gouv.fr/fr/la-dgse/nos-actualites/chroniques-du-secret-pigeons-voyageurs

https://information.tv5monde.com/international/pigeons-biodrones-sous-marin-capable-de-provoquer-un-tsunami-ces-nouvelles-armes-developpees-en-russie-2808582

https://www.linkedin.com/pulse/le-pigeon-biodrone-ne-sera-peut-être-pas-larme-du-futur-tewfik-hamel-x2use/

https://www.colombophiliefr.com/page-d-exemple/

https://www.defense.gouv.fr/sites/default/files/ministere-armees/Communiqué_A_La DGA commande 16 véhicules équipés d’un radar en bande X à Saab et Scania pour moderniser les capacités de détection et de surveillance aérienne de l’armée de Terre.pdf


Extraterritorialité du droit américain

By Sécurité/Justice, Affaires européennes, Défense et géopolitique

Par Axelle David, adhérente CRSI 


Le droit participe de la guerre économique. Le droit est utilisé comme « une arme de destruction dans la guerre économique que mènent les Etats-Unis contre le reste du monde, y compris contre leurs alliés traditionnels en Europe » selon le député M. Gauvain, auteur d’un rapport remis au Premier Ministre en 2019[1].

L’extraterritorialité est un mécanisme par lequel un Etat étend la portée de ses lois au-delà de ses frontières nationales. Les Etats-Unis l’utilisent depuis le 19e siècle[2] et, depuis, force est de constater que les démocrates[3] comme les républicains y ont recours.


Etat des lieux

BNP PARIBAS, CREDIT AGRICOLE, LAFARGE, ALSTOM, AIRBUS, SOCIETE GENERALE, COMMERZBANK, ERICSSON, RBS…

Le point commun entre toutes ces entreprises ? Elles ont eu affaire à la justice américaine sur la base de lois de portée extraterritoriale (anti-corruption et autres) et ont dû verser des amendes très fortes :

BNPPARIBAS (8.9 milliards de $ en 2015), Crédit Agricole (787 M$ en 2015), Lafarge (778 M$ en 2022), Alstom (772 M$ en 2014), Airbus (3.9 milliards de $ en 2020), Société Générale (293 M$ en 2018), Commerzbank (1.45 milliard de $ en 2015), Siemens (800 M$ en 2008), Ericsson (1.06 Milliard de $ en 2019), Royal Bank of Scotland (4.9 milliards de $ en 2018)…[4]

18.8 milliards de $ depuis 2018 payées par des entreprises européennes : « Plusieurs dizaines de milliards de $ réclamées à des entités étrangères alors même qu’aucune des pratiques incriminées n’avait de lien direct avec le territoire des Etats-Unis »[5].

Attaques ciblées contre la France en priorité : la cartographie dressée par Augustin de Colnet est à cet égard édifiante : les entreprises françaises ont payé plus de 14 milliards de dollars à la justice américaine dans le cadre du Foreign Corrupt Practices Act (FCPA) et autres lois extraterritoriales[6].  A la lecture de cette cartographie, d’autres pays européens (Allemagne, Italie, Suède) et extra-européens sont concernés : Israël, Suisse, Brésil, Japon, Angleterre et dans une moindre mesure, la Russie et la Chine.

Impact sur la balance commerciale de la France. « Tout cela représente un véritable prélèvement, sans contrepartie, sur les économies européennes et le niveau de vie de leurs citoyens.

Ce prélèvement est suffisamment massif pour être perceptible dans certaines grandeurs macro-économiques. Il en est ainsi en particulier, de l’amende record payée par BNP Paribas en 2014. Celle-ci a lourdement impacté la balance des transactions courantes de la France […]. »[7]

Cette stratégie de conquête s’illustre dans certains secteurs privilégiés : pétrole et gaz, santé, industrie, technologie, aéronautique & défense, banque, notamment.

Source : Foreign Corrupt Practices Act Clearinghouse

Source : Foreign Corrupt Practices Act Clearinghouse[8]

Le Président américain Donald Trump a signé le 10 février 2025 un « Executive Order » ordonnant à l’Attorney General de faire une pause de 6 mois dans les poursuites contre les entreprises américaines pour violation du FCPA et de redéfinir de nouvelles directives. « Les poursuites pour violation au FCPA étaient déjà très asymétriques avec 75% du montant des amendes payées par des entreprises non américaines. Avec ce nouveau virage, on peut raisonnablement supposer que ce chiffre deviendra 100%. […] En conclusion, les entreprises américaines auront donc un blanc-seing de leur administration pour corrompre sans risque d’être poursuivies par leurs propres autorités qui se concentreront exclusivement sur les entreprises non américaines. » note Frédéric Pierucci.[9]


Comment se déroule cette guerre économique en vertu de l’extra-territorialité ?

Utilisation de lois américaines en vertu de l’éthique: sous couvert de lutter contre la corruption, le terrorisme, le blanchiment d’argent, des objectifs légitimes en soi, les Etats-Unis se sont accordé le droit de sanctionner les entreprises, américaines et étrangères, avec un arsenal de lois, telles que :

     – FCPA (Foreign Corrupt Practices Act), voté en 1977 : lutte contre la corruption d’agents publics à l’étranger, permet au Department of Justice (DOJ) de poursuivre toute personne soupçonnée de corruption,

     – Patriot Act (voté à la suite des attentats du 11 septembre 2001) : facilite l’accès à l’information pour les agences gouvernementales américaines dans le cadre d’enquêtes judiciaires à caractère terroriste, les Etats-Unis s’immiscent au sein des entreprises, collectent des données,

     – Cloud Act (voté en 2018) : les Etats-Unis peuvent récupérer directement auprès des serveurs américains ou étrangers des informations concernant des individus dans le cadre d’enquête judiciaire.[10]

Les Etats-Unis ont ainsi à disposition pléthore de fondements juridiques leur permettant d’enquêter, de poursuivre, de condamner dans le monde entier.


Les critères de rattachement d’une transaction/deal au droit américain sont entendus de manière assez large, par exemple :

– effectuer des transactions commerciales libellées en dollars,

– recourir aux services d’une banque américaine ou basée aux Etats-Unis,

– être détenteur d’une adresse mail de type « Gmail » et « Hotmail » ou utiliser un hébergeur de données aux Etats-Unis, un serveur américain (tel qu’Amazon Web Services, Microsoft Azure ou encore Google Cloud Platform),

– être coté en bourse sur un marché financier américain,

– exporter des technologies d’origine américaine.[11]


La méthode est bien rodée :

     – Identification de l’entreprise auteur d’une violation d’une loi extraterritoriale,

     – Action du Department of Justice (ou de la SEC etc..) : menace de condamnation à (i) des sanctions civiles et/ou pénales, financières pour les sociétés et dirigeants (les sanctions ont des montant disproportionnés), incluant des peines d’emprisonnement pour les dirigeants (nombre excessivement important d’années d’emprisonnement, cumul d’années, ce qui diffère du système français), (ii) une exclusion du marché américain, (iii) un retrait de l’agrément bancaire américain pour les banques, (iv) un retrait de l’accès au système financier américain[12],

     – Incitation à négocier : « plaider coupable » via la signature d’un Deferred Prosecution Agreement pour diminuer le montant des amendes, conduisant à un monitoring mis en place par des cabinets US dont les honoraires sont payés par l’entreprise concernée : mise en place d’un espionnage économique, transmission de données stratégiques, siphonnage et appropriation d’éléments de propriété intellectuelle et de savoir-faire industriel,

     – Fragilisation de la société dans la compétition mondiale : affaiblissement de sa valeur pouvant faciliter un rachat par des Américains (ce qui accentue ainsi leur domination économique), ex-affaire Alstom : a finalement plaidé coupable en 2014, a payé 772 millions de dollars et a été rachetée par General Electric, l’empêchant ainsi de fusionner avec la société de son choix.[13]


Constat : les entreprises européennes ont tendance à préférer se mettre en conformité avec le droit américain plutôt qu’avec le droit européen ou français pourtant censés mieux les protéger, en raison du chantage sur la perte du marché américain qui pourrait leur être infligée à titre de sanction. De même, elles préfèrent reconnaître une faute et payer une amende même élevée plutôt que de ne plus pouvoir accéder au marché américain. C’est à un véritable bras de fer étatique, donc asymétrique, que les entreprises désarmées sont individuellement soumises.


Buts

– L’anéantissement de concurrents étrangers est la conséquence de cette arme économique, en Europe mais pas seulement : ex Binance, plateforme d’échange de crypto-monnaies d’origine chinoise : condamnée à payer une amende de 4.3 milliards de $, exclue du marché américain, un monitoring est mis en place ; elle a perdu sa place de numéro 1[14]: les Etats-Unis, en sélectionnant les acteurs admis à prospérer, démontrent qu’ils entendent avoir la maîtrise du marché émergent des crypto-monnaies qui avaient été conçues à l’origine comme des alternatives au dollar…

– Instrument efficace pour protéger les intérêts économiques (tel le choix de contenir la montée en puissance de la Chine[15]) et contrecarrer tout projet (militaire, technologique, civil) à l’étranger pouvant ébranler sa sécurité nationale.

– Outil de chantage avec l’UE face à des réglementations européennes jugées trop contraignantes ex Digital Services Act, Digital Market Act, …


Une vulnérabilité actuelle de nos dirigeants, entreprises et Etats

– Les Etats européens n’ont pas envie de froisser l’allié américain (raisons géopolitiques, engagement sécuritaire en Europe, alliance de l’OTAN, partenaire commercial) ; d’autant plus que les lois américaines contre la corruption, luttant contre les organisations criminelles, contre les Etats voyous ont pu avoir des conséquences positives à certains égards (diminution de la corruption à l’échelle mondiale, mise au ban d’Etats, lutte contre des organisations terroristes).

– Absence de connaissance de ces sujets (force est de constater que les rapports parlementaires n’ont pas eu d’effets significatifs), naïveté de dirigeants politiques voire déni, soft power américain (outils d’influence). S’agissant de la Commission européenne, si la sécurité économique figure bien comme une priorité de son programme 2024-2029, elle ne prévoit pas de politique de lutte contre l’extraterritorialité.

– Le sujet de la dépendance de la France n’est pas assez perçu comme un enjeu stratégique (ex EDF qui envisage de confier le sort de ses données à Amazon Web Services).[16]

– Le patriotisme économique est insuffisamment traité, la politique industrielle de la France est à revoir et la lutte contre les ingérences étrangères doit être améliorée.


Comment agir ?

– Comprendre que l’extraterritorialité du droit américain est un sujet d’importance, un instrument coercitif, dont les abus sont dévastateurs. Cela fait partie d’une stratégie agressive des Etats-Unis à ne pas ignorer, au même titre que la menace d’augmentation des droits de douane ou la remise en question de la sécurité européenne via l’OTAN.

– Défendre notre souveraineté économique passe par le développement d’une stratégie offensive (en France et en Europe, en résistant aux efforts de division en fonction des intérêts économiques) s’appuyant sur une volonté politique forte.

– Être allié quand nos intérêts sont convergents ne doit pas empêcher de s’opposer quand nos intérêts divergent : il faut prendre des mesures contre l’extraterritorialité quand celle-ci porte atteinte à nos intérêts économiques (gestion des données personnelles, désaccords politiques quant aux relations à mener avec certains Etats).

– Renforcer l’utilisation effective de nos lois:

– RGPD: étendre le RGPD aux données des personnes morales : ce qui permettrait de sanctionner les hébergeurs transmettant les données d’entreprises françaises à des autorités étrangères en dehors des canaux de l’entraide judiciaire ou administrative ; chiffrer massivement les données des entreprises, et, en cas de transmission en vertu des règles extraterritoriales, elles seront indéchiffrables,

– lois de blocage de 1968 (interdisant aux entreprises de communiquer des informations aux autorités étrangères)[17] et le règlement de blocage européen (permettant d’annuler les sanctions prononcées contre des entreprises européennes)[18],

– lois anti-ingérence nationales ou européenne[19],

– utilisation maximale de la loi Sapin II[20]de lutte contre la corruption, voulue pour contrer le FCPA : l’Etat français doit être seul autorisé à réglementer et à infliger des sanctions aux entreprises françaises. Nous disposons d’outils : Agence Française Anticorruption (AFA, menant des missions de conseil, assistance et contrôle anti-corruption), convention judiciaire d’intérêt public (CIJP, par laquelle une entreprise reconnaît les faits sans reconnaissance de culpabilité, accepte le monitoring de l’AFA et paie une amende minorée), il faut mieux accompagner les entreprises face aux pressions exercées par le DOJ.

– Porte attention à d’autres textes à vocation extraterritoriale: des dispositions en matière de collecte de données et de renseignement contenues dans des lois US extraterritoriales sont utilisables par les Etats-Unis, notamment vis-à-vis de sociétés et particuliers à l’étranger. La Commission européenne devrait rassurer les gouvernements et entreprises européennes sur la capacité à stocker, protéger et garder confidentielles les données et informations des Européens.[21]

De même, les réglementations visant à limiter l’accès au marché et les exportations de biens et technologies vers des pays hostiles sont de nature extra-territoriale.[22] Ceci est destiné à entraver les efforts de concurrents, tels les Chinois, pour gagner en autonomie technologique et industrielle. De son côté, la Chine a créé son régime de contrôle à l’exportation qui pourrait s’appliquer aux entreprises européennes en relation avec des sociétés chinoises.


L’extraterritorialité du futur ne se limitera pas au droit américain. Il est urgent que la France et l’Europe prennent des mesures pour contrecarrer ces mesures coercitives, d’où qu’elles viennent.

Extraterritorialité du droit américain

[1] Rapport de M. Gauvain du 26 juin 2019 à la demande du Premier Ministre E. Philippe : « rétablir la souveraineté de la France et de l’Europe et protéger nos entreprises des lois et mesures à portée extraterritoriale » cité par https://www.latribune.fr/entreprises-finance/les-etats-unis-se-servent-du-doit-comme-d-une-arme-de-destruction-contre-l-europe-rapport-822024.html

[2] La loi Sherman Anti-trust Act de 1890 a régulièrement été utilisée hors du territoire américain pour lutter contre les pratiques jugées néfastes pour le commerce américain.

[3] C’est sous l’administration Clinton que la loi Helms Burton a été promulguée en 1996 permettant des actions en justice contre les entreprises étrangères présentes à Cuba ; la vente controversée d’Alstom s’est déroulée sous la présidence Obama.

[4] https://drive.google.com/file/d/1AZnT_Vk1pFluOPJKr6niEG9RaRslXbi3/view  (portail-ie.fr : Cartographie extraterritorialité du droit américain d’Augustin de Colnet).

[5] M. Gauvain cité par https://www.latribune.fr/opinions/tribunes/extraterritorialite-du-droit-americain-le-grand-hold-up-832113.html

[6] https://www.portail-ie.fr/univers/droit-et-intelligence-juridique/2023/quel-impact-des-sanctions-extraterritoriales-americaines-sur-les-entreprises-francaises-une-cartographie-daugustin-de-colnet/

[7] Rapport Lellouche Berger du 5 octobre 2016 en conclusion des travaux d’une mission d’information constituée le 3 février 2016 sur l’extraterritorialité de la législation américaine

[8] https://fcpa.stanford.edu/statistics-analytics.html?tab=9

[9] Post LinkedIn de Frédéric Pierucci (ex-cadre d’Alstom, détenu pendant 2 ans aux Etats-Unis dans le cadre d’une procédure de violation du FCPA) consulté le 13 février 2025.

[10] https://www.portail-ie.fr/univers/droit-et-intelligence-juridique/2021/comment-les-entreprises-francaises-se-protegent-elles-face-aux-armes-legislatives-americaines/

[11] « Dans une affaire concernant MM. Straub et consorts (dirigeants d’une entreprise hongroise poursuivie au nom de la loi FCPA pour des faits de corruption en Macédoine et au Monténégro), […] le lien de territorialité invoqué pour justifier la compétence juridictionnelle américaine a été l’usage de mails (qui évoquaient les actes de corruption), ces mails ayant transité par des serveurs localisés aux États-Unis. Un tribunal américain a validé cette interprétation discutable du lien de territorialité en arguant que, vu la dimension mondiale du réseau internet, les intéressés auraient dû se douter que leurs mails pouvaient transiter dans le monde entier et notamment par le sol américain ! » in Rapport Lellouche Berger précité ; Rapport de l’Institut Montaigne : l’extraterritorialité américaine : une arme à double tranchant, décembre 2024, p.62.

[12] Manuel d’intelligence économique, C. Harbulot, p.93.

[13] Affaire Alstom : voir le livre de Frédéric Pierucci et Matthieu AronLe piège américain : l’otage de la plus grande entreprise de déstabilisation économique raconte, Paris, JC Lattès, 2019 et le documentaire de David Gendreau et Alexandre Leraître de 2016 : Guerre fantôme : la vente d’Alstom à General Electric https://www.youtube.com/watch?v=b4d9DU-ndR4

[14] https://www.lesechos.fr/finance-marches/marches-financiers/binance-perd-des-parts-de-marche-dans-les-echanges-de-cryptos-2040263

[15] par exemple, avec le contrôle à l’exportation vers la Chine.

[16] https://www.lesechos.fr/industrie-services/energie-environnement/nucleaire-fritures-sur-la-ligne-entre-edf-et-amazon-pour-lhebergement-de-donnees-sensibles-2139654

[17] https://www.entreprises.gouv.fr/espace-entreprises/s-informer-sur-la-reglementation/la-loi-de-blocage

[18] https://www.august-debouzy.com/fr/blog/1983-extraterritorialite-du-droit-americain-des-eclaircissements-bienvenus-a-lapplication-du-reglement-de-blocage-europeen-avec-larret-ific-holding-du-tribunal-de-lunion-europeenne

[19] selon cet article https://www.portail-ie.fr/univers/defense-industrie-de-larmement-et-renseignement/2023/la-france-entre-naivete-et-deni-face-aux-ingerences-etrangeres/ une note de la DGSI de février 2023 mettait en garde sur les tentatives d’approche de renseignements étrangers

[20] la loi n°2016-1691 du 9 décembre 2016 relative à la transparence, à la lutte contre la corruption et à la modernisation de la vie économique, dite « Loi Sapin 2 »

[21] cf note sur souveraineté numérique à suivre

[22] Rapport Institut Montaigne déc 2024 p.6
linkedin-terrain-de-jeu-de-nombreux-services-de-renseignement

LinkedIn, terrain de jeu de nombreux services de renseignement

By Numérique, Défense et géopolitique

– par Maëlys Gery, membre du CRSI

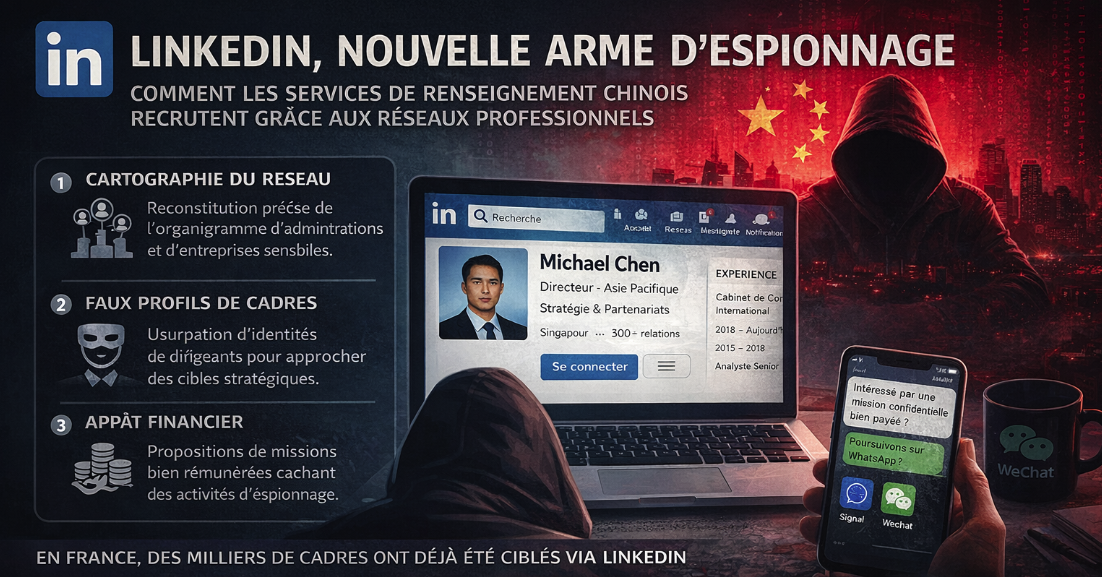
L’utilisation des réseaux sociaux grand public, et particulièrement de LinkedIn, par les services de renseignement étrangers (notamment chinois) marque un tournant dans les méthodes d’ingérence. Ce qui était autrefois un espace de réseautage professionnel « ennuyeux » est devenu un vivier stratégique pour le recrutement d’agents et le vol de données.

LA VULNÉRABILITÉ STRUCTURELLE DES RÉSEAUX PROFESSIONNELS

LinkedIn offre une transparence paradoxalement dangereuse pour les organisations sensibles :

  • Cartographie en temps réel : La précision des profils permet aux services étrangers de reconstituer l’organigramme complet d’une administration ou d’une entreprise stratégique.
  •  Ciblage psychologique : Les agents repèrent facilement les profils vulnérables, tels que les employés en quête de reconnaissance, les fonctionnaires frustrés par leur carrière ou les individus ayant des besoins financiers.
  • L’usurpation d’identité : l’usage de « faux profils » de hauts dirigeants permet d’approcher des homologues en message privé pour extraire des informations confidentielles sous couvert de confraternité.

 LE MODE OPÉRATOIRE DE L’APPROCHE VIRTUELLE AU RECRUTEMENT RÉEL

Le renseignement chinois a mis au point un processus de recrutement par étapes, particulièrement visible en République tchèque (rapport du BIS) et aux États-Unis :

  • Couverture professionnelle : Création de profils de « chasseurs de têtes » ou de « cabinets de conseil » basés à Singapour ou Hong Kong.
  • L’appât académique et financier : Des universitaires sont sollicités pour rédiger des rapports rémunérés. Ce qui semble être une mission légitime sert de « test » avant d’exiger des informations non publiques.
  •  La phase de « consolidation » : Les cibles sont invitées en Chine lors de voyages tous frais payés. Ces séjours visent à créer un lien de dépendance et un sentiment d’engagement envers les intérêts chinois.

UNE MENACE GLOBALE ET D’ENVERGURE ( ÉTATS-UNIS,FRANCE,EUROPE)

Le phénomène n’est plus marginal mais constitue une opération systémique :

  • En France : Une note commune de la DGSI et de la DGSE révèle que plus de 4 000 cadres de grandes entreprises françaises ont été ciblés.
  • Aux États-Unis : Des cas de corruption de fonctionnaires via LinkedIn ont été confirmés par le contre-espionnage et documentés par des enquêtes de presse (CNBC).
  • Objectif géopolitique : Au-delà du simple vol de propriété intellectuelle, ces manœuvres visent à asseoir la Chine comme première puissance économique mondiale et à affaiblir l’influence des pays du G7.

LE FOCUS NATIONAL: LA FRANCE FACE À L’INGÉRENCE NUMÉRIQUE 

L’alerte lancée par les services français souligne que l’Hexagone est une cible prioritaire, notamment en raison de son excellence dans les secteurs de la défense, de l’aérospatiale, de l’énergie et du luxe.

SECTEURS ET PROFILS PARTICULIÈREMENT VISÉS EN FRANCE

  • Les hauts fonctionnaires et contractuels : possédant des clés de compréhension sur les politiques publiques ou les régulations à venir.
  •  Les cadres de la « Base Industrielle et Technologique de Défense » (BITD) : Détenteurs de secrets technologiques et de propriété intellectuelle.
  • Les jeunes diplômés de grandes écoles : ciblés dès le début de leur carrière pour leur potentiel futur (stratégie du « pari sur l’avenir »).

LES PRÉCONISATIONS DE LA DGSI POUR LES COLLABORATEURS

Pour contrer cette « opération d’envergure », les services de renseignement français diffusent des conseils de vigilance spécifiques :

  • Vérification de l’identité numérique : se méfier des profils trop parfaits ou « trop beaux pour être vrais » (photos générées par IA, parcours académique prestigieux mais sans recommandations réelles).
  • Vérifier si le recruteur appartient réellement à l’entreprise citée via un canal tiers (site officiel, standard téléphonique).
  • La règle de la « discrétion numérique » : éviter de mentionner sur son profil des détails trop précis sur des projets classifiés ou des technologies sensibles.
  • Limiter la visibilité de son réseau : les agents étrangers utilisent votre liste de contacts pour identifier qui travaille avec qui (cartographie de l’influence).

Détection du « signal d’alerte » (Red Flag) : toute proposition de rémunération excessive pour une note de synthèse ou une simple « consultation » doit être considérée comme suspecte et toute invitation à poursuivre la conversation sur des messageries cryptées (WhatsApp, WeChat, Signal) dès le premier contact est un marqueur fort de la méthode chinoise.

l’ia dans tous ses états crsi

La cybersécurité comme impératif stratégique et pilier de la résilience institutionnelle

By Numérique, Défense et géopolitique

– par Guillaume FAURE et Grégory ROURES, membre du CRSI Occitanie

Dans un paysage numérique en constante mutation, la sécurité des systèmes d’information n’est plus une simple variable technique relevant des directions informatiques : elle s’impose désormais comme un choix stratégique majeur, indispensable à la pérennité de toute organisation.

Les données récentes confirment l’ampleur de la menace. En 2024, le nombre de cyberattaques est estimé à environ 385 000, touchant de plein fouet les structures les plus fragiles, au premier rang desquelles les TPE, PME et ETI, qui représentent 37 % des victimes. Cette pression constante s’exerce également sur les collectivités territoriales et les établissements de santé, illustrant une délinquance numérique sans frontière sectorielle.

L’analyse de l’état de la menace montre que la vulnérabilité n’est pas seulement technologique, mais avant tout humaine. Le phishing, ou hameçonnage, demeure le mode opératoire privilégié dans 73 % des attaques, exploitant avec efficacité la confiance, la distraction ou l’inattention des agents. Qu’il s’agisse de l’arnaque au président, qui frappe près de 6 000 entreprises chaque mois, ou de formes plus sophistiquées d’ingénierie sociale, les attaquants s’appuient systématiquement sur le facteur humain, considéré comme le maillon faible de la chaîne de sécurité.

L’émergence du Cybercrime as a Service (CaaS) a d’ailleurs industrialisé ces pratiques. Des acteurs malveillants peuvent désormais louer sur le dark web des outils d’attaque sophistiqués, ce qui multiplie les campagnes d’extorsion par rançongiciel et abaisse fortement le niveau d’expertise requis pour lancer une offensive cyber.

Face à ce constat, le coût de l’inaction devient prohibitif. L’impact financier moyen d’un incident cyber est aujourd’hui évalué à plus de 58 000 euros, tandis qu’une violation de données majeure peut atteindre plusieurs millions d’euros, parfois bien au-delà de 3,8 millions selon la nature de l’incident et la taille de l’organisation. Au-delà de la perte immédiate, c’est parfois la survie même de l’entité qui est en jeu : 60 % des PME victimes d’une attaque d’envergure déposeraient le bilan dans les dix-huit mois qui suivent.

À l’échelle mondiale, la cybercriminalité génère des revenus annuels vertigineux de 1 280 milliards de dollars, s’imposant comme l’une des économies les plus lucratives du monde numérique. Pourtant, la réponse judiciaire reste confrontée à d’immenses difficultés, avec une probabilité de traduction des auteurs en justice estimée à seulement 0,05 %.

Dès lors, la cybersécurité doit être abordée sous l’angle de la GRC : Gouvernance, Risques et Conformité. Il ne s’agit plus de considérer la sécurité informatique comme une dépense, mais comme un investissement indispensable à la résilience de l’organisation.

Cette approche suppose une implication réelle et constante des comités de direction. La gouvernance doit fixer une orientation stratégique alignée sur les objectifs métiers, tandis que le management de la sécurité de l’information, souvent appuyé par des standards comme l’ISO 27001, assure la mise en œuvre de politiques de prévention, de contrôle et d’évaluation des risques. Cela implique de passer d’une posture réactive à une culture de la vigilance, dans laquelle chaque collaborateur devient un acteur de la défense collective.

L’émergence de l’intelligence artificielle bouleverse aujourd’hui cet équilibre, en apportant à la fois des opportunités inédites et des risques nouveaux. Si 77 % des entreprises ont déjà intégré l’IA générative dans leur arsenal de cyberdéfense afin d’améliorer leur rapidité opérationnelle, les attaquants exploitent eux aussi ces technologies pour concevoir des malwares polymorphes et des campagnes de phishing hyper-personnalisées à grande échelle.

Le phénomène du Shadow AI, où 18 % des employés admettent saisir des données confidentielles dans des IA publiques sans autorisation, crée de nouvelles brèches de sécurité qu’il devient urgent de combler. La route vers la résilience en 2026 passe donc par une sécurisation stricte des usages de l’IA, ainsi que par le maintien impératif de “l’humain dans la boucle” afin de limiter les biais, les erreurs et les hallucinations des systèmes automatisés.

La maturité cyber d’une organisation ne s’acquiert pas par l’accumulation d’outils technologiques, mais par une amélioration continue de l’hygiène informatique et par une sensibilisation constante des équipes. À ce titre, le recours aux dispositifs proposés par l’ANSSI pour évaluer son niveau de préparation constitue une étape cruciale pour identifier ses vulnérabilités et hiérarchiser ses priorités de protection.

En pratique, cette démarche doit s’accompagner de mesures concrètes : authentification multifacteur, mises à jour régulières, gestion rigoureuse des accès, sauvegardes isolées, plan de réponse à incident, exercices de crise et campagnes de sensibilisation au phishing. C’est en combinant gouvernance, prévention et réaction que l’organisation peut réellement renforcer sa capacité de résistance face aux attaques.

En définitive, la sécurité est un processus dynamique qui exige du temps, des moyens et un engagement durable. En renforçant la confiance par la protection des données et en instaurant une culture de la vigilance face aux sollicitations numériques, l’entreprise ne protège pas seulement ses actifs : elle garantit aussi sa crédibilité, sa continuité d’activité et sa place dans une économie numérique mondiale où la sécurité est devenue le socle de toute relation durable.

La Gendarmerie nationale, à travers ses sections opérationnelles de lutte contre les cybermenaces, accompagne ce mouvement de sécurisation et rappelle que, dans ce combat pour la souveraineté numérique, nous sommes tous, par nécessité, acteurs.

En conclusion, la cybersécurité ne peut plus être reléguée au rang de simple défi technique : elle s’impose comme un pilier stratégique de la pérennité des organisations face à une menace massive, industrialisée et en constante évolution. Alors que l’humain demeure le maillon faible privilégié par les attaquants, l’émergence de l’intelligence artificielle complexifie encore l’équation en automatisant et en personnalisant les offensives.

Pour survivre dans cet écosystème hostile où l’inaction devient financièrement fatale, les organisations doivent impérativement adopter une gouvernance proactive fondée sur la culture de la vigilance, la conformité et l’hygiène informatique. En transformant la sécurité en investissement résilient plutôt qu’en simple dépense, elles protègent non seulement leurs actifs, mais préservent aussi leur souveraineté, leur continuité et leur crédibilité.


Lexique de cybersécurité

  • ANSSI : Agence Nationale de la Sécurité des Systèmes d’Information – organisme français chargé de la cybersécurité.
  • CaaS (Cybercrime as a Service) : modèle commercial où des cybercriminels louent des outils ou services d’attaque à d’autres acteurs malveillants.
  • Chiffres clés : statistiques ou données utilisées pour illustrer l’ampleur des cyberattaques (ex : 385 000 attaques estimées en 2024).
  • GRC (Gouvernance, Risques, Conformité) : approche stratégique intégrant la gouvernance de la sécurité, l’identification des risques et le respect des normes réglementaires.
  • Hygiène informatique : ensemble des pratiques visant à réduire les vulnérabilités informatiques (mises à jour, sauvegardes, gestion des accès…).
  • Hameçonnage / Phishing : technique de fraude visant à obtenir des informations confidentielles en se faisant passer pour une entité légitime.
  • IA (Intelligence Artificielle) : systèmes informatiques capables de simuler des capacités cognitives humaines, y compris l’apprentissage automatique.
  • IA générative : type d’IA capable de créer du contenu nouveau (texte, image, code, etc.).
  • Shadow AI : usage d’IA non autorisé par les services IT ou la direction, souvent via des services publics accessibles en ligne.
  • Ingénierie sociale : techniques manipulant les comportements humains pour obtenir des informations confidentielles.
  • ISO 27001 : norme internationale définissant les exigences pour un système de management de la sécurité de l’information.
  • Rançongiciel / Ransomware : logiciel malveillant bloquant l’accès aux données et demandant une rançon pour les restituer.
  • Arnaque au président / CEO fraud : type de phishing ciblant la direction d’une entreprise pour détourner des fonds.
  • Maillon faible : élément vulnérable dans un système de sécurité, souvent le facteur humain.
  • Plan de réponse à incident (PRI) : procédure permettant de gérer efficacement les incidents de sécurité.
  • Plan de continuité / reprise d’activité (PCA/PRA) : dispositif garantissant le fonctionnement ou le redémarrage d’une organisation après un incident majeur.
1979-2026-des-annees-marquantes-du-droit-international-dans-un-orient-difficile

1979-2026 : des années marquantes du droit international dans un Orient difficile

By Défense et géopolitique

– par Raphael PIASTRA, maître de conférences en droit public des universités


Le conflit qui s’est ouvert voici une dizaine de jours marque un tournant dans le droit international du proche et du moyen-orient. Cette zone est depuis des décennies une source abondante de conflits en tous genres. L’Iran y est devenu un acteur majeur qui s’oppose régulièrement à Israel toujours soutenue par les USA. Le conflit qui s’est ouvert en Février dernier en est le dernier et marquant exemple. Il risque de remodeler la donne. Revisitons un peu l’histoire de ces évènements. 

Aux origines de la République islamique d’Iran

Cela nous ramène près de 50 ans en arrière à Neauphle-le-Château, bourgade tranquille et cossue des Yvelines. En cette fin des annés 70, la France giscardienne a accepté d’accueillir un personnage qui va défrayer l’histoire : l’Ayatollah  Khomeini. Auparavant ce dernier vivait depuis quatorze ans en exil — d’abord en Turquie, puis à Nadjaf, en Irak, ville sainte chiite où il s’était imposé comme principal opposant au chah Mohammad Reza Pahlavi. Cette année-là, sous la pression de ce dernier qui percevait l’ayatollah comme une menace croissante, Saddam Hussein décida de l’expulser d’Irak. Le Koweït refusa de l’accueillir. Khomeini se retrouvait donc sans refuge (https://lessentieldeleco.fr).

Le  chef religieux est donc accueilli en France en 1978 par la volonté du président Giscard d’Estaing, et ce malgré les réticences de nos services secrets qui jugeaient dangereuse sa présence sur notre sol et prônaient l’Italie ou l’Algérie comme point de chute. Même le fidèle Michel Poniatowski, ministre de l’Intérieur, estimera que c’est « une énorme erreur».  On sait depuis que cette décision a été prise pour des raisons essentiellement commerciales et géopolitiques (Houchang Nawhandi ; Khomeini en France, révélation sur cet étrange hôte de Neauphle le Château, Godefroy de Bouillon, 2009).  Comme nous l’a confié R. Barre, qui était alors à Matignon, «  de toute façon ce dossier était  la chasse gardée du président Giscard d’Estaing. Donc non négociable. Et je n’eus pas mon mot à dire ». 

C’est ainsi que le futur guide de la révolution irianienne s’installa dans la luxueuse propriété prêtée par un universitaire iranien, et les habitants prirent l’habitude de le voir régulièrement. Il  traversait la route pour se rendre dans le verger voisin où il priait sous un pommier, donnait des conférences de presse et organisait la résistance au Shah. Un grand nombre d’intellectuels de gauche s’y pressaient ou le louaient (Foucault, Sartre, de Beauvoir). Les socialistes français nouaient aussi des liens avec celui qui devenait l’opposant N°1  au shah (Mitterrand, Mélenchon par ex). D’ailleurs il exista longtemps à Téhéran une rue Neauphle le château où est installée l’ambassade de France, signe que malgré lui, le village a connu une célébrité inattendue. Dont il se serait bien passé à l’issu de ce qui va suivre. Il faut préciser qu’en 2017, à l’initiative du propriétaire du domaine, un  panneau commémoratif à l’effigie de Khomeini installé sur le terrain où il séjournait. Vandalisé en 2023, il fut supprimé (https://www.radiofrance.fr). 

Ainsi pendant 112 jours, Neauphle-le-Château devint, selon l’historien Bernard Hourcade « la capitale de la contestation iranienne ». Le 1er Frévier 1979 Khomeini revient en triomphateur en Iran puisque le Shah est chassé du pouvoir par la révolution islamique. La République Islamique est ainsi consacrée dix jours après. 

Les suites

Il faut dire tout d’abord  dire quelques mots sur  le Shah d’Iran qui a été, sous des titres variables,  au pouvoir de 1941 à 1979. Les racines de la révolution islamique peuvent être retracées en une combinaison complexe de facteurs socio-économiques, politiques et religieux. Dans les années 1960 et 1970, l’Iran, sous le règne du Shah Mohammad Reza Pahlavi, connaissait un essor certain et  une modernisation rapide. Bien que ces réformes, connues sous le nom de « Révolution blanche », aient entraîné une amélioration significative des infrastructures et de l’éducation, elles ont également engendré des inégalités croissantes, une corruption endémique et une aliénation croissante de la population. Et aussi une certaine dépendance géopolitique aux USA. 

Le Shah imposa assez vite un contrôle autoritaire sur la société et réprima toute forme de dissidence. Même plutôt éclairée il s’agit d’une dictature de type laic même si le shah pratique l’Islam chiite (chiisme duodécimain) modéré et n’incite pas les femmes à porter le voile (Yves Bomati, Houchang Navandi, Mohamed Reza Pahlavi, Perrin, 2019).

Les opposants, qu’ils soient de gauche, religieux ou nationalistes, se sont unis contre le régime. Parmi eux, on l’a dit,  l’ayatollah Ruhollah Khomeini qui, depuis la  France, a commencé à mobiliser les masses autour d’un projet islamique qui promettait de redonner le pouvoir au peuple et d’instaurer un gouvernement basé sur les principes islamiques (https://vl-media.fr).  Il faut mentionner que les chancelleries occidentales et celle des USA en particulier se sont assez largement accomodées du régime du Shah. Puis elles l’ont toutes, plus ou moins lâché, face à cette révolution en marche. Laquelle  fut  d’abord, un soulèvement populaire d’aspiration à la liberté. Puis, et même surtout,  se produit un retour à l’Islam traditionnaliste voire intégriste  porté par le clergé chiite incarné par Khomeini. Le Shah meurt en exil, au Caire, en juillet 1980 (Ahmad Faroughy,  Jean-Loup Reverie, L’Iran contre le Chah, J.C. Simoën, 1979).

La mise en place de la République islamique a eu des répercussions profondes sur la société iranienne. Le régime de Khomeini, mis en place en 1979,  a instauré un système politique où le clergé islamique détenait le pouvoir suprême, une structure connue sous le nom de « Wilayat al-Faqih » ou gouvernance du juriste islamique. Ce système a eu des effets immédiats sur divers aspects de la vie quotidienne, y compris la loi, l’éducation et la culture. Les droits des femmes ont été particulièrement affectés, avec une régression des avancées obtenues sous le régime précédent (obligation du voile puis du niqab).  De plus, la révolution a engendré un climat de peur, avec une répression sévère des opposants politiques. Les tensions religieuses et ethniques ont également été exacerbées, certains groupes minoritaires étant marginalisés ou persécutés. C’est une dictature religieuse ou théocratie (Marie Ladier-Fouladi, préface de Hamit Bozarslan, La République islamique d’Iran vue de l’intérieur, éditions du Croquant, 2020). 

Sur le plan économique, le nouveau régime a adopté une politique de nationalisation des industries, ce qui a conduit à des sanctions économiques internationales et a eu un impact négatif sur l’économie iranienne. Pourtant l’Iran détient un peu plus de 10 % des réserves mondiales de pétrole et près de 20 % du gaz. Mais le Guide et ses affidés captent l’essentiel des rentes économiques  au détriment du peuple. Et, peut-être encore plus qu’avant, la corruption règne (Emmanuel Razavi, La face cachée des mollahs, Le livre noir de la République islamique d’Iran, Cerf, 2025).

La Révolution islamique a également eu un impact majeur au-delà des frontières iraniennes. Elle a inspiré des mouvements islamistes dans d’autres pays du Moyen-Orient, modifiant les dynamiques politiques dans toute la région. Des groupes comme le Hezbollah au Liban et le Hamas dans les Territoires palestiniens ont vu le jour avec des idéologies influencées par le modèle iranien. Ce sont les proxy.

En matière de politique internationale, la révolution a entraîné une rupture des relations diplomatiques avec les États-Unis, culminant dans la crise des otages de 1979, où des diplomates américains ont été pris en otage à Téhéran pendant 444 jours. Cette crise a marqué le début d’une hostilité durable entre l’Iran et l’Occident (Vl-medias ibid). Et puis surtout l’Iran a souhaité se doter de l’arme nucléaire notamment pour affronter Israel et menacer les USA.  Et c’est là que son  avenir se joue. 

C’est donc une république islamiste qu’instaurent Khomeini et ses successeurs. La République islamique est un régime autoritaire théocratique où le clergé chiite exerce le pouvoir, qui incorpore des éléments démocratiques dont l’élection au suffrage universel du président et des députés au Madjles. Le guide de la Révolution, Khomeini (1979-1989)  Khamenei (1989 à 2026) détenaient l’autorité suprême.  La république islamiste ne relève ni des dictatures classiques ni des fascismes traditionnels: elle incarne un fascisme religieux spécifique. Les objectifs fondamentaux de la République islamique d’Iran sont de trois types. L’imposition de la charia islamique à tous les aspects de la vie en Iran; la création d’un quasi-empire chiite centré sur l’Iran, englobant les chiites d’Irak, du Liban, de Syrie et du Yémen, l’idéologie de la République islamique. A la différence de tous les autres pouvoirs autoritaires, l’être humain n’y est reconnu que comme serviteur d’Allah. Les droits humains, notamment féminins,  n’existent pas, car tous les droits appartiennent à Dieu et l’humain n’a que des devoirs. Revendiquer des droits est un crime; la critique affaiblit le régime, et l’opposition au pouvoir est assimilée à une guerre contre Allah (https://alencontre.org). Mais cette république islamiste, comme tous les régimes autoritaires,  est traversée depuis un certain nombre d’années par des courants contraires qui conduisent à la remise en cause qu’elle connait aujourd’hui (Ata Ayati et David Rigoulet-Roze, (sous la direction de), La république islamiste d’Iran en crise systémique, L’Harmattan, 2022). 


L’avenir de la République Islamique d’Iran

Khomeiny affirmait que «la survie du régime prime sur celle de l’islam lui-même, et même plus que la vie de l’Imam du Temps (Mahdi)». Khamenei poursuivait la même logique: un seul principe, un seul objectif — la survie du régime à n’importe quel prix. Des oppositions se sont faites jour depuis quelques années. Notamment celle de Février 2026 qui a fait des dizaines de milliers de morts abattus par les Gardiens de la Révolution et les autres milices du pouvoir. 

Et puis le 28 février 2026, après avoir amassé un nombre conséquent de forces aéro-navales, les États-Unis, de concert avec Israël, mènent une frappe massive et durable contre l’Iran afin de stopper définitivement son programme nucléaire mais aussi pour mettre à mal le régime. C’est l’opération Epic Fury. 

Une des premières cibles atteintes fut le guide suprême Ali Khamenei, liquidé lors du bombardement d’un complexe immobilier où se tient une réunion avec une quarantaine de dignitaires du régime. Acte symbolique s’il en est. Puis les USA comme Israel cherche à éliminer les autres dirigeants notamment les gardiens de la révolution. Ils misent aussi sur un nouveau soulèvement populaire. Une nouvelle révolution en quelque sorte. 

Mais, contrairement à ce que certains pensaient, le régime iranien n’est pas fini. Ainsi un conseil d’experts a désigné un des fils du défunt, Mojtaba Khamenei, comme nouveau guide suprême iranien. Ce ne serait pas le plus aguerri mais il est réputé pour sa dureté. Le régime ainsi inauguré une théocratie dynastique. Son remplacement démontre que le régime, même vacillant, tient toujours debout. Des milices arpentent toujours les rues. Quid du peuple ? 

Les gardiens de la Révolution sévissent toujours même si l’armement iranien a baissé en capacité. Ils n’ont presque plus de missiles, ni de flotte mais ont plus de drônes que prévu et attaquent même certaine monarchies pétrolières. Et pourtant ce ne sont pas moins de près de 3000 missiles qui ont touché le pays et une centaine d’avions de chasse  qui survolent quotidiennement le territoire. Un 3e porte-avions américais arrive sur zone. Mais les experts militaires sont unanimes. On ne fait pas tomber un régime uniquement depuis le ciel.  Va-t- on vers un débarquement de troupes au sol ? Rien n’est moins sûr. Le président Trump l’a même évoqué. On rentrerait assurément là dans une autre dimension du conflit. 

Et si le régime tombe, qui pour le remplacer ? On évoque le prince Reza Pahlavi, dernier fils du Shah. Donald Trump a annoncé récemment qu’il avait des candidats sérieux pour la succession du régime des mollahs à Téhéran. Parmi eux, Reza Pahlavi. Il affiche très clairement sa proximité avec Israël et promet une normalisation s’il prend les reines du pouvoir en Iran. En Israël cette perspective enchante la population. 

Conclusion

Pour conclure il faut tout de même dire un mot du droit international. Une question se pose. L’offensive lancée conjointement par les USA et Israel viole-t-elle la Charte des Nations unies ? Pour justifier leur opération, les États-Unis ont une nouvelle fois invoqué la légitime défense, comme en juin 2025, lorsqu’ils avaient déjà déclenché des frappes contre l’Iran. Et ce, au vu des risques que l’Iran se dote de l’arme nucléaire et soit amené à l’utiliser. L’article 51 de la Charte des Nations-Unis ne reconnaît le droit de légitime défense que « dans le cas où un Membre des Nations Unies est l’objet d’une agression armée », la riposte à une simple menace restant la prérogative du Conseil de sécurité (chapitre 7 de la Charte). Même avec l’avènement du nucléaire, seul « l’emploi de la force armée » légitime une réponse armée précise la Charte. Il ne fait dès lors guère de doute que l’opération militaire menée par les États-Unis et Israël contre l’Iran doit être qualifiée d’agression armée. Donc illégale.  Cela implique que c’est l’Iran qui se trouve juridiquement en situation de légitime défense, ce qui lui permet de cibler des objectifs militaires si cela s’avère nécessaire et proportionné pour mettre fin à l’attaque. Mais, au-delà de ces considérations strictement légalistes, peut-être pourrait-on appuyer la légitimité de cette opération, dans la mesure où elle vise aussi (même si tel n’est pas son objectif premier) à renverser un régime iranien responsable de très graves violations des droits humains ? (Olivier Corten, Professeur à l’Université libre de Bruxelles, https://www.leclubdesjuristes.com).  

L’Epic Fury va redistribuer les cartes de la région mais risque aussi  d’ébranler le droit international classique lui-même.