Category

Numérique

suhasdoosra bulgaria 5145517

Ecrans et natalité : l’impact du virtuel est réel

By Numérique, Santé


Par Aurore, membre de la commission CRSI santé

Projet transversal des commissions numérique et santé


Dans une réflexion intergroupe au CRSI, le sujet des « écrans » est apparu comme incontournable et nombreux sont les liens existants entre notre santé et ces outils numériques. Pour ceux qui douteraient, lire les articles récents qui relatent les procédures judiciaires actuelles opposant les États américains aux plateformes numériques[1]…

Cependant, à côté des effets les plus connus du grand public sur notre santé, c’est-à-dire surtout une perturbation de notre vie relationnelle, psychologique, avec des risques d’addictions, les écrans pourraient-ils avoir des effets sur notre santé « reproductive » ?

La natalité, ou plutôt la chute de la natalité qui préoccupe l’Occident, est plurifactorielle. Un rapport récent de l’Assemblée nationale liste les principales explications retenues actuellement[2] :

Facteurs économiques

– coût du logement

– coût de la garde d’enfant

– difficultés pour trouver un emploi

Arbitrage carrière / parentalité

– allongement des études pour les femmes

– difficultés à concilier vie professionnelle et vie privée

Evolutions socio-culturelles

– besoin de réussite individuelle

– progression du célibat, crise de la conjugalité

– société de plus en plus « no kids »

– anxiété accrue

Infertilité

  • augmentation de l’âge au premier enfant

La liste des causes d’infertilité n’est pas exhaustive, s’ajoutent : tabac, augmentation de l’âge de la paternité, perturbateurs endocriniens, polluants, augmentation des maladies chroniques, augmentation de l’obésité, sédentarité, usage de drogues, troubles du sommeil, etc.

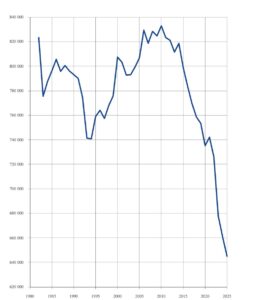
En France, le taux de naissances vivantes entre 1980 et 2025 (y compris Mayotte depuis 2014) est illustré par le graphique 1 ci-dessous :

chute natalité

Source : https://www.insee.fr/fr/statistiques/2381380


Parmi les causes de baisse de la natalité, une semble peu étudiée : l’impact des smartphones sur nos vies. Le travail de chercheurs étasuniens, Caitlin K. Myers et Ezekiel Hooper (NATIONAL BUREAU OF ECONOMIC RESEARCH), vient d’apporter, en juin dernier, quelques pistes supplémentaires à ce sujet[3].

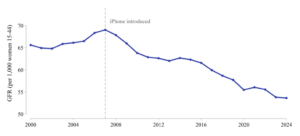
Le nombre de naissances (enfants vivants) pour 1000 femmes (âgées de 15 à 44 ans) est resté constant aux USA entre 1980 et 2007. Il était de l’ordre de 65 à 70 naissances / 1 000 femmes. En 2024, ce taux chute à 54 enfants pour 1 000 femmes. La baisse aux USA est d’environ 22 % depuis 2007, cf. graphique 2.

taux de fécondité usa

Graphique 2 : déclin du taux général de fécondité, pour les femmes âgées de 15 à 44 ans. L’iPhone 1 est introduit aux USA en 2007[4].

Or, cette année-là, le premier smartphone de la firme Apple est mis sur le marché et commercialisé uniquement via l’opérateur AT&T. Une comparaison des zones géographiques desservies par cet opérateur est faite avec les zones qui ne l’étaient pas. Les résultats indiquent que la chute des naissances en lien avec l’accès à l’iPhone 1 est de 4,5 à 8 % chez les 15 à 19 ans et de 3,2 à 6,6 % chez les 20 à 24 ans. Il persiste une différence statistiquement significative pour les femmes plus âgées, mais elle est moins marquée.

Selon ces auteurs, la diffusion de l’iPhone 1 expliquerait 33 à 52 % du déclin du taux de fécondité* chez les femmes de 15 à 44 ans. Cela se justifierait notamment par la réduction de l’interaction entre les personnes, l’accroissement de la consommation de contenus pornographiques et la réduction de la fréquence des rapports sexuels.

Une autre étude a été menée sur la chute de la fécondité chez les adolescents en lien avec le digital[5]. Elle conclut qu’il existe, aux USA et au Royaume-Uni, une accélération de cette chute chez les adolescents depuis 2007 et l’arrivée du premier smartphone.

Le 9 novembre 1965, une panne géante de courant à New York avait marqué les esprits et, neuf mois plus tard, des journalistes avaient publié de nombreux articles sur une augmentation nette des naissances, de manière erronée car les statistiques ont depuis infirmé leur dires[6]. Une soirée sans écrans, la télévision à l’époque, ne suffit pas pour rendre plus prolifiques les couples !

Certes, les écrans ne sont probablement pas les premiers responsables de la chute de fécondité observée partout dans le monde, et ce parfois depuis la fin du XXe siècle[7], mais leur usage en augmentation constante, l’impact qu’ils ont sur les relations humaines, l’isolement qu’ils procurent parfois, les dérives qui y sont associées, notamment concernant la consommation de pornographie, et l’évolution de la société humaine en recherche accrue de plaisirs immédiats (cf. les articles sur les écrans[8] et l’addiction[9]) sont autant de facteurs qui éloignent les individus physiquement les uns des autres et donc d’une vie de couple et de famille qui suppose le plus souvent de se projeter dans un futur trop lointain pour certains…


* Le taux de fécondité est le rapport du nombre de naissances vivantes de l’année à l’ensemble de la population féminine en âge de procréer c’est-à-dire de 15 à 50 ans pour les données françaises (source Ameli, https://www.ameli.fr/assure/sante/devenir-parent/concevoir-un-enfant/sterilite-pma-infertilite/baisse-de-la-fertilite-et-de-la-fecondite-pourquoi)


Sources : 

[1] https://www.lefigaro.fr/medias/danger-des-reseaux-pour-les-mineurs-meta-verse-17-milliards-de-dollars-pour-regler-son-proces-aux-etats-unis-20260826


[2]   https://www.assemblee-nationale.fr/dyn/17/rapports/natalite/l17b2474-ti_rapport-information


[3] https://www.nber.org/papers/w35310


[4] https://www.nber.org/papers/w35310


[5] https://homepages.uc.edu/~moscoshn/Personal_webpage/papers/Smartphone_web.pdf


[6] https://www.persee.fr/doc/estat_0336-1454_1970_num_18_1_2019


[7] https://atlantico.fr/article/decryptage/hausse-du-nombre-de-smartphones-chute-de-la-natalite-et-si-nos-telephones-etaient-un-coupable-trop-facile-couples-naissance-enfants-bebes-David-Le-Breton-Laurent-Chalard-Pascal-Neveu

[8] https://www.crsi-france.fr/la-cyberdependance-chez-les-jeunes/

[9] https://www.crsi-france.fr/ecrans-et-addictions-physiologie-du-plaisir/`

Cyberattaque

Août 2026 — Cyberattaques contre la DGFiP : jusqu’où peut aller la menace ?

By Numérique

Par Laurent PE., membre de la commission CRSI numérique


Suite à un piratage informatique, une fuite massive de données fiscales a été annoncée à la mi-août par la Direction générale des Finances publiques (DGFiP). Plus de 678.000 comptes de particuliers et professionnels sont concernés.

Certains experts en cybersécurité la présentent comme l’une des cyberattaques les plus graves que la France ait connues.


Que s’est-il passé exactement ?

Le 26 juin dernier, un intrus a réussi à accéder au système d’information de la DGFiP. Des accès frauduleux ont ensuite permis, en juin et juillet, de consulter et d’extraire de nombreuses données sensibles.

Les pirates ont utilisé des identifiants compromis pour accéder à un outil interne permettant d’effectuer des recherches sur des particuliers et professionnels. Les pirates ont limité leurs consultations afin de rester sous les seuils d’alerte, les requêtes importantes pouvant être légitimes dans le travail quotidien des agents de la DGFIP.

Le 12 août, ce groupe de hackers se présentant sous le nom ZeroBytes met en ligne une annonce pour vendre ces données sur un forum cybercriminel : Au total, ZeroBytes affirme détenir les données de 678 438 particuliers et professionnels : noms et prénoms, revenu fiscal de référence, adresses, téléphone, e-mail, dates et lieux de naissance, situation familiale, identifiants fiscaux, adresses et caractéristiques des biens immobiliers, etc.

Ce n’est que le 14 août que la DGFIP a révélé publiquement la fuite, après une alerte de l’ANSSI du 12 août faisant suite à la revendication de l’attaque.

Malgré la communication officielle de Bercy, le mode d’attaque à l’origine de la fuite de données, n’est en réalité ni original ni très sophistiqué : Bercy fait mention d’« usurpations d’identifiants d’un agent de la DGFiP et d’un tiers habilité ».

Lors d’une interview confidentielle le 18 août auprès de journalistes via messagerie chiffrée, ZeroBytes se présente comme étant un groupe de deux français. Ils déclarent avoir agi pour des motivations financières uniquement, et aussi par opportunisme, car selon eux, les administrations françaises sont faciles à pirater. Ils justifient leur attaque de la DGFIP en affirmant que « leur service était mal sécurisé, c’est tout ».

Voici les chiffres revendiqués :

Personnes uniques potentiellement concernées : 678 437

– Professionnels : 285 570

– Particuliers : 392 867

Particuliers associés à un Revenu Fiscal de Référence :

– de 100 000 € ou plus : 26 805

– supérieur à 1 million d’euros : 386

– supérieur à 10 millions d’euros : 8

source: French Breaches

NB :  À ceci s’ajoute une fuite supplémentaire de la DGFIP le 18, celle des données du Cadastre, de l’ordre de 433 485 particuliers. Mais aussi, un autre incident supplémentaire, concernant le portail des Successions.

Pour rappel, fin janvier 2026, FICOBA, le fichier national des comptes bancaires DGFIP, dont 1,2 million de comptes avaient fait l’objet d’accès illégitimes (RIB/IBAN, identités et adresses des titulaires).

Sans oublier France Travail : 44,3 millions de personnes (2024). L’ANTS (cartes d’Identité) : 11,7 millions (2026). L’Éducation nationale mi-août : 346 millions de lignes de données revendiquées (ZeroBytes).


Pourquoi est-ce si grave ou dangereux ?

Des experts en cybersécurité, parmi lesquels les hackers éthiques SaxX et Baptiste Robert, ont souligné la gravité exceptionnelle de cette attaque de la DGFIP.

Les bases de données aujourd’hui sont tellement détaillées qu’elles permettent aux personnes mal intentionnées d’évaluer par exemple le niveau de vie d’un foyer, sa composition et une partie de son patrimoine, mais aussi de faire des recoupements très détaillés avec d’autres données sensibles disponibles sur le darknet.

A minima, un acteur malveillant disposant simultanément de toutes ces informations peut aisément construire des tentatives de phishing, de fraudes ou d’ingénierie sociale extrêmement crédibles et personnalisées.

De plus, ces données dispersées dans la nature peuvent être conservées, revendues, recoupées et exploitées pendant des années.

Mais au-delà de ça, connaître le patrimoine d’une personne (immobilier, bitcoin, or) ou d’autres détails sur sa possession d’armes (fichier déclaratif piraté) et son adresse de domicile, donne à un agresseur ou un criminel un avantage considérable.

Une fois ces fichiers recoupés avec d’autres fuites, ils peuvent devenir un outil de ciblage. Les criminels peuvent identifier un détenteur d’actifs, retrouver son domicile, estimer ses avoirs et choisir le montant à extorquer.


Est-ce exagéré ?

En mars 2026, une compromission d’une entreprise utilisatrice du Système d’information sur les armes (SIA) en France a laissé « fuiter » des informations concernant 62 511 armes et leurs propriétaires respectifs. D’autant plus préoccupant qu’il y avait déjà eu fin 2025, d’autres fuites concernant notamment la Fédération française de tir.

Depuis, entre 20 et 30 cambriolages de domiciles de détenteurs d’armes, considérés comme liés à ces différents piratages, selon des médias spécialisés.

Aussi, l’année dernière, un agent des impôts de Bobigny avait été mis en examen pour avoir utilisé ses accès fiscaux pour obtenir des informations sur des personnes ciblées par des criminels, notamment des contribuables détenteurs de Bitcoin ou de cryptomonnaies.
Une étape de plus dans la progression de la corruption et de la menace de l’intérieur.

Depuis le début de l’année 2026, la France a recensé 77 séquestrations, enlèvements, extorsions ou tentatives liés aux cryptos, selon la Gendarmerie nationale, contre 45 durant toute l’année 2025. Certaines victimes ont été ligotées, battues ou mutilées, ainsi que leurs proches ou membres de la famille.

Début août, s’ajoute un home-jacking visant une détentrice de cryptomonnaies dans les Yvelines.

À peine les lignes de cet article sont-elles écrites, qu’un nouveau cas est rapporté. Un couple a été séquestré puis enlevé dans les Landes, la nuit du 10 août, pour ses bitcoins. L’homme a été retrouvé nu et lacéré, et sa femme enlevée, retrouvée à plusieurs kilomètres. Deux hommes ont été interpellés.

Ce type d’agression se multiplie en France.

Des données fiscales ou patrimoniales sensibles, volées et recoupées avec d’autres sources, peuvent ainsi fournir aux criminels des informations qui facilitent le ciblage de victimes, pouvant aller dans certains cas jusqu’à causer des agressions et des préjudices physiques.


Une nécessaire remise en question : le risque d’un État qui veut tout centraliser et qui disperse les responsabilités

Lors de l’interview de ZeroBytes, le hacker a déclaré de façon désinvolte : « Les impôts, ce n’était que le début. »

Ces dernières semaines, pas moins de 57 comptes d’agents de la DGFiP ont été identifiés comme compromis et potentiellement utilisés pour accéder aux données, avant d’être bloqués.

Nos administrations sont devenues un véritable millefeuille administratif et organisationnel.

Centraliser toujours davantage d’informations et accorder à de nombreux comptes administratifs des droits d’accès très étendus représente un risque majeur. Une seule compromission peut exposer des centaines de milliers, voire des millions de personnes, et créer des risques sérieux pour leur sécurité.

L’État exige toujours davantage d’informations sur nos revenus, nos comptes et notre patrimoine. Il centralise ces données au nom du contrôle fiscal et de la lutte contre la criminalité. En contrepartie, sa responsabilité est immense lorsqu’il échoue à les protéger.

Nous finançons l’un des États les plus coûteux au monde. Il est donc légitime d’attendre de lui qu’il soit à la hauteur de ses responsabilités lorsqu’il s’agit de protéger nos données et notre sécurité.

Face à ces évènements, la réponse du gouvernement a été d’annoncer une nouvelle unité cyber.

Mais faut-il rajouter une énième entité alors même que l’on a déjà pléthore d’agences au sein de l’état ?

L’ANSSI, par exemple, existe déjà et remplit pleinement ses missions d’expertise et de certification. Mais la mise en œuvre de ses recommandations demeure inégale au sein des innombrables entités de l’État, dont la complexité administrative et organisationnelle peut parfois s’apparenter à de véritables « usines à gaz ».

Il apparaît nécessaire plutôt de revoir la gouvernance de l’État dans le domaine du numérique.

La France n’a peut-être pas besoin d’une agence de plus, mais d’un pilote ayant pour mission de rationaliser toutes ces agences de l’État en surnombre.  La solution existe : créons un ministère du numérique de plein exercice, avec une véritable stratégie et son propre budget.

pixelkult media 998990 1920

Réseaux sociaux : une loi de majorité numérique finalement censurée

By Numérique, Santé

Note transversale des groupes numérique et santé, 3/3.

Selon l’institut Reuters, les réseaux sociaux sont devenus la première source d’information dans le monde, dépassant pour la première fois en 2026 les médias traditionnels. Et le phénomène est encore en devenir puisque la moitié des 18-24 ans s’informent exclusivement via les réseaux sociaux.


Par François Bargoin, membre de la commission CRSI Numérique


  1. La loi dite de majorité numérique

  2. Une efficacité discutable pour un positionnement essentiellement politique

  3. Fin de l’anonymat

  1. Un climat hostile aux réseaux sociaux

  2. Le Conseil constitutionnel censure


1. La loi dite de majorité numérique

En conclusion d’un parcours législatif commencé en janvier, la version finale du texte, élaborée par une commission mixte paritaire, a été votée par les deux assemblées le 21 juillet dernier.

Ce texte prévoit une interdiction effective des réseaux sociaux pour les moins de 15 ans dès le 1ᵉʳ septembre pour les nouveaux comptes, et au 1ᵉʳ janvier 2027 pour les comptes existants. Des exceptions sont prévues pour « les encyclopédies en ligne » et pour « les projets numériques à vocation éducative ».

Il est également prévu l’interdiction des téléphones portables dans les collèges et les lycées dès la rentrée prochaine.


2. Une efficacité discutable pour un positionnement essentiellement politique

L’efficacité réelle du texte voté est largement sujette à caution, pour au moins deux raisons fortes.

Tout d’abord, l’expérience Australienne (premier pays à avoir interdit les réseaux aux moins de 16 ans en décembre 2025) montre que les jeunes ont déployé beaucoup d’imagination pour contourner l’interdiction : utilisation de VPN pour se localiser fictivement dans un pays étranger, usurpation d’identité, photos vieillies par l’IA, accès sous le compte des parents, et souvent avec leur accord … Les premiers bilans publiés en Australie montrent que 85 % des jeunes de moins de 16 ans continuent à utiliser les plateformes interdites.

Ensuite, l’interdiction des réseaux constitue un nouvel exemple de chevauchement du droit national et du droit européen.

En effet, la prérogative d’imposer des outils et des obligations aux plateformes est une compétence de l’UE, conformément au Digital Service Act (DSA).

Dans ce contexte juridique, le texte voté en France formule un principe d’interdiction aux moins de 15 ans, mais il est totalement muet sur les outils permettant la mise en œuvre de l’interdiction, ainsi que sur les sanctions. Il appartiendra donc aux plateformes d’intégrer le ou les outils qu’elles jugent nécessaires. Et dans la mesure où lesdites plateformes devront composer avec des mécanismes qui seront probablement imposés ultérieurement par l’UE, il est permis de s’interroger sur ce qui sera réellement fait au 1ᵉʳ septembre 2026.

Dans ces conditions, la loi ressemble davantage à une déclaration d’intention qu’à un texte abouti. Il est clair qu’il y a eu un empressement français à être le premier pays européen à légiférer sur le sujet. D’autres pays, l’Espagne et la Grèce notamment, souhaitent aussi légiférer sur les réseaux sociaux, mais attendent l’avancée des travaux menés au niveau européen.

Cet empressement obéit à des motivations qui sont avant tout politiques ; volonté de donner du contenu à la fin du quinquennat ; volonté du Président d’apparaître comme un leader sur ces questions, à l’échelle européenne et mondiale ; positionnement en protection des Français et de la jeunesse ; positionnement volontariste sur les questions de souveraineté nationale et numérique.

Le vote du texte a été une victoire politique. Le Président s’est immédiatement félicité « d’une avancée majeure » et a mis en ligne une vidéo (sur ces mêmes réseaux sociaux…) dans laquelle il montre sa persévérance sur le sujet et il se félicite de ce que « la France ouvre la voie en Europe pour la protection de nos enfants, de nos adolescents ».

Le Président Macron a d’ailleurs été suivi par les censeurs de tous bords qui voudraient limiter l’expression sur les réseaux sociaux : citons Marine Tondelier, réclamant dans Libération l’interdiction de X en cas « d’ingérence constatée » ou encore Thierry Breton, toujours surprenant, demandant après l’affaire de Ceuta que « les frontières numériques de l’Europe soient renforcées » et que l’UE « impose à ses partenaires un contrôle des réseaux et des plateformes en s’inspirant du DSA ».


3.  Fin de l’anonymat

La fin de l’anonymat sur les réseaux sociaux est un premier coup à la liberté d’expression. Selon les outils qui seront mis en place, tous les utilisateurs devront présenter leur carte d’identité ou une reconnaissance faciale sur internet. Qui aura la garde de cette masse de données personnelles ? Quel niveau de sécurité pour ces données, sachant le nombre élevé de piratages de données constatés récemment ? Ne faut-il pas craindre qu’il s’agisse d’une porte ouverte à d’autres types de contrôles et de restrictions ?

Le principe officiel mis en avant est le « double anonymat » : la plateforme (TikTok, Instagram, etc.) ne doit pas connaître l’identité de l’utilisateur. Elle reçoit seulement une attestation binaire du type « a plus de 15 ans ». Le prestataire de vérification (par exemple France Identité) ne doit pas savoir pour quel site la vérification est demandée. Ainsi, en théorie, aucune des deux parties ne détient à la fois l’identité et l’usage. Les documents d’identité ou les images faciales sont traités par le tiers, souvent avec suppression après vérification (minimisation des données exigée par le RGPD).

Reste qu’en pratique, les données transitent par des prestataires (l’État via France Identité, etc.). Le cloisonnement dépend de la qualité de l’architecture. Et de toute façon, les données permettant la traçabilité des propos tenus sur les réseaux existeront quelque part.


4. Un climat hostile aux réseaux sociaux

Le vote du texte de majorité numérique intervient dans un climat général où les réseaux sociaux sont décrits comme le lieu de toutes les manipulations, contre lesquelles il faudrait impérativement protéger la population.

Au-delà de la protection de la jeunesse, la tentation est forte de maîtriser, réguler, contrôler ces nouveaux espaces informationnels, qui jouent un rôle d’importance croissante. Plusieurs actualités récentes montrent que des dispositifs sont mis en place qui pourraient facilement servir à censurer ce qui se dit sur les réseaux et à réguler la liberté d’expression dans l’espace public.

  • En juillet, une mission sénatoriale proposait de créer un observatoire de la désinformation et demandait un encadrement plus strict des créateurs de contenu et des plateformes. Le sénateur Laurent LAFON parlait même « d’ingérence intérieure». Un oxymore qui a choqué car il pourrait conduire à considérer comme une menace toute mobilisation sur les réseaux sociaux qui aurait une influence significative sur l’opinion.
  • L’ARCOM identifie les créateurs de contenu sur les réseaux comme des médias qui vont influer sur la prochaine élection présidentielle, mais qui malheureusement échappent encore à tout contrôle. L’ARCOM voudrait leur appliquer les mêmes règles qu’aux médias traditionnels.
  • Des manipulations grossières concernant E. Philippe, R. Glucksmann, et G. Attal, pourtant d’un faible niveau de visibilité sur les réseaux, sont opportunément dévoilées et font aussitôt les titres de la presse.
  • Une nouvelle commission est installée pour la prochaine élection présidentielle. Cette commission « indépendante » composée de hauts fonctionnaires vise à lutter contre les ingérences étrangères et à réagir rapidement aux campagnes numériques susceptibles d’altérer le débat démocratique. Parallèlement, les peines encourues « pour atteinte à la sincérité du scrutin» sont alourdies et un nouveau référé permettra à un juge de faire cesser immédiatement la diffusion de contenus « manifestement inexacts ou trompeurs ».

Nous ne développerons pas ici ces nouveaux dispositifs, ce pourrait être l’objet d’un autre dossier.

Contentons-nous d’observer qu’ils pourraient servir à exclure certains propos jugés non conformes, à étouffer le débat démocratique, à commander le retrait de publications dissidentes, et à pénaliser certaines plateformes.

Et qu’ils auront aussi un effet dissuasif, l’autocensure étant toujours la forme la plus aboutie de la censure.

5. Le Conseil constitutionnel censure

Dans sa décision du 14 août, le Conseil constitutionnel a censuré l’article 1er du projet de loi. (L’interdiction des téléphones portables dans les collèges et lycées est maintenue.) Concrètement, l’objectif de protection de la jeunesse n’est pas remis en cause, mais deux motifs sont invoqués :

Tout d’abord, le texte excluait du périmètre d’interdiction les seules encyclopédies en ligne et les répertoires éducatifs. Le conseil a considéré que ces exceptions étaient insuffisantes et laissaient dans le champ de l’interdiction « des services de communication en ligne dont les risques pour la santé et la sécurité des mineurs ne sont pas établis ».

Ensuite, le Conseil constitutionnel a jugé que les modalités d’application étaient trop restrictives et portaient atteinte à la liberté d’expression et de communication, d’une manière qui « n’est pas adaptée, nécessaire et proportionnée à l’objectif poursuivi » ; d’une part parce qu’il n’existait aucun moyen permettant à l’autorité parentale de « décider de lever l’interdiction, d’en limiter la portée ou d’autoriser l’accès à certains services » ; et d’autre part en obligeant toute personne, même majeure, à faire la preuve de son âge, sans qu’il soit prévu les « conditions et les limites dans lesquelles il devra en être justifié ».

Au vu de l’engagement du Président sur cette question, de nombreux observateurs ont considéré que cette décision constituait « un revers », voire « un camouflet ». Emmanuel Macron s’est efforcé de réagir rapidement, en chargeant le Premier ministre de travailler, d’ici la fin de la mandature, à une « nouvelle rédaction juridiquement robuste », tenant compte de la décision du Conseil constitutionnel ainsi que du cadre européen.

Reste que, entre droit européen et Conseil constitutionnel, la voie pour un texte « juridiquement robuste » est étroite.

En effet, avant la version finale issue de la commission mixte paritaire, la version du texte élaborée par le Sénat le 31 Mars prévoyait deux choses : que l’interdiction ne concernerait que les réseaux susceptibles de nuire à l’épanouissement physique, mental ou moral, et figurant sur une liste établie par un arrêté du ministre chargé du numérique, pris après avis de l’ARCOM ; et que l’accès aux réseaux ne figurant pas sur la liste interdite serait conditionné à l’accord d’au moins un des responsables légaux.

Cette version du Sénat aurait donc pu satisfaire le Conseil constitutionnel … mais pas la Commission européenne ! Celle-ci avait estimé le 6 juillet que la version sénatoriale du texte n’était pas pleinement compatible avec le DSA. En cause notamment le pouvoir excessif confié à l’ARCOM (pouvoir de proposer les plateformes interdites, signalement des manquements de plateformes établies dans d’autres États), et la volonté de la commission de « minimiser la fragmentation des systèmes nationaux qui pourrait créer une insécurité juridique ou affaiblir l’application des règles ». Autrement dit, chaque pays ne peut pas faire ce qu’il veut et interdire les plateformes qu’il veut.

La même démonstration peut être faite sur les modalités de contrôle de l’âge. Il semble compliqué de satisfaire à la fois le Conseil constitutionnel, qui sanctionne le texte pour absence de conditions, de limites et de garanties légales dans la vérification de l’âge, et le DSA, qui définit la capacité à imposer des obligations et des vérifications aux plateformes comme une compétence de niveau européen.

Les partisans de la liberté d’expression se réjouiront de la censure de ce texte.

Reste que cette décision illustre une nouvelle fois l’irruption de plus en plus prégnante du Conseil constitutionnel comme un acteur législatif majeur.

Plus largement, cette séquence sur l’interdiction des réseaux sociaux montre que les volontés du Parlement et du Président, tous deux élus par le peuple, ne suffisent pas même lorsqu’elles sont convergentes, et doivent naviguer entre un droit européen de plus en plus développé, et un Conseil constitutionnel toujours plus présent.

mohamed hassan addiction 3747769 1920

La cyberdépendance chez les jeunes

By Numérique, Santé

Note transversale des groupes numérique et santé, 2/3


Par Bruno Mahieux, membre de la commission CRSI Numérique


Une société ultra-connectée

Notre société évolue dans un monde où les écrans et le numérique occupent une place prépondérante dans le cercle familial : ce sont plus de 10 écrans par foyer recensés en France. Cette abondance d’équipements n’est pas sans conséquence sur nos comportements au quotidien.  Selon une étude du PEW Research publiée en septembre 2025(1), plus de 2 Français sur 3 utilisent internet plusieurs fois par jour, dont 28 % reconnaissent l’utiliser presque constamment, quel que soit l’équipement utilisé (smartphone, PC, montres, tablettes, consoles de jeux).   Comme dans la plupart des pays occidentalisés, les jeunes adultes sont beaucoup plus présents sur les réseaux sociaux que leurs aînés : près d’un sur deux a entre 18 et 34 ans.

Cette hyperconnectivité n’épargne pas nos enfants et adolescents :  Dès le plus jeune âge, ils disposent d’équipements qui leur sont dédiés : entre 7 et 12 ans, le nombre d’équipements détenus par chaque petit Français est en moyenne de 1,6 ; cette moyenne passe à 2,9 dans la tranche d’âge des 13-19 ans. La détention d’un smartphone est devenue la norme dès l’âge de 13 ans (ils sont 89 % à en disposer) et un ordinateur personnel est détenu par 69 % des adolescents de 13 ans et plus.

La cellule familiale n’est pas la seule responsable de cette surexposition au numérique : les écrans sont également accessibles à l’école, souvent dès le plus jeune âge (selon les données fournies par la direction du numérique (DNE), près de 60 % des écoles maternelles disposent d’un accès internet !)


Des pratiques problématiques

Les parents sont de plus en plus confrontés à des pratiques problématiques de la part de leurs enfants, avec une perte de contrôle en termes de temps passé et d’usage :

Selon la cinquième édition du baromètre CNL/Ipsos bva « Les jeunes Français et la lecture », publiée le 14 avril 2026(2), les jeunes âgés de 7 à 19 ans consacrent, sur leur temps libre, 3 heures par jour aux écrans. Ce résultat est encore plus marqué chez les 16-19 ans qui y dédient toujours plus de 5h quotidiennes (hors école / études / travail).  À titre de comparaison, les jeunes Français consacrent en moyenne seulement 18 minutes par jour à la lecture de livres.

Au-delà du temps passé devant un écran, ce qui pose problème est l’usage fait des écrans par les enfants et les adolescents.

Toujours selon le Centre National du Livre, les jeux vidéo dominent chez les 10-15 ans, surtout chez les garçons, alors que les réseaux sociaux prennent le relais chez les 16-19 ans.

Selon une enquête menée par l’ARCOM en 2025(3), plus de quatre jeunes sur cinq âgés de 11 à 17 ans utilisent tous les jours au moins une grande plateforme en ligne.  44 % des jeunes accèdent aux réseaux sociaux avant 13 ans.

Pour les cas les plus extrêmes, un usage excessif peut dériver vers l’addiction, dans ce cas, la perte de contrôle devient pathologique et est susceptible d’être prise en charge par un médecin spécialisé.


Le modèle économique des réseaux sociaux

L’usage compulsif des réseaux sociaux par nos enfants est loin d’être un dommage collatéral du numérique.  Il est le fruit d’une stratégie assumée et voulue où le bien-être des utilisateurs n’est clairement pas la motivation première.

Les réseaux sociaux étant gratuits pour l’utilisateur, leur modèle économique est entièrement dépendant des revenus publicitaires, payés par les annonceurs.  Ces revenus sont directement liés au nombre de publicités vues et donc au temps passé sur l’application.

La conséquence majeure de cette logique :  les contenus proposés ne sont pas ceux qui informent, instruisent ou enrichissent mais ceux qui captent le plus l’attention des utilisateurs.

Le design des réseaux sociaux est conçu à cet effet :  design épuré et facile à comprendre, conçu principalement pour un fonctionnement sur un smartphone de préférence à un ordinateur, couleurs vives, images et vidéos prioritaires sur le texte, système de notifications en temps réel, utilisation de symboles universels (les émoticônes), tout est pensé pour maximiser le temps passé sur l’application, un objectif souvent appelé engagement dans l’industrie.

Le temps passé alimente aussi un autre objectif business : la rétention. Un utilisateur qui consulte ou publie du contenu chaque jour et qui commente attire d’autres utilisateurs (effet de réseau) et devient moins susceptible de partir à la concurrence.

Pour la plupart, les propriétaires de ces réseaux sociaux sont des entreprises cotées en bourse, évaluées par les marchés en fonction de ces indicateurs d’engagement. Il est donc essentiel de maximiser le temps passé sur une application en captant l’attention de l’utilisateur le plus longtemps possible. L’utilisateur final n’est donc pas un client, mais un produit proposé aux annonceurs !


Les mécanismes d’addiction

Les phénomènes d’addiction sont le fruit de mécanismes technologiques simples ayant un ressort psychologique avéré sur le comportement des utilisateurs.  Ils ont fait l’objet d’études approfondies de la part de leurs concepteurs, et leur efficacité n’est plus à démontrer. Ils peuvent se résumer à trois méthodes principales.

Le contenu infini et la lecture automatique

Ce mécanisme, utilisé dans tous les réseaux sociaux, consiste à faire défiler le contenu proposé en supprimant toute rupture dans sa présentation (c.-à-d. une fin de page ou un passage à la page suivante).  Sur TikTok, Instagram Reels ou YouTube Shorts, le principe est le même : la vidéo suivante démarre automatiquement, supprimant toute rupture qui pourrait inciter l’utilisateur à s’arrêter.

Les mécanismes de notifications

Les notifications sont des messages d’alerte visuels ou sonores, courts par nature, pour vous avertir d’une nouvelle activité sur votre réseau social :  il peut s’agir de la publication d’un nouveau contenu, d’un message ou de la réaction d’un ami à vos propres publications.  Ces notifications sont présentées sous forme de métriques (nombre de vues, nombre de likes) qui transforment l’interaction sociale en indicateurs mesurables.  Elles renforcent le besoin de reconnaissance de la part de ses amis ou de sa famille.  Ce besoin de réagir est d’autant plus puissant qu’il est souvent le résultat de réactions d’amis ou de membres de la famille avec lesquels il existe un lien affectif fort, inscitant à réagir, ou à répondre.

Les algorithmes de recommandations personnalisés

Les plateformes collectent en permanence les données qui résultent de nos comportements devant l’écran, qu’elles soient explicites (par exemple, nos recherches, nos commentaires ou même nos réactions sous forme de likes ou d’émoticônes), ou implicites (notre temps de visionnage d’un contenu, notre localisation, nos données sociales).

En analysant nos comportements et nos actions, les algorithmes apprennent en continu ce qui capte le plus l’attention de chaque utilisateur.  Ils adaptent les flux d’informations diffusés en fonction de ses préférences, de son réseau social et de son historique, dans le but de renforcer l’engagement de l’utilisateur.

Ces mécanismes, qui s’apparentent aux techniques de Machine Learning(4), sont particulièrement efficaces chez les jeunes, dont l’usage est beaucoup plus impulsif que chez les adultes, créant un flux de données particulièrement riche.

Plus l’usage est intense, plus l’algorithme affine sa précision et plus l’utilisateur restera connecté, créant ainsi un cercle vicieux où l’utilisateur devient captif de son application préférée.

Ces techniques simples, incitant les utilisateurs finaux à consulter leur téléphone en permanence, de peur de manquer une information essentielle à leurs yeux, sont un mécanisme très puissant qui s’apparente à celui des machines à sous : la peur de rater une bonne occasion (Fear Of Missing Out), en l’occurrence une information, un scoop, un message d’un ami ou d’un membre de la famille.

Cette frénésie de l’usage est d’autant plus forte qu’elle est le fruit de contenus générés par des proches, ce qui renforce les réactions émotionnelles et le sentiment d’obligation de répondre.


Faut-il interdire les réseaux sociaux ?

Face à la place prépondérante prise par les réseaux sociaux, de plus en plus de pays décident de limiter ou d’interdire leur accès aux plus jeunes. Le 21 juillet dernier, le Parlement français a adopté définitivement la loi interdisant les réseaux sociaux tels que TikTok, Facebook, Instagram ou Snapchat aux moins de 15 ans.

La France était ainsi le premier pays européen à tenter d’instaurer une majorité numérique.  Elle suivait l’exemple de l’Australie qui avait fixé la majorité numérique à 16 ans.  Le Canada, le Royaume-Uni ainsi que de nombreux pays européens devraient suivre d’ici la fin de 2026.

Initialement prévue pour entrer en vigueur le 1er septembre 2026, cette loi a pourtant été invalidée par le Conseil constitutionnel. C’est en soi une bonne nouvelle, car la solution visant à interdire purement et simplement l’accès aux réseaux sociaux en dessous d’un certain âge interroge.

Chacun conviendra qu’il est nécessaire de chercher des mécanismes de régulation pour contenir les effets destructeurs sur la psyché de nos enfants.  Le débat n’est pas de savoir si les enfants doivent être protégés des réseaux sociaux, mais plutôt de savoir comment y parvenir.

Tout d’abord, parce que cette loi semblait  ignorer les aspects positifs de certains réseaux sociaux :  ils créent des liens, développent la pratique des technologies collaboratives qui sont devenues incontournables dans les entreprises, ils peuvent informer ou donner une voix à des personnes qui ne seraient pas entendues dans d’autres circonstances.  Il existe aujourd’hui de nombreux outils pédagogiques accessibles au travers de ces plateformes. Ils sont fréquemment utilisés par les enseignants à des fins éducatives.

D’autre part, parce que l’expérience australienne démontre qu’il existe des moyens de contourner l’interdiction :  le VPN (Virtual Private Network) est un outil logiciel permettant aux adolescents les plus technophiles de contourner les restrictions au niveau national. Mais une simple ouverture de compte sous un faux âge, voire l’utilisation d’un compte d’un proche peut suffire.

Enfin, parce que la divulgation de l’âge des utilisateurs implique la mise en place d’un contrôle numérique sans précédent au niveau des plateformes concernées, qui cette fois concerne tout le monde, quel que soit l’âge.  Au-delà des risques de cybercriminalité que cela va engendrer, c’est la question de nos libertés individuelles et de la protection de nos données personnelles qui est posée.

Interdire l’usage des réseaux sociaux aux plus jeunes paraît d’autant plus absurde que les adultes ne sont pas exempts de tout reproche en la matière, y compris sur leur lieu de travail(5). Au contraire, ils sont souvent un mauvais exemple pour leurs enfants.

De ce point de vue, la censure du Conseil constitutionnel rejoint les recommandations de nombreux experts(6) qui privilégient des mécanismes de régulation des usages au niveau des plateformes plutôt qu’une interdiction basée sur l’âge.


Former plutôt qu’interdire 

Plutôt que d’interdire, ne faut-il pas éduquer et mieux former nos enfants aux usages numériques ?  Bien souvent, l’âge est moins le problème que le milieu social dans lequel l’enfant évolue.

Une meilleure éducation au sein des familles est essentielle. Ces habitudes prises dès l’enfance auront un impact économique certain lorsque ces enfants deviendront adultes et intégreront le monde du travail.

Des solutions existent :  à commencer par des pratiques d’autolimitation des usages

  • S’imposer des règles au quotidien
  • Recourir aux fonctionnalités de limitation d’usage
  • N’avoir que les applications essentielles
  • Se contraindre par un appareil limité

Il pourrait également être judicieux d’imposer des paramètres par défaut adaptés à l’âge et de les rendre efficaces sans l’action des jeunes utilisateurs : pas de publicité personnalisée sur les comptes des jeunes, pas de flux sans fin, pas de lecture automatique de contenu, pas de systèmes de récompense basés sur l’utilisation.  Ces techniques sont déjà appliquées dans le monde de l’audiovisuel, où les programmes sont classifiés en fonction de l’âge.

Les opérateurs télécoms ont un rôle à jouer

Même s’ils ne détiennent pas les plateformes des réseaux sociaux, les opérateurs de télécommunications constituent un rouage essentiel dans leur utilisation, car ils en contrôlent l’accès.

Si la technologie ne peut pas à elle seule assurer la sécurité physique et mentale de nos enfants, elle peut y contribuer via la mise en œuvre de mesures simples :

  • Protéger les utilisateurs face au cyberharcèlement, indépendamment de l’équipement, du réseau ou de l’application qu’ils utilisent.
  • Assister les parents en les aidant à surveiller, guider et protéger leurs enfants grâce à des outils de contrôle que leurs enfants ne pourraient pas contourner.
  • Fournir les données nécessaires pour s’assurer de l’adéquation des contenus proposés avec l’âge des enfants.

A l’image des banques qui protègent nos avoirs financiers, les opérateurs de télécommunications deviendraient ainsi des tiers de confiance, responsables de la sécurité de nos communications et de nos données.   Imagine-t-on choisir une banque qui serait dans l’incapacité d’assurer la sécurité de notre argent ?


Sources :

1. https://www.pewresearch.org/short-reads/2025/09/08/most-adults-across-24-countries-are-online-at-least-several-times-a-day/

2. https://centrenationaldulivre.fr/sites/default/files/2026-04/%C3%89tude%202026%20-%20Les%20jeunes%20Fran%C3%A7ais%20et%20la%20lecture%20-%20Rapport%20Complet.pdf

3. https://www.arcom.fr/sites/default/files/2025-09/Dossier_presse_protection_mineurs.pdf

4. Le machine learning est une branche de l’intelligence artificielle qui permet aux ordinateurs d’apprendre à partir de données et de s’améliorer par l’expérience, sans avoir été programmés pour cela de façon explicite

5. Dans une journée de travail, les salariés consacreraient entre 20 mn et deux heures 30 par jour à des activités non professionnelles sur leur smartphone. S’y ajoute le temps nécessaire, non négligeable, pour se reconcentrer après chaque interruption. (Les Echos 5 septembre 2025)

6. Lire à ce sujet un article paru dans le Handelsblatt du 4 août 2026 https://nachrichten.handelsblatt.com/cde8dec12b5ba411d3d4de3dc1d4b1b446d369a52a4a148e508f0e55e583d589995e4d36ae83fb6d280eaf450e4360f90100243679?product=hb&utm_medium=in&utm_source=app&utm_campaign=verschenken
sik92 smartphone 4540273 1920

Ecrans et addictions : physiologie du plaisir

By Numérique, Santé

La commission santé en partenariat avec la commission numérique s’est penchée sur les problèmes d’addiction aux écrans qui soulèvent mille questions, notamment auprès des adolescents. Cet article présentera quelques éléments du fonctionnement cérébral de manière simple, donc simplifiée, afin que tous puissent comprendre qu’il est assez facile de se laisser happer par l’addiction aux écrans.


Par Aurore, membre de la commission CRSI Santé


Note transversale des commissions Numérique et Santé, 1/3


Plantons le décor !

Notre système nerveux perçoit et analyse les éléments de notre environnement. Il élabore la pensée, stocke des informations, communique avec l’extérieur, régule les fonctions de l’organisme et contrôle la fonction motrice. Certains voudraient l’assimiler à un ordinateur ou l’inverse ! En anatomie, on distingue le système nerveux central (SNC) du système nerveux périphérique. Nous nous intéressons ici au SNC, protégé par le crâne et le rachis*, et plus particulièrement à l’encéphale. Le tissu nerveux est le plus complexe de notre organisme ; il se compose d’environ 100 milliards de neurones chez l’humain. Le neurone en est l’unité structurelle et fonctionnelle ; son fonctionnement de base est « électrique ». Les molécules chimiques qui servent de messagers entre deux neurones sont appelées neurotransmetteurs.

rs 1

Schéma 1 : Le circuit de la récompense. Il est constitué de structures cérébrales en interrelation : striatum ventral gauche ou noyau accumbens, septum, amygdale, hippocampe, cortex préfrontal. Source : https://acces.ens-lyon.fr/acces/thematiques/neurosciences/fiches-pedagogiques-profs/fiches-pedagogiques-banque-neuropeda/pet-scan-dopamine-et-circuit-de-recompense-sujet-13242

En 1954, Olds et Milner ont, par leurs expériences, montré que la stimulation électrique de certaines aires cérébrales, chez des rats, entraînait une satisfaction si intense qu’elle leur faisait perdre toute sensation de faim et de soif, jusqu’à en mourir.

D’un point de vue biologique, l’humain, comme les autres vertébrés, possède certains mécanismes physiologiques qui lui assurent de meilleures chances de survie. Au niveau cérébral, un ensemble de structures anatomiques appelé « circuit de la récompense » est l’un d’eux (cf. schéma 1). Pourquoi se nomme-t-il ainsi ? Certains actes associés à un retour positif (prise de nourriture par exemple) procurent du plaisir et sont donc mémorisés plus facilement. Tous les individus cherchent à les répéter pour obtenir le même plaisir et le même bénéfice.


Tous dopés à la dopamine

Pour schématiser, cette sensation de plaisir, déclenchée par un acte, est liée à l’activation de neurones qui libèrent un neurotransmetteur appelé dopamine. Ces neurones dits à dopamine sont situés dans l’aire tegmentale ventrale et contrôlent le circuit de la récompense.

Dans des conditions normales, l’activité des neurones dopaminergiques augmente à l’occasion de récompenses (nourriture, boisson, sexualité…). Avec l’apprentissage, ce n’est plus la récompense qui active ces neurones, mais juste les signaux qui annoncent son arrivée.

Par exemple, un chaton qui réussit pour la première fois à attraper une souris, qui la goûte, active ce circuit. Il retiendra alors le geste et la proie qu’il a mangée et qui ont conduit à cette sensation gustative plaisante. Le chaton améliorera ses gestes, ses techniques d’affût jusqu’à devenir un redoutable prédateur, garantie de sa survie en milieu naturel.

L’humain est, contrairement au chat, lui, un animal social. Vivre en groupe est un de ses besoins vitaux. Ainsi, les comportements qui lui permettent de tisser des liens avec ses congénères, de les renforcer, activent là aussi le circuit de la récompense (compliments, sourire, acquiescement à un acte ou à une idée, etc.).

Pour faire simple là encore, lors de l’usage d’écrans pour aller sur des réseaux sociaux, la réception d’un like, d’un cœur ou d’un émoticône positif, qui suit un message envoyé sur ces mêmes réseaux, a le même effet, « d’un point de vue de la physiologie cérébrale », qu’un encouragement donné de vive voix.


Shoot de like

Toutefois, si la récompense est systématique ou trop prévisible, le circuit ne s’active pas aussi puissamment. Imaginez que votre employeur vous complimente toutes les heures ; cela ne vous fera pas le même effet que s’il vous gratifie verbalement de temps en temps et à l’improviste. Le côté aléatoire et l’incertitude liés à la présence de likes, ou pas, augmentent notre envie de récompense et donc, pour certains, l’envie de se connecter toujours à leur réseau social numérique préféré.

Ce circuit de la récompense fonctionne aussi sur l’immédiateté : « je mets un message, j’attends un retour dans l’instant si possible : un like, un cœur, un émoticône ». Plus je vais surfer sur les réseaux sociaux, plus j’ai de chances d’en avoir et très vite. Je cherche mon shoot de dopamine en quelques clics !

Alors, apprendre une leçon, faire une évaluation en classe le lendemain et recevoir sa note dix jours plus tard… c’est loin de procurer ce plaisir immédiat !

Vous comprenez donc pourquoi beaucoup d’enfants préfèrent, si on leur en laisse l’occasion, surfer sur le web plutôt que de réviser leurs cours… C’est juste, dans l’immédiat, plus agréable.

rs 2

Graphique 1 : Proportions pondérées d’enfants scolarisés en maternelle et élémentaire en France hexagonale, ayant accès aux réseaux sociaux (à la connaissance des parents) selon l’âge. Enabee (2022). Source : https://www.santepubliquefrance.fr/sites/default/files/rdd/document/881687_spf00006175.pdf


Cortex, cœurs et conséquences

Évidemment, quand notre cerveau est dopé à la dopamine, et que d’un coup, zéro like, aucun cœur, privé de portable, le cerveau de nos enfants, préados ou ados, est en manque. Ils peuvent alors ressentir une certaine anxiété. C’est à ce moment-là que le mot « accro » ou « dépendance » peut être employé. L’ado ne surfe plus pour son seul plaisir, mais pour éviter de ressentir un mal-être ou de faire disparaître ce malaise. Comme le fumeur et sa première cigarette du matin, l’ado cherche dès l’aube à retrouver de manière quasi automatique sa dose de dopamine ! La répétition des prises de dopamine fait passer de l’abus à la dépendance… Quand on voit le nombre d’enfants de 3 à 11 ans qui sont sur les réseaux, cf. graphique 1, il est impératif que le politique prenne en compte ces problématiques !

rs 3

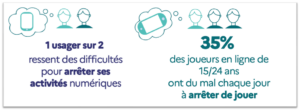
Extrait de l’infographie Toluna Harris – Baromètre des comportements numériques. Source : https://www.drogues.gouv.fr/publication-des-resultats-de-la-quatrieme-edition-du-barometre-mildecaharris-interactive-sur-les

Biologiquement, il existe des contre-pouvoirs à ce circuit ! Le cortex préfrontal, situé à l’avant de l’encéphale, est le siège de la volonté et de la planification (cf. schéma 1). Il peut contrebalancer les effets du striatum ventral, mais il n’est pas mature avant l’âge d’environ 25 ans. Voilà une des raisons pour lesquelles nos ados restent sensibles aux comportements possiblement addictifs.

La prévention est donc primordiale car l’addiction aux écrans peut être liée à :

  • Une consommation augmentée de confiseries, sodas et snacks.
  • Une consommation augmentée de tabac, d’alcool, voire de drogues.

En 2017, une étude de l’Inserm sur 800 enfants montrait que  « plus les garçons passent de temps devant des écrans à 2 ans, plus ils ont un pourcentage de masse grasse corporelle élevé à 5 ans. Leur temps d’écran à 2 ans était d’ailleurs associé à un recours plus fréquent aux aliments transformés de type snacking / fast-food ».

Il peut être donc observé certaines conséquences délétères sur la santé :

  • Physiologiques : syndrome de l’œil sec, troubles musculosquelettiques, TCA** jusqu’à l’obésité, myopie, dégradation de la qualité du sommeil avec une dette de sommeil retrouvée chez 30 % des 15-19 ans, etc. ;
  • Psychologiques : isolement, perte de confiance en soi, dépression, etc. ;
  • Cognitifs : retard du développement lors de l’usage excessif d’écrans, surtout durant la petite enfance. Cela peut entraver le développement des capacités psychomotrices et freiner le développement du langage par l’absence d’interaction sociale.

Quand on résiste à l’attrait des récompenses immédiates (les likes, les cœurs) offertes par les réseaux sociaux, notre cortex se renforce et freine alors plus facilement l’activité du striatum ventral. Il faut prendre, ou faire prendre, conscience que l’on recherche des récompenses dans certaines situations (solitudes, difficultés d’apprentissage, sollicitation par des notifications, etc.). Cela permet de mieux réagir à ces éléments déclencheurs qui poussent vers les écrans.


Des pistes pour s’en sortir

Pour apprendre à résister à la tentation, voici quelques pistes :

=> essayer de limiter le temps d’écran, mais cette solution est peu efficace ! C’est comme avec le paquet de bonbons, on dit qu’on en mange un, et on ne s’arrête plus !

=> détourner le regard de la source addictive, choix plus pertinent. Tous les addictologues recommandent aux ados de ne pas travailler à côté de la source qui peut les distraire ; le smartphone doit être éteint et en dehors du bureau où ils travaillent pour ne pas être tentés par la vue ou par l’ouïe (notifications sonores).

=> faire autre chose quand l’envie devient pressante et remplacer une addiction par une passion (musique, sport, jeux de société, etc.). Le transfert vers une autre activité donne les meilleurs résultats pour décrocher des écrans.

Le site gouvernemental français souligne : « en 2023, la France compte 92,8 % de foyers connectés et 47,4 millions d’internautes mensuels. Deux Français sur trois se connectent chaque jour sur les réseaux sociaux et les messageries instantanées. Les usages se concentrent majoritairement sur le smartphone, facilitant la connexion en tout lieu et à tout moment. »

Et combien d’ados dépendants des écrans ?

Il existe une très grande variabilité dans la relation des jeunes aux écrans, suivant leur milieu socio-économique, l’implication de leurs parents dans leur éducation, leur vulnérabilité propre. Il est nécessaire que les parents, en premier lieu, mais aussi l’enseignement national accompagnent nos jeunes vers une utilisation appropriée de ces outils, qui, bien utilisés, seront possiblement d’un intérêt majeur dans leur découverte du monde actuel.

Néanmoins, les grandes firmes du numérique ont très bien compris comment exploiter notre physiologie naturelle, la détourner à leur profit et elles ne s’en privent pas ! Deux articles, à suivre, et issus de la commission CRSI numérique, présenteront respectivement les moyens employés par ces entreprises pour rendre accros nos ados et l’actualité sur la loi dite de majorité numérique.


Sources :

* rachis : colonne vertébrale qui abrite la moelle épinière, l’autre partie, avec l’encéphale, du système nerveux central.

** TCA : troubles compulsifs de l’alimentation, maladies à la fois physique et psychique.

https://www.drogues.gouv.fr/lessentiel-sur-les-usages-problematiques-decrans

https://institutducerveau.org/lexique/dopaminergique-voie

https://planet-vie.ens.fr/thematiques/animaux/systeme-nerveux-et-systeme-hormonal/le-circuit-de-la-recompense

https://www.drogues.gouv.fr/que-nous-dit-la-science-des-addictions

https://www.academie-medecine.fr/wp-content/uploads/2016/03/PAGES-DE-1283-1296.pdf

https://www.academie-sciences.fr/pdf/rapport/appel_090419.pdf

IA et propriété intellectuelle ; le projet de loi DARCOS et les évolutions en cours

IA et propriété intellectuelle

By Numérique

IA et propriété intellectuelle ; le projet de loi DARCOS et les évolutions en cours

Par Bruno Mahieux et François Bargoin, adhérents au CRSI 


Sommaire :

Le projet de loi DARCOS

MISTRAL contre-attaque

Des opportunités à explorer

L’IA, outil d’intermédiation avec le client


L’émergence rapide de l’Intelligence Artificielle soulève de nombreuses questions, notamment en ce qui concerne l’adaptation de principes juridiques anciens, tel que la propriété intellectuelle, aux nouvelles technologies.

Les œuvres, au sens le plus large, sont les matières premières des modèles d’IA. Mais l’IA, avec la masse de données potentiellement accessible, avec ses algorithmes complexes et plus ou moins obscurs, avec l’évolution très rapide des modèles, rend difficile l’exercice du droit de propriété intellectuelle.

Plus largement, la question est celle de la création de valeur à l’ère de l’IA ; comment s’organise le partage de la valeur, entre ceux qui conçoivent les technologies et ceux dont les contenus ou les données alimentent ces systèmes.


Le projet de loi DARCOS

Au niveau Européen, les discussions et les évaluations se poursuivent dans le prolongement de la mise en œuvre de l’AI Act. Selon certains observateurs du monde de la culture, le souhait d’avancer avec tous les acteurs, y compris les plus réfractaires, conduisent à des discussions qui en l’état ne seraient pas satisfaisantes en termes de protection de la création. C’est dans ce contexte qu’est apparue en France la proposition de loi DARCOS, qui est soutenue par 81 organisations culturelles et médiatiques et une pétition de 25000 signatures de professionnels de la création.

Ce texte, que ses promoteurs voudraient voir jouer un rôle pionnier au niveau Européen, repose sur un mécanisme juridique simple mais structurant : inverser la charge de la preuve, en instaurant une présomption d’exploitation des contenus par les fournisseurs d’IA. Avec cette loi, ce ne sont plus les créateurs, producteurs ou éditeurs qui devront démontrer que leurs œuvres ont été utilisées, mais les acteurs de l’IA qui devront prouver le contraire.

Les objectifs du texte marquent un parti-pris assumé : rééquilibrer les relations économiques, faciliter l’usage effectif du droit de propriété, influencer les pratiques contractuelles et les contentieux qui en résulteront.

Le projet de loi, transpartisan, a été déposé le 12 décembre 2025 par les sénatrices Agnès Evren (LR), Laure Darcos (Horizons), et le sénateur Pierre Ouzoulias (PCF). Le Conseil d’état a validé le principe le 19 Mars 2026, en apportant quelques précisions et en proposant une nouvelle rédaction. Et le Sénat a adopté le texte modifié à l’unanimité le 8 Avril dernier.


MISTRAL contre-attaque

Arthur Mensch, le patron de MISTRAL AI s’est frontalement opposé au projet (rappelons que MISTRAL AI est la seule société Européenne à figurer parmi les 10 plus grandes entreprises mondiales d’IA). Selon lui, le projet ferait peser une insécurité juridique permanente sur les entreprises du secteur. Les entreprises seraient affaiblies en France, tandis que les législations d’autres pays seront plus permissives.

A. Mensch explique qu’avec les modèles d’IA, il est tout aussi difficile de prouver la non-utilisation d’une œuvre, que de prouver le contraire, et il s’oppose à ce qui serait une judiciarisation permanente. Il apparaît que les entreprises qui évoluent dans ce secteur hyper-concurrentiel ont d’autres priorités que de gérer la possible multiplication des contentieux qui pourrait découler d’un tel projet ; et par ailleurs, elles ne souhaitent pas étaler sur la place publique le fonctionnement détaillé de leurs modèles, qui relève du secret industriel.

Mais le patron de MISTRAL n’est pas contre l’exercice du droit d’auteur, et il est d’accord pour payer. Il propose un mécanisme de contribution obligatoire, le chiffre avancé est de 1 à 5% du chiffre d’affaires, qui serait versée à un fonds Européen chargé de soutenir la création.

La ministre déléguée chargée de l’intelligence artificielle, Anne Le Hénanff, va dans le même sens  en décrivant un texte « impossible à appliquer sur le plan technique », et faisant peser « un risque juridique dévastateur » sur les entreprises.

Ce lobbying a pesé ; le 12 Mai, la conférence des 11 présidents de groupe de l’Assemblée Nationale n’a pas inscrit le texte à l’agenda parlementaire. Le projet de loi a ensuite été inscrit au programme de la niche parlementaire du PCF le 11 Juin, mais dans une position qui n’a pas permis son examen. Le projet peut toujours être repris par un groupe parlementaire ; mais cela n’est pas l’hypothèse la plus probable dans la mesure où l’agenda parlementaire est particulièrement chargé, et le sera encore davantage à l’automne avec l’élaboration du budget 2027.

Si le texte ne voit pas le jour, les titulaires de droits ne seront pas démunis pour autant. Ils pourront défendre leur droit en s’appuyant sur 2 textes Européens ;

– tout d’abord le règlement UE 2024/1689, qui impose la transparence sur les corpus d’entraînement des IA, sans pour autant renverser la charge de la preuve

– ensuite le droit « d’opt-out », qui permet de s’opposer à l’usage de ses contenus à des fins commerciales, notamment l’usage par des IA (Directive Européenne du 17 Avril 2019). Concrètement, un média en ligne peut insérer une clause d’opt-out dans ses CGU pour empêcher légalement les IA de moissonner ses données.


Des opportunités à explorer

Le projet de loi DARCOS est global, mais il apparaît que les situations diffèrent selon les secteurs et les types de créations, et que le sujet est plus complexe qu’un face à face entre des pilleurs de données et des auteurs spoliés.

Prenons par exemple l’univers des médias, qui est dans une relation multiforme avec les outils de l’IA. Des accords commencent à être conclus entre des éditeurs d’IA et des grands groupes de presse. L’accord de partenariat conclu en 2024 entre le journal Le Monde et OPEN AI, la société éditrice de Chatgpt, prévoit notamment que :

– OPEN AI peut s’appuyer librement sur tous les contenus et les archives du journal, pour formuler ses réponses et pour entraîner ses modèles

– la contribution du journal est explicitement signalée et mise en avant dans les réponses des IA (logo, lien hypertexte et titre du ou des articles utilisés comme références)

– une rémunération est versée au quotidien au titre des droits d’auteurs et des droits voisins. Le montant n’est pas public, mais Le Monde parle d’une « source significative de revenus supplémentaires, pluriannuelle »

– l’accord prévoit aussi de faciliter la diffusion et l’utilisation des outils d’IA au sein de la rédaction et un partenariat privilégié autour de certains développements.

Ironie de la séquence, Le Monde a été critiqué pour cet accord, à la fois en interne par les syndicats,  et en externe par les éditeurs de presse pour avoir fait cavalier seul au détriment d’une solution collective globale.

Mais toujours est-il que ce partenariat laisse entrevoir pour le journal, à la fois la perspective de capter de nouveaux publics, la présentation de ses contenus comme une référence fiable et une diversification de ses revenus.

En définitive, il s’agit de modèles économiques qui se transforment en profondeur, ce qui présente des  risques, mais aussi des opportunités à explorer. 

Dans ces conditions, il est permis de se demander si décréter une présomption d’utilisation des contenus pour renverser la charge de la preuve correspond au véritable enjeu. Est-ce que cela ne conduit pas à désigner des coupables à priori, auxquels il faut demander réparation ?

Le vrai sujet est d’encourager les acteurs économiques à se saisir positivement des opportunités ; en posant le fait que les éditeurs seraient à priori des victimes de la technologie, le projet de loi DARCOS ne va pas dans ce sens.


L’IA, outil d’intermédiation avec le client

Deux autres événements récents, particulièrement intéressants à observer, montrent que le développement des outils d’IA est l’objet à la fois de nouveaux conflits juridiques et d’expérimentations innovantes.

Les AI Overwiews et AI mode de Google vont arriver en France prochainement. Ces dossiers réalisés par le géant du Web grâce à l’IA apparaissent en tête de recherche et ont déjà démarré dans d’autres pays. Le New York Times et d’autres acteurs Américains ont engagé une action contre Google, car cette pratique conduit à une baisse importante du trafic et donc des revenus générés par les sites des éditeurs, qui sont pourtant les créateurs des contenus utilisés pour générer les AI Overwiews.

En France, Google annonce qu’il existera une possibilité d’opt-out permettant aux éditeurs de refuser d’apparaître dans ces nouvelles fonctionnalités AI. Google assure que ce choix sera sans incidence sur le moteur de recherche classique. Ceux qui feront le choix d’apparaître percevront une rémunération proportionnelle au nombre de citations.

Autre événement significatif, le journal Les échos lance un « assistant IA ». Cet outil est pour l’instant réservé aux abonnés premium et permet de poser des questions sur l’actualité économique. Les réponses se basent pour l’instant sur la consultation des archives du journal, mais il est prévu d’élargir, notamment à des banques de données en ligne.

Les échos cherchent ainsi à garder le lien et le trafic de ses clients, en offrant le confort de la recherche conversationnelle, qui s’ancre progressivement dans les habitudes de travail des internautes.

Par ailleurs, les contenus du journal n’apparaissent pas dans les réponses d’autres IA, Les échos ayant interdit les accès en faisant valoir ses droits d’opt-out. 

Les outils d’IA se développent si vite qu’ils commencent à se substituer aux moteurs de recherches et à la consultation directe des sites. Cela se vérifie notamment chez les jeunes qui se fient à l’IA et limitent le nombre de clics pour accéder au contenu original. Les outils d’IA tendent ainsi à se positionner en intermédiation entre les éditeurs et leurs clients/abonnés/usagers.

Dans ces conditions, le choix d’accepter ou de refuser l’accès des IA à ses contenus pourrait devenir Cornélien pour les éditeurs ; en refusant, ils ne sont plus présents dans les outils qui captent une part croissante des requêtes, et ils perdent en visibilité ; et en acceptant, ils perdront aussi en visibilité et en fréquentation dans la mesure où la plupart des utilisateurs se contenteront des synthèses de l’IA, sans utiliser les liens permettant d’accéder aux contenus de l’éditeur.

Après tout, la visibilité sur les moteurs de recherche est aujourd’hui l’objet de toute une stratégie de référencement, et il faut payer pour apparaître en tête des résultats.

Alors les éditeurs chercheront-ils demain non pas à protéger leurs données, mais plutôt à apparaître dans les IA ? Simple supposition, visant seulement à montrer que des bouleversements sont en cours dans le monde de l’internet. Beaucoup dépendra, in-fine, de qui parviendra à capter le trafic et l’utilisateur final.

Network and Information System Security - NIS 2

La directive « NIS 2 », un outil pour renforcer la cybersécurité de nombreuses organisations

By Numérique, Numérique, Sécurité/Justice, Institutions

Par Sandrine Molgatini, DPO et Consultante en protection des données


Alors que la France est particulièrement touchée par les menaces cyber, la France est en train de se doter d’une législation très structurante en matière de cybersécurité, en transposant la directive 2022/2555 du 14 décembre 2022 dite « NIS 2 » (« Network and Information System Security » en anglais, « Sécurité des Réseaux et des systèmes d’Information » en français).


De nombreuses entités concernées

Cette directive européenne remplace la directive « NIS 1 » pour sensiblement renforcer la cybersécurité en imposant de nouvelles obligations à des organisations de secteurs d’activités « hautement critiques » ou « critiques », établies dans l’Union européenne ou y fournissant des services.

Onze secteurs hautement critiques sont visés : énergie, transports, secteur bancaire, infrastructures des marchés financiers, santé, eau potable, eaux usées, infrastructure numérique, gestion des services TIC interentreprises, administration publique, espace. Les secteurs critiques, eux, sont au nombre de sept : services postaux et d’expédition, gestion des déchets, produits chimiques, denrées alimentaires, industries, fournisseurs numériques, recherche.


Deux types d’entités publiques ou privées de ces secteurs sont régulées :

– Entité essentielle : entité d’un secteur hautement critique employant au moins 250 personnes et ayant un chiffre d’affaires annuel supérieur 50 millions d’euros ou un bilan annuel excédant les 43 millions d’euros ;

– Entité importante : entité qui n’est pas une entité essentielle et qui emploie au moins 50 personnes et a un chiffre d’affaires annuel ou un bilan annuel supérieur à 10 millions d’euros.


Cependant le projet de loi de transposition en droit français prévoit un cumul de seuils différent (une surtransposition ?), de nature à engendrer une augmentation du nombre d’entreprises concernées :

– Entité essentielle : entité d’un secteur d’activité hautement critique qui emploie au moins 250 personnes ou dont le chiffre d’affaires annuel excède 50 millions d’euros et dont le total du bilan annuel excède 43 millions d’euros ;

– Entité importante, lorsqu’elle n’est pas une entité essentielle : entité d’un secteur d’activité hautement critique ou critique et qui emploie au moins 50 personnes ou dont le chiffre d’affaires et le total du bilan annuel excèdent chacun 10 millions d’euros ;


Attention : la directive s’applique à certaines entités, quelle que soit leur taille : opérateurs de communications électroniques, prestataires de services de confiance, registre des noms de domaine de premier niveau, fournisseurs de services DNS, fournisseurs de services d’enregistrement de noms de domaine, certaines administrations publiques, entités identifiées comme essentielles ou critiques. De plus, certaines entités sont automatiquement qualifiées d’entités essentielles.

En outre, une entreprise économiquement dépendante d’une autre société peut être soumise à la directive (« entreprises partenaires et entreprises liées »).

Les Etats membres disposent d’une marge de manœuvre dans la transposition. Par exemple, ils peuvent décider de réguler les entités de l’administration publique au niveau local ainsi que les établissements d’enseignement, ou décider de désigner telle entité comme essentielle et non comme importante.

Enfin, les fournisseurs et prestataires de services directs des entités visées seront indirectement concernés et devront se conformer aux exigences de cybersécurité imposées par leurs clients concernés par NIS 2.

Au final, de très nombreuses organisations vont se retrouver dans le champ de NIS 2.


Des obligations renforcées

Les entités désignées essentielles ou importantes devront se conformer à de nombreuses obligations.

En matière de gouvernance, les organes de direction vont devenir co-responsables de la cybersécurité (formation, approbation et supervision des mesures…). En matière de déclarations, les entités vont devoir communiquer des informations générales à l’ANSSI mais aussi notifier en plusieurs étapes les incidents importants (avec une « alerte précoce » dans les 24 heures).

Les entités visées devront adopter des mesures pour gérer les risques et les incidents, par exemple des politiques d’analyse des risques et de sécurité, la gestion des incidents et la continuité des activités, la sécurité de la chaîne d’approvisionnement (fournisseurs et prestataires de services directs), la sécurité de l’acquisition, du développement et de la maintenance des SI, les politiques de contrôle d’accès et de gestion des actifs, la sécurité des ressources humaines, ou encore l’utilisation de solutions d’authentification à plusieurs facteurs ou d’authentification continue, de communications sécurisées, et de systèmes internes sécurisés de communication d’urgence. Le niveau de sécurité imposé sera adapté à la maturité et au profil de l’entité concernée (entité essentielle versus entité importante).

Enfin, le Règlement d’exécution de la Commission européenne 2024/2690 du 17 octobre 2024 complète la directive concernant les mesures de gestion des risques et la définition des incidents importants, dans certains secteurs : registres des noms de domaine de premier niveau, services DNS, cloud computing, centres de données, réseaux de diffusion de contenu, services gérés, services de sécurité gérés, places de marché en ligne, moteurs de recherche en ligne, réseaux sociaux, services de confiance.


Pouvoirs de l’ANSSI et sanctions

L’ANSSI aura le pouvoir notamment de mener des contrôles et de prononcer des sanctions telles qu’une amende (jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour les entités essentielles, ou jusqu’à 7 millions d’euros ou 1,4% du chiffre d’affaires mondial pour les entités importantes), la suspension d’activités ou de services ou l’interdiction temporaire pour les dirigeants d’exercer des fonctions de direction.


Etat de la transposition

La Commission européenne a initié une procédure contre la France pour retard de la transposition en droit français car cette dernière aurait dû intervenir au plus tard en octobre 2024. L’examen au Parlement du Projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, qui vise à transposer les directives « NIS 2 », « REC » et « DORA », ne sera pas finalisé avant, au mieux, septembre 2026. De plus, la loi devra être complétée par des décrets et arrêtés ministériels.

Compte-tenu de ce retard, l’ANSSI a déjà organisé des évènements et mis en place un site web pour ces entités : La directive NIS 2 — ANSSI qui inclut, notamment, un test pour qu’une organisation détermine si elle sera concernée par NIS 2, et le « Référentiel Cyber France (ReCyF, document de travail listant les exigences de NIS 2.


Pourquoi se préparer dès maintenant ?

Mettre en œuvre les mesures requises va prendre beaucoup de temps, il importe donc de se préparer sans attendre la publication des textes de transposition. Il est ainsi recommandé de :

– vérifier si votre organisation est visée par la directive ;

Si oui ;

– se pré-enregistrer sur le téléservice de l’ANSSI ;

– consulter et analyser les documents de l’ANSSI ;

– effectuer une cartographie des risques cyber et des actifs critiques ;

– évaluer le niveau de maturité de la gouvernance en cybersécurité ;

– élaborer les politiques et procédures ;

– former le personnel ;

– prévoir des clauses de cybersécurité spécifiques avec les fournisseurs et prestataires de services directs ;

– prévoir des audits internes et ;

– prévoir des tests de crise.


Quant aux fournisseurs et prestataires de services directs des entités régulées, qui vont devoir se conformer aux exigences de cybersécurité de leurs clients concernés, ils devraient eux aussi anticiper la transposition de la directive.

Si les entités concernées attendent la publication des textes français pour agir, elles prennent le risque d’entamer une démarche de mise en conformité dans la précipitation avec pour conséquences probables des délais d’attente notamment dans l’enregistrement auprès de l’ANSSI, la fourniture de prestations et produits de cybersécurité ou encore les discussions contractuelles avec les fournisseurs et prestataires de services directs.

Alors même que l’actualité nous montre que la menace cyber impacte le quotidien de tous et est plus que jamais un enjeu de souveraineté, il est urgent de ne plus attendre…

enfants et réseaux sociaux

L’interdiction des réseaux sociaux aux plus jeunes

By Numérique, Numérique, Santé

– par François, membre du CRSI


Lancement présidentiel du projet

Le 24 Janvier dernier, E. Macron avait demandé au gouvernement d’engager une procédure accélérée, qui permet de raccourcir la discussion parlementaire, pour une interdiction des réseaux sociaux au moins de 15 ans applicable dès Septembre 2026 (ainsi que pour une interdiction des téléphones portables dans les lycées).

Le président justifie l’interdiction par le fait que « le cerveau de nos enfants et de nos adolescents n’est pas à vendre » et « que leurs émotions ne sont pas à vendre, ou à manipuler, ni par les plateformes américaines, ni par des algorithmes chinois ».

Le sujet n’est pas nouveau et le président avait déjà manifesté cette volonté à plusieurs reprises, notamment suite au rapport de la commission parlementaire sur les effets de TikTok (Septembre 2025) et suite à l’assassinat d’une surveillante à Nogent-sur-Marne (Juin 2025).

Parallèlement, l’ambassadrice pour le numérique et l’IA, Claire Chappaz, s’efforce de faire avancer cette question au niveau Européen.

Plusieurs pays Européens réfléchissent actuellement à la mise en place de ce type d’interdiction, mais la France est résolument « en pointe » sur le sujet.

Les arguments pour l’interdiction

Pour quantifier le phénomène, un adolescent sur deux passe entre deux et cinq heures par jour sur son smartphone, le plus souvent pour se connecter aux réseaux sociaux.

L’utilisation exagérée des réseaux par les plus jeunes peut conduire à de l’anxiété, des troubles dépressifs, des troubles du sommeil et de l’attention, et à une forme d’enfermement avec une perte de socialisation. Poussé à l’extrême, il existe des risques d’addiction, avec des phénomènes d’hyper-connexion.

Les spécialistes relèvent encore 3 points notables :

  • une exposition supérieure et une plus grande vulnérabilité chez les filles, qui utilisent davantage les plateformes très visuelles, centrées sur la mise en scène de soi et subissent plus de pressions sociales et d’effets négatifs liés à l’image du corps
  • les algorithmes de personnalisation de contenu amplifient l’exposition à des publications liées à l’automutilation, aux troubles alimentaires ou à la consommation de drogues. Les experts évoquent aussi des défis extrêmes et des gestes auto-infligés
  • il existe un lien étroit entre harcèlement scolaire et cyberharcèlement sur les réseaux. Les violences subies hors ligne se prolongent en ligne, avec insultes, rumeurs, chantage et diffusion d’images intimes sans consentement.

Pour un certain nombre de scientifiques ou de professionnels de santé, l’interdiction est donc une mesure de protection indispensable. Par exemple, selon Michel Desmurget, directeur de recherche à l’Inserm, « quand on regarde l’ensemble des rapports publiés ces dernières années, non seulement interdire fait sens, mais c’est un minimum absolu« . Selon lui, l’argument consistant à privilégier l’éducation par rapport à l’interdiction ne tient pas : « le cerveau n’est pas fini, l’autorégulation n’est pas possible ».

Il eut été intéressant que M. Desmurget développe ce qu’il souhaiterait au delà du « minimum absolu » de l’interdiction, mais malheureusement ses propositions s’arrêtent là.

Les arguments contre et l’expérience Australienne

Pour d’autres spécialistes, nombreux, l’interdiction serait inutile, voir contre-productive. La dégradation de la santé mentale des adolescents serait davantage liée à l’incertitude économique, à la précarité, à la  violence, à la crise climatique, et l’addiction aux écrans serait une conséquence et non pas une cause de cette dégradation.

Aujourd’hui, les réseaux font partie intégrante de la socialisation de jeunes. Le numérique constitue aussi un droit d’accès à l’information. Il serait préférable de développer une éducation au numérique, qui permette un apprentissage, des repères, et un regard critique. Le message serait paradoxal de demander aux jeunes de développer leurs compétences numériques tout en leur interdisant les réseaux.

D’autre part, la question est posée du rôle essentiel des familles. Les psychologues poussent les parents à accompagner les pratiques numériques de leurs enfants, en conseillant et le cas échéant en interdisant ; sur quelles applications vont-ils ? qu’y font-ils ? quels influenceurs suivent-ils ? Il est bien évident que tous les environnements familiaux ne sont pas égaux en matière d’éducation au numérique, mais dans quelle mesure, et surtout avec quels résultats, l’état et la loi peuvent-ils se substituer efficacement aux familles ?

Par ailleurs, l’Australie a été le premier pays à appliquer une mesure d’interdiction ; depuis fin 2025, une dizaine de plateformes sont interdites aux moins de 16 ans. Mais l’expérience Australienne a montré que les adolescents avaient fait preuve d’une grande ingéniosité pour contourner les dispositifs en place ; VPN permettant de se localiser dans un pays où l’interdiction ne s’applique pas, papiers d’identité empruntés, selfie vieilli par l’IA, outils d’évitement des contrôles …

Le projet voté au parlement

Le 26 Janvier, les députés ont approuvé par 130 voix contre 21 la proposition de loi de la députée Macroniste Laure Miller visant à interdire les réseaux sociaux aux mineurs de moins de 15 ans.

Les encyclopédies en ligne et les répertoires éducatifs sont exclus de l’interdiction, ainsi que les messageries privées interpersonnelles comme WhatsApp.

Le 31 Mars, le Sénat a remanié la version votée par l’assemblée, principalement sur 2 points :

  • en réponse à une objection du conseil d’état, l’interdiction ne concernerait que les réseaux susceptibles de nuire à l’épanouissement physique, mental ou moral, et figurant sur une liste établie par un arrêté du ministre chargé du numérique pris après avis de l’ARCOM,
  • l’accès aux réseaux ne figurant pas sur cette liste interdite serait conditionné à l’accord d’au moins un des responsables légaux. Celui-ci pourra préciser “les conditions et les limites de l’accès du mineur au service, notamment la nature des contenus accessibles, la durée maximale quotidienne et les heures d’utilisation”.

Concrètement, Instagram, Pinterest, TikTok, X, YouTube, Facebook et Snapchat pourraient figurer sur cette « liste noire » des réseaux nuisibles.

Les suites du projet et la conformité au droit Européen

Concernant la suite du projet de loi, il existe 2 hypothèses ; le gouvernement peut donner le dernier mot à l’Assemblée Nationale ; mais l’hypothèse la plus probable est que députés et sénateurs se retrouvent dans le cadre d’une commission mixte paritaire pour élaborer un compromis.

La version finale du texte devra prendre en compte un risque juridique de non-conformité au droit Européen, qui avait déjà été signalé par le Conseil d’état. En effet, la loi se traduirait concrètement par une obligation faîte aux plateformes en ligne et aux réseaux sociaux de déployer des outils de vérification d’âge. Or, imposer de telles règles est depuis le DSA (Digital Service Act) une prérogative de niveau Européen.

La France a sollicité l’aval de la Commission Européenne, et une réponse est attendue pour le 10 Juillet. L’objectif du gouvernement reste une entrée en vigueur à la rentrée 2026, devançant ainsi un éventuel règlement Européen sur le sujet dont l’élaboration pourrait prendre 2 à 3 ans.

Il est utile de préciser que la loi du 7 Juillet 2023 avait déjà instauré une majorité numérique à 15 ans pour l’inscription sur les réseaux sociaux. Mais ce texte n’avait jamais été appliqué car aucun décret d’application n’avait été pris, suite au retour de la Commission Européenne jugeant les dispositions de cette loi non conformes au DSA.

La place des réseaux sociaux et des médias internet

D’une manière générale, il est entendu que les réseaux sociaux contribuent à une forme de polarisation du débat public. En présentant toujours les mêmes opinions, généralement formulées de façon radicale, et sans présenter ni confronter d’autres points de vue, les algorithmes des réseaux ont tendance enfermer les individus dans des bulles d’information et à favoriser un entre-soi idéologique.

Cependant, le net joue un rôle de plus en plus important dans l’information, avec ses réseaux, ses influenceurs, ses créateurs de contenus et ses nombreux médias alternatifs. Selon le Reuters Institute, près d’un quart des moins de 35 ans s’informent au moins une fois par semaine sur la chaîne Hugo décrypte, qui compte 3,5 millions d’abonnés sur YouTube et 7,2 millions sur TikTok.

De plus, les médias internet en général et les réseaux sociaux en particulier jouent souvent un rôle de révélateur, en donnant à voir de manière très crue la réalité de certains événements. En voici deux exemples :

  • le soir du second tour des dernières élections municipales, les réseaux sociaux ont largement contribué à diffuser des scènes de maires sortants malmenés dans plusieurs villes gagnées par LFI. Ces séquences avaient fait débat dans les jours suivants, et il est permis de se demander si cela aurait été le cas sans les réseaux pour faire écho aux événements
  • lors du triomphe du PSG en Champions League le 31 Mai 2025, les grands médias avaient sur le moment évoqué quelques débordements de supporters alcoolisés. Mais les réseaux avaient montré des scènes de pillage, des razzias avaient même dit certains. Et les médias avaient dû revenir sur les faits et rectifier le tir les jours suivants, à la lumière de ce que les réseaux avaient dévoilé.

Force est de constater que l’ensemble des médias internet bénéficient (encore ?) d’une réelle liberté d’expression, tandis que les chaînes de la TNT et les radios subissent un contrôle de plus en plus serré de l’ARCOM.

Au delà de l’interdiction, le vrai sujet de la censure

Sous le couvert légitime de la protection de la jeunesse, il est permis de se demander s’il ne s’agit pas de la première étape d’une volonté de contrôle plus large dans la mesure où l’accès aux plateformes se ferait alors via des applications de contrôle de l’identité ; ce qui marquerait la fin de l’anonymat et la porte ouverte à d’autres types de contrôles et de restriction.

Les débats du président avec les lecteurs de la Presse Quotidienne Régionale en Novembre 2025 s’intitulaient « la démocratie à l’épreuve des réseaux sociaux et des algorithmes » ; comme une manière de désigner les réseaux sociaux comme une menace existentielle ; et comme si l’échauffement du pays n’était pas le symptôme de difficultés très réelles, mais la faute des vecteurs qui le rende visible.

L’interdiction des réseaux sociaux peut être rapprochée de 2 autres préoccupations gouvernementales qui vont toujours dans le sens du contrôle, pour ne pas dire de la censure ; l’instauration d’un « label » pour les sites d’information et la mobilisation d’associations dans la lutte contre « la haine en ligne ».

Toutes les études confirment que le lien entre jeunesse et médias traditionnels est rompu, comme si les nouvelles générations préféraient voir le réel plutôt que de se le faire raconter ; par exemple, le CREDOC indique que 50 % des moins de 25 ans ne consultent jamais les médias traditionnels, mais qu’ils sont près de 90 % à s’informer via TikTok, YouTube, Instagram ou X. Dans ces conditions, la tentation existe de maîtriser, réguler, contrôler ces nouveaux espaces informationnels, pour reprendre la main sur le récit médiatique.


En conclusion, l’interdiction des réseaux sociaux aux plus jeunes peut trouver une justification fondée, même s’il est permis de s’interroger sur son efficacité réelle. Mais il conviendra d’être attentif à tout prolongement qui viserait à quadriller et à censurer des espaces qui inquiètent car le réel n’y est plus filtré, tamisé, et mis en forme par les canaux habituels.

protocole civitas

Protocole CIVITAS : De l’impuissance apprise à l’autonomie territoriale

By Numérique

– Par Angélique Outreville, adhérente du CRSI 

Fondement scientifique

Le Protocole CIVITAS est une adaptation française en sept composantes du modèle de stabilisation cognitive de Farchi et al. (International Journal of Emergency Mental Health, Vol. 20, No. 2, 2018), enrichi d’une composante de souveraineté restaurée spécifique au contexte territorial et juridique français.

Ce socle neurologique précis et empiriquement validé distingue le CIVITAS des approches intuitives : en état de choc, l’hyperactivité de l’amygdale inhibe le cortex préfrontal. L’impuissance qui en résulte est l’un des principaux déclencheurs de la perception traumatique. Une intervention cognitive ciblée peut interrompre ce cycle, c’est le principe structurant des sept composantes.

Pourquoi ce protocole existe ?

Les institutions ne manquent pas de moyens pour répondre aux crises urbaines chroniques. Elles manquent d’architecture de sortie. La réponse policière traite les symptômes, nécessaire, insuffisante, et elle repart. La réponse communicationnelle aggrave souvent la situation : le communiqué post-incident est devenu un rite vide que tout le monde accomplit parce que le silence serait pire.

Ce que le Protocole CIVITAS cherche à résoudre n’est pas une crise ponctuelle. C’est un état durable, le choc chronique que les institutions ont fini par intégrer comme normal, et dont le seuil d’alarme monte chaque année.

« L’État ne subit pas par impuissance. Il subit par habitude de survivre à ses propres échecs ». 

Les sept composantes du protocole

Le CIVITAS n’est pas une liste de mesures séquentielles. C’est un système nerveux : sept fonctions qui s’activent simultanément et se renforcent mutuellement. Chaque composante résout un verrou précis entre l’état de sidération et la reprise d’autonomie territoriale.page1image1092353040

capture d’écran 2026 06 05 à 14.50.04

Ce que le protocole n’est pas

Trois lignes de démarcation à poser d’emblée :

– Pas une privatisation de la sécurité : Les référents citoyens ne remplacent pas la Police, ils signalent et dissuadent. Pas d’armes, pas d’initiative hors binôme, liaison directe avec l’officier de liaison.

– Pas un protocole de crise aiguë : C’est un protocole de sortie de crise chronique, nuance juridiquement essentielle pour l’ancrage dans le cadre de la Réserve Communale de Sécurité Civile et la validation de la Direction Générale des Collectivités Locales.

– Pas un dispositif permanent : La composante Souveraineté restaurée transfère la gestion à la réserve communale autonome. L’objectif final est de rendre le protocole inutile.

« Le CIVITAS ne restaure pas l’ordre. Il restaure la capacité d’un territoire à se tenir. Ce n’est pas la même chose. »

Les verrous résolus, de l’intention à l’activation

Le cadre légal existe, la Réserve Communale de Sécurité Civile existe. La participation citoyenne est encadrée. Ce que les textes ne produisent pas spontanément, c’est l’architecture d’activation. Cinq verrous ont été identifiés, analysés et résolus :

– Verrou juridique : Problème : le Code de la Sécurité Intérieure encadre la RCSC en contexte de crise déclarée, pas de crise chronique. Solution : convention de coordination spécifique validée par la Direction Générale des Collectivités Locales, inscrivant la RCSC en prévention du trouble à l’ordre public. La validation précède le déploiement.

– Verrou pénal : Problème : la convention protège la structure, pas l’individu en action. Solution : police d’assurance « Protection Pénale des Collaborateurs du Service Public » souscrite par la commune avant le premier jour de déploiement. Des précédents existent via les agents de surveillance de la voie publique.

– Verrou narratif : Problème : le silence institutionnel laisse le spectre médiatique saturé par un contre-récit adverse en moins de six heures. Solution : le Séquenceur narratif tri-niveau, 72 publications pré-validées qui occupent le terrain sans promettre ni réagir.

– Verrou d’anonymat : Problème : dans un quartier de taille humaine, les référents citoyens sont identifiables en 72 heures malgré les précautions documentaires. Solution : doctrine de non-prédictibilité intégrée comme critère de sélection natif, variation des flux, des horaires, des points d’appui. Compétence native recherchée, pas enseignée.

– Verrou familial : Problème : une menace sur la famille d’un référent citoyen invalide toute règle de conduite. Solution : protocole de mise à l’abri pré-négocié avec les services sociaux et une structure d’hébergement identifiée, activable en quatre heures sur rupture d’anonymat. La convention est signée avant le premier jour, pas improvisée sous pression.

Faisabilité opérationnelle

Des précédents juridiques documentés, notamment à Cannes, établissent que les outils légaux mobilisés sont solides et éprouvés. L’assemblage de ces briques dans une architecture de sortie de crise chronique constitue en revanche une démarche inédite.

Activable en moins de 30 jours, coût inférieur à 10 000 euros, levier du Fonds Interministériel de Prévention de la Délinquance disponible. Aucune nouvelle loi n’est nécessaire. La condition n’est pas budgétaire, ni juridique, elle est méthodologique et politique.

La seule variable que le dossier ne peut pas résoudre est la décision de le prendre.

istockphoto 2233776792 612x612

Cybersécurité, une politique fiscale et d’investissements au service de la souveraineté

By Numérique, Economie, Institutions

Par Pascal Tierce, adhérent du CRSI  

Cybersécurité : l’urgence d’une stratégie d’investissement

La dangerosité de la cybermenace pour les organisations, qu’elles soient du secteur privé ou public, se révèle souvent très sous-évaluée. Traditionnellement, on estime qu’il y a trois façons de gérer un risque : l’accepter, le réduire (par des mesures appropriées), le transférer (via une assurance par exemple). En sécurité des systèmes d’informations et de protection des données, on a l’impression qu’il en existe une quatrième : l’ignorer, tant certaines entreprises, associations, administrations ou entités publiques apparaissent dans le déni des réalités.

La montée en puissance des cybermenaces contre aussi bien les administrations, les collectivités territoriales ou les hôpitaux que le secteur privé (industries, services) met en danger des milliers d’emplois (fermetures d’entreprises), fragilise le tissu industriel et des services, abîme une image réputationnelle, engendre une perte de compétitivité, désorganise des services publics avec un impact sur les citoyens à travers l’exposition des données personnelles… Le phénomène est d’autant plus prégnant que l’IA, sa puissance et sa rapidité d’adaptation fournissent une aide aux hackers qui n’ont plus besoin de compétences particulières et rares.

Il ne s’agit pas ici de dénoncer telle ou telle organisation que l’actualité récente (ou passée) a mise en lumière, mais de pointer la banalisation du phénomène. La presse se fait l’écho quasi quotidiennement d’attaques, réussies, contre des structures qui précisément ne devraient pas être attaquables (ou difficilement), d’autant qu’à maintes reprises, l’agresseur, quand il peut être identifié, se trouve être un jeune adulte, voire un mineur. On pourrait donc en déduire 3 hypothèses : soit les hackers sont des génies précoces, soit les défenses des entités ne sont pas (plus) au niveau de l’état de l’art, soit ces deux premières agissent comme un effet ciseaux. Il est à craindre que la seconde option soit d’abord celle sur laquelle il conviendrait de se pencher. Pour cela, deux politiques d’ampleur devraient être actionnées, sachant qu’elles sont destinées à s’inscrire dans le temps et à s’adapter à un contexte technologique en évolution rapide. La première a trait à une politique fiscale et d’investissements incitative ; la seconde à la mise en place d’une réelle politique de sécurité des systèmes d’information au sein des entités ; politique indépendante, non rattachée à une vague fonction perdue au milieu de l’organigramme d’une direction du numérique.

Il y a urgence bien que depuis des années les gestionnaires de capitaux et les assureurs tirent la sonnette d’alarme :

– BlackRock place à nouveau le risque cyber en troisième position (cf. Blackrock geopolitical risk dashboard de mars 2026 identifiant les 10 risques majeurs au niveau mondial). Dans le baromètre des risques Allianz 2025, le même risque est au 1er rang des préoccupations ;

– AXA dans son livre blanc cyber de 2025 rappelle que 1/ la menace est désormais mondiale (+30 % d’attaques entre 2023 et 2024 dans le monde), 2/ tous les secteurs d’activité sont exposés, l’attaque n’étant plus forcément frontale mais via la sous-traitance, 3/ les PME/PMI sont aussi ciblées que les grandes entreprises mais avec des impacts vitaux plus forts du fait de leur sous-dimensionnement en cybersécurité (hausse de 53 % des cyber-extorsions sur la même période 2023/2024). En 2025, 36 000 scans automatisés par seconde étaient lancés dans le monde par les cybercriminels pour repérer les failles éventuelles et les exploiter.

Dans son Future risk report 2025, l’assureur AXA relève que si 95% des experts estiment que la vulnérabilité du monde aux menaces de toutes sortes s’est fortement accrue ces dernières années, ils ne sont plus que 20% à considérer que les pouvoirs publics sont bien préparés à faire face à l’émergence des risques cyber.

La présente note propose de traiter de façon synthétique la nécessaire politique fiscale et d’investissements à mettre en place.

Promouvoir une telle politique consiste à aller au-delà des simples constats et dénonciations auxquels nous sommes habitués. Elle ne peut non plus se contenter de juste mettre une amende pour perte de données à ceux qui seraient attaqués, leur infligeant ainsi une double peine. Il faut un cadre d’ensemble où une politique volontariste proactive envoie des signaux économiques forts pour pousser les entreprises à investir durablement dans la cybersécurité plutôt que de réagir après une attaque. L’enjeu n’est rien moins que de sauvegarder notre économie, notre démocratie et notre souveraineté en assurant un cadre de développement sécurisé et de long terme. Pour cela, il est nécessaire que chacun puisse agir à son niveau en dégageant les moyens pour se défendre. Les solutions doivent se rechercher sur le terrain, non par la création d’une énième autorité étatique.

Crédits d’impôt

● Crédits d’impôt pour certaines dépenses en cybersécurité :

– Audits : le recours à des prestataires certifiés ANSSI est nécessaire, PASSI (prestataires d’audit de la sécurité des systèmes d’information) et PRIS (prestataires de réponse aux incidents)

– Solutions de protection (EDR, SIEM, chiffrement, sauvegardes)

– Formation des employés (souvent un point faible, notamment en matière de sensibilisation)

● Extension de dispositifs existants (comme le crédit d’impôt recherche) à la cyber, en particulier pour les PME/PMI

Amortissements accélérés des investissements liés à la cybersécurité

● Déductibilité accélérée des investissements en sécurité numérique et protection des données (logiciels de sécurité, infrastructures comme le cloud sécurisé, les serveurs durcis et ceux intégrant une consommation électrique moindre)

● Amortissement renforcé des équipements de protection (pare-feu, systèmes de détection …)

Il s’agit de réduire le coût réel à court terme pour l’entité tout en encourageant des investissements immédiats

Exonération et allégements d’impôts

● Réduction d’impôts pour les PME/PMI investissant dans des solutions et dispositifs certifiés

● Allégements fiscaux pour les entreprises respectant certains standards de sécurité (avec une condition d’engagement sur 3 ans) ou une certification ISO

Bonus/Malus de dotation annuelle pour les administrations, organismes publics et associations justifiant (ou non) l’atteinte d’un niveau de sécurité suffisant

L’ANSSI est en capacité de juger et décerner un satisfecit en la matière.

Incitations indirectes

● TVA réduite sur certains services de cybersécurité

● Avantages fiscaux pour les primes d’assurance (ou primes partiellement déductibles)

Soutien fiscal à la formation et aux talents

● Mise en place et organisation, conjointement entre le ministère de l’enseignement supérieur et l’ANSSI, d’une filière cyber (avec des partenariats public/privé) incluant primo-formation mais aussi des formations de remise à niveau des personnels. En effet, l’obsolescence professionnelle en matière cyber est particulièrement rapide et impose une remise à niveau régulière tant des cadres que des ingénieurs et techniciens

● Crédit d’impôt pour les formations en cybersécurité

● Exonérations pour l’embauche d’experts

Aides renforcées pour les PME/PMI/associations qui restent les plus vulnérables

● Aides et assistance à la certification (ex. : normes de sécurité)

● Label de confiance pour les entreprises ayant un bon niveau de sécurité

● Procédures simplifiées et guichet unique

Aides à l’adhésion à des plateformes sur les menaces et des centres d’assistance en cas d’incident au travers des CSIRT (Computer security incident response team)

Il en existe actuellement 14 répartis en régions et territoires ultramarins. Ils assurent une réponse de premier niveau à un incident d’origine cyber. Surtout, ils ont vocation à faire des missions de prévention, de sensibilisation et d’accompagnement dans la montée en maturité des acteurs locaux. En plus de ces CSIRT régionaux, certains secteurs sensibles ont déployé des CSIRT sectoriels (maritime, aviation, défense, santé)

Conditionnalité des aides publiques (subventions) et de l’accès aux marchés publics par l’exigence préalable d’une conformité à un standard de cybersécurité

Ce levier puissant est souvent sous-employé. Beaucoup d’entreprises (et associations) dépendent de la commande publique tant au niveau national que local. Si la loi, en particulier au travers du code des marchés publics, impose une conformité préalable, les sociétés/associations/organismes publics n’auront pas d’autre choix que d’obtempérer

Organiser la mesure et les contrôles

La mesure est indispensable car sans évaluation, pas d’incitations réellement efficaces dans le temps. Mais elle ne doit pas être tatillonne. Le référentiel destiné à évaluer le niveau de protection cyber doit donc être simple, facilement compréhensible, même par des non initiés, et sans lourdeur excessive en temps comme en coûts. L’objectif pourrait être l’obtention d’un label valable 3 ans qui, Directive NIS 2 oblige, se déclinerait en trois niveaux : entreprises essentielles, entreprises importantes, entreprises hors NIS 2 ; les entités relevant des deux premières ayant des contraintes d’objectifs naturellement plus fortes que celles de la troisième catégorie.

En complément de cette politique fiscale, il serait judicieux d’étudier la faisabilité de constituer un fonds souverain (français) destiné à investir dans des entreprises françaises, en particulier PME/PMI, afin à la fois :

1 – de leur apporter des capitaux (actions, obligations). En effet, trouver des investisseurs est parfois un parcours du combattant dès lors que l’entreprise n’intervient pas dans des secteurs d’activité “à la mode” (IA, quantique, puces électroniques,…). Le “crowdfunding” a ses limites car il ne peut concerner que les petites structures, surtout les start-up. La BPI, de son côté, ne peut tout faire. Quant aux organismes intervenant dans le “private equity”, l’objectif est avant tout de maximiser le gain sur du court terme (3/5 ans), le côté souverainiste n’est ici pas une variable de décision (ou d’investissement).

2 – de les accompagner dans les transmissions générationnelles.

3 – de les assister dans leurs développements, voire dans des opérations de fusions/acquisitions.

Un tel fonds souverain, qui d’ailleurs peut ne pas être limité au seul domaine de la cybersécurité mais étendu à l’ensemble de la BITD, est susceptible de mobiliser rapidement plusieurs milliards d’euros surtout s’il permet de bénéficier d’une réduction d’impôt, à condition de conserver les parts pendant une période (3 ans par exemple), et de dividendes annuels.

Les esprits chagrins objecteront que cela va coûter de l’argent et/ou réduire les rentrées fiscales. Certes, peut-être à court terme et sur des montants maîtrisés. Mais il faut voir à plus long terme.

La mise en place d’un écosystème (intégration de la problématique par les acteurs, assurance, formation, normes) capable d’organiser la défense de nos entreprises (et de nos administrations) ne peut avoir qu’un effet bénéfique sur le “business” et donc la productivité de l’impôt direct ou indirect.

Le coût de la cybercriminalité mondiale est estimé à 9 220 milliards de USD au titre de 2024 (source : livre blanc AXA). Ce chiffrage seul doit être de nature à engendrer une réelle prise de conscience des dirigeants politiques, des chefs d’entreprise et des hauts fonctionnaires pour protéger nos industries, nos services, les emplois induits. Il en va de la souveraineté et de l’indépendance de notre pays