Category

Numérique

data center avec serveurs, racks informatiques, lumières led bleues, câbles réseau, infrastructure technologique moderne

Souveraineté numérique : au-delà des infrastructures, l’enjeu de la maîtrise des données

By Numérique

Par Bruno Mahieux, adhérent du CRSI

La souveraineté numérique ne se limite pas à construire des data centers

Dans un rapport sur l’informatisation de la société, publié en 1974, Simon Nora et Alain Minc écrivaient : « Le savoir finira par se modeler, comme il l’a toujours fait, sur les stocks d’informations. Laisser à d’autres, c’est-à-dire à des banques (de données) américaines le soin d’organiser cette mémoire collective, en se contentant d’y puiser, équivaut à accepter une aliénation culturelle. La mise en place de banques de données constitue donc un impératif de souveraineté ».

Dans un contexte géopolitique ou la confiance dans nos alliés américains est fortement entamée, la construction de centres de données sur le sol français est présentée par nos pouvoirs publics comme une priorité stratégique pour protéger nos données vis-à-vis des lois extra-territoriales américaines. Lors du sommet Choose France, le président Macron a annoncé un plan d’investissement de 109 milliards d’Euros dans l’IA d’ici 2030, recouvrant notamment de nombreux projets de centres de données.

Pour autant, cette politique industrielle est-elle suffisante pour préserver notre souveraineté numérique ?

Les « Centres de Données », de quoi s’agit-il ?

La généralisation des solutions cloud, de l’intelligence artificielle et l’émergence de l’internet des objets, génèrent une croissance exponentielle des capacités de stockage des données et de puissance de traitement. Alors que la capacité de stockage mondiale (base installée) estimée était de 6,7 Zettaoctets [1] en 2020, le volume mondial de données a atteint 181 Zettaoctets en 2025 !

Toutes ces données sont conservées dans des installations physiques conçues pour héberger les serveurs informatiques et les baies de stockage de nos données : les centres de données (ou Data Centers). Ce sont des ressources indispensables à la diffusion du numérique et à la compétitivité de nos entreprises dans tous les secteurs de notre économie. Avec les infrastructures de communications, ils forment la colonne vertébrale de tous nos usages numériques.

Jusqu’au début des années 2020, les data centers étaient réservés aux usages des grandes entreprises. Une surface de l’ordre de 1000 m2 était largement suffisante pour héberger leurs serveurs et la puissance électrique nécessaire ne dépassait que rarement les 10 MW.

Avec l’émergence de l’intelligence artificielle, un nouveau type d’acteur est apparu sur le marché des data centers : les hyperscalers. Ils construisent des centres de grande taille, pouvant atteindre des superficies de plusieurs dizaines de milliers de m2 pour les plus grands, dotés d’une puissance électrique de plusieurs centaines de MW.

Un marché en plein développement

Selon les données les plus récentes [2] , il y aurait environ 12 000 data centers répartis sur 174 pays à travers le monde. La répartition sur le globe est très inégale, l’Amérique du Nord et l’Europe concentrant l’essentiel des infrastructures.

Les Etats-Unis dominent largement le marché en raison de la présence des GAFAMS qui hébergent leurs données sur le sol américain. Près du tiers des data centers se situent aux États-Unis (4165 installations en novembre 2025 selon le site Statista). Les États-Unis ont actuellement une longueur d’avance en termes d’expertise dans les hyperscalers grâce à leurs investissements massifs. Les centres de données sont sur le point de prendre le pas sur la construction de bureaux.

L’Europe est le second marché mondial, avec plus de 3300 data centers répartis sur 44 pays, avec une concentration sur le marché historique de l’hébergement, formé par les villes de Frankfurt, Londres, Amsterdam, Paris et Dublin (souvent désignées par l’acronyme FLAPD). Ces 5 villes ont longtemps dominé le marché des centres de données en Europe, avec 75 % du marché européen.

La révolution de l’IA dope le marché des data centers. Les investissements se multiplient pour dominer un secteur considéré comme stratégique. Les États-Unis ont annoncé près de 500 milliards de dollars d’investissements dans le cadre du projet Stargate et les Chinois ne sont pas en reste, avec 138 milliards d’investissements estimés.

Un défi pour les infrastructures énergétiques

L’impact de l’IA sur les data centers de nouvelle génération est structurel et majeur. Beaucoup de data centers ne sont pas adaptés aux enjeux de l’AI et doivent être totalement reconstruits. Au-delà de la capacité de traitement et de stockage, c’est toute la conception du Data Center qu’il faut revoir, avec des capacités en énergie et des équipements de climatisation sans commune mesure avec celle des data centers les plus anciens.

Le foncier est le premier obstacle : les projets de data centers sont concentrés géographiquement, en priorité sur des zones qui doivent remplir plusieurs critères techniques : des critères de taille, pour construire la surface nécessaire aux bâtiments permettant d’héberger les serveurs en nombre suffisant pour subvenir aux besoins des hyperscalers, et des critères de connectivité aux réseaux de télécommunications, pour réduire les délais de latence.

Autre problème dans un contexte de réchauffement climatique et de raréfaction des ressources en eau, l’augmentation significative de la consommation d’eau, nécessaire aux systèmes de refroidissement. Dans un rapport de l’AIE (Agence Internationale de l’Énergie), à l’échelle mondiale, la consommation des data centers atteignait 560 milliards de litres d’eau en 2023 et pourrait doubler, passant à 1200 milliards de litres d’eau d’ici 2030.

Mais le problème majeur reste la sécurisation de la puissance électrique. L’électricité est le premier poste de dépense d’un data center, (elle peut représenter entre 45 et 60 % des coûts opérationnels, en fonction du mix énergétique disponible et des politiques locales en matière fiscale). Selon l’Agence Internationale de l’Énergie, les data centers installés dans le monde consomment environ 1,5 % de la consommation mondiale actuelle (415 TWh en 2024). Mais compte tenu des projets annoncés et en construction, cette consommation pourrait plus que doubler d’ici 2030, à environ 945 TWh (soit la consommation actuelle du Japon) !

Dans de nombreux pays, les projets de Data Centers sont ralentis en raison d’un goulot d’étranglement chez les distributeurs d’énergie, incapables de satisfaire la demande des hyperscalers sans mettre en péril l’approvisionnement des particuliers [3].

La France est en retard, mais dispose de nombreux atouts face à la concurrence internationale

La France compte aujourd’hui plus de 320 data centers actifs, selon les dernières données publiées par le Syndicat des Data Centers et l’ARCEP. C’est 20 % de plus que le nombre de data centers identifiés 3 ans plus tôt (267 data center en 2023), mais cela reste beaucoup moins que nos voisins européens : l’Allemagne et la Grande-Bretagne en possèdent environ 500 chacun, et surtout, c’est très inférieur aux quelque 5000 Data Centers situés en Amérique du Nord.

En termes de puissance électrique installée, ce n’est guère mieux : la France aurait 2,9 GW de puissance informatique installée quand l’Allemagne dispose de 3,5 GW et les États-Unis de 53, 7 GW (Source Datagora).

Beaucoup de nos data centers actuels sont mal situés, loin des principaux hubs de connectivité, et surtout, ils ne sont pas conçus pour répondre aux besoins grandissants de l’intelligence artificielle, en matière de capacité de traitement, mais aussi de capacité énergétique, avec des besoins grandissants en électricité, pour faire tourner les serveurs, mais également les systèmes de refroidissement indispensables à leur bon fonctionnement.

Pour autant, la France dispose de nombreux atouts pour attirer les investisseurs et combler son retard face à ses principaux voisins européens :

– Sa situation géographique est favorable : la plupart des câbles sous-marins qui transportent l’essentiel des données numériques atterrissent en France, facilitant la connectivité des data centers au réseau Internet. C’est un critère essentiel pour réduire la latence (délai de transmission), ce qui a permis par exemple à la métropole de Marseille de devenir une terre d’accueil pour de nombreux Data Centers, devenant ainsi un hub majeur en Europe aux côtés des acteurs historiques FLAP-D

– Elle dispose d’une électricité peu chère et décarbonée : grâce à son parc de centrales nucléaires, la France propose des prix d’électricité en moyenne inférieurs à la plupart de ses voisins européens [4] . C’est un critère de choix pour les opérateurs, dans un contexte d’inflation des prix de l’énergie et de transition énergétique.

– Enfin, la France jouit encore d’une relative abondance en termes de production électrique, quand d’autres pays éprouvent de plus en plus de difficultés à satisfaire la demande croissante en puissance électrique des data centers.

Par ailleurs, l’état déroule le tapis rouge aux investisseurs pour développer les infrastructures de centre de données sur notre territoire :

– En lien avec EDF et RTE, l’état prévoit à terme la livraison de 63 sites « clefs en main », disposant de la surface foncière, de la connectivité et de la puissance électrique nécessaires aux hyperscalers [5] .

– Une politique fiscale attractive, avec un taux de taxe sur l’électricité (TICFE) presque divisé par deux (12 €/MWh contre 22,5 €/MWh pour les grandes entreprises) renforce la compétitivité de notre énergie.

– Enfin, à travers son article 15, la loi de simplification de la vie économique [6], assouplit le droit de l’urbanisme et de l’environnement pour favoriser l’émergence de sites dits hyperscalers. Cette politique volontariste de l’état commence à porter ses fruits. Selon un rapport de Nations Unis, 7 sur la seule année 2025, la France est la première destination en termes d’investissement étrangers « Greenfield », (qui impliquent de nouvelles installations opérationnelles et la création d’une nouvelle entreprise par une société-mère), pour la construction de data center. Ce sont 69 milliards qui ont été injectés, à comparer avec seulement 29 milliards aux Etats-Unis [8].

Pour autant, cette dynamique ne doit pas occulter une réalité préoccupante : la grande majorité des acteurs qui financent, opèrent les data centers en France, ou utilisent leurs capacités sont étrangers et majoritairement américains (Equinix, Digital Realty, Amazon Web Services, Microsoft Azure, Google Cloud) [9].

La souveraineté numérique ne doit pas être un artifice marketing

Le rapport Nora Minc de 1974 nous l’avait pourtant rappelé : il ne peut y avoir de souveraineté numérique sans souveraineté de la donnée. Pourtant, la création, le stockage, le traitement, la sécurisation et la monétisation de nos données reste l’angle mort de notre politique numérique : tant que nous ne maîtrisons ni les technologies ni les profits qui en découlent, la souveraineté numérique ne sera qu’un vain mot.

Les milliards d’Euros investis dans le déploiement de nos infrastructures (réseaux énergétiques, réseaux de télécommunications et centres de données), ne servent qu’à amplifier un modèle que nos opérateurs de télécommunications connaissent bien. La France dispose aujourd’hui d’infrastructures de télécommunications parmi les meilleures d’Europe, subventionnées par les impôts des Français, pour le bénéfice quasi exclusif des plate-formes de services américaines.

Si nous ne changeons rien, les GAFAMs américains continueront à vendre leurs services et à capter nos données dont ils auront la responsabilité, confortant ainsi une situation de quasi-monopole et une forme de vassalité de notre économie, qui se cantonnerait à fournir du foncier, de l’électricité et de la main d’œuvre.

Le temps est compté. Il faut reconstruire ce que nous avons délaissé pendant des décennies, par conformisme ou par paresse, à savoir une industrie du logiciel capable de développer des solutions souveraines sur l’ensemble de la chaîne de valeur de l’IA.

Pour y parvenir, les pouvoirs publics ont un rôle à jouer, non pas en légiférant, mais en utilisant la commande publique comme levier de diffusion du numérique au sein de nos entreprises, de notre administration et de nos collectivités locales, en s’appuyant sur les acteurs locaux, en particulier notre réseau d’Entreprises de Services du Numérique (ESN), et en développant les compétences dans les domaines clefs du traitement de la donnée, en particulier de l’IA et de la cybersécurité.

Notre souveraineté numérique en dépend.

[1] Un Zettaoctet correspond à un trillion de Gigaoctet, ou encore un milliard de Teraoctets.

[2] Cloudscene , Statista 2025, DAtaCentermap

[3] Selon l’IAE, les data centers en Irlande consomment déjà un cinquième de la production nationale d’électricité, (c’est déjà plus que la consommation des ménages urbains), et cette part pourrait atteindre 30 % de la consommation nationale dès 2026 si les projets en cours sont achevés

[4] A titre d’exemple : le mégawattheure livrable en 2027 vaut aujourd’hui 55 euros en France, contre 91 euros en Allemagne et 100 euros en Italie. (Source : l’opinion 16/04/2026)

[5] 26 projets de construction ont, à ce jour, été rendus publics essentiellement dans les Hauts-de-France, en Île-de-France et dans la vallée du Rhône

[6] Finalement votée en avril 2025, après deux ans de palabre au parlement !

[7] https://unctad.org/system/files/o\icial-document/diaeiainf2026d1_en.pdf

[8] Ces chiffres ne concernent pas les investissements réalisés par des entreprises domestiques, et excluent ainsi la plupart des projets annoncés par Amazon, Google ou Meta aux États-Unis.

[9] Selon McKinsey, 60 à 65% des capacités de centres de données seront captés par les hyperscalers. Source « AI power: Expanding data center capacity to meet growing demand ». Oct. 2024
linkedin-terrain-de-jeu-de-nombreux-services-de-renseignement

LinkedIn, terrain de jeu de nombreux services de renseignement

By Numérique, Défense et géopolitique

– par Maëlys Gery, membre du CRSI

L’utilisation des réseaux sociaux grand public, et particulièrement de LinkedIn, par les services de renseignement étrangers (notamment chinois) marque un tournant dans les méthodes d’ingérence. Ce qui était autrefois un espace de réseautage professionnel « ennuyeux » est devenu un vivier stratégique pour le recrutement d’agents et le vol de données.

LA VULNÉRABILITÉ STRUCTURELLE DES RÉSEAUX PROFESSIONNELS

LinkedIn offre une transparence paradoxalement dangereuse pour les organisations sensibles :

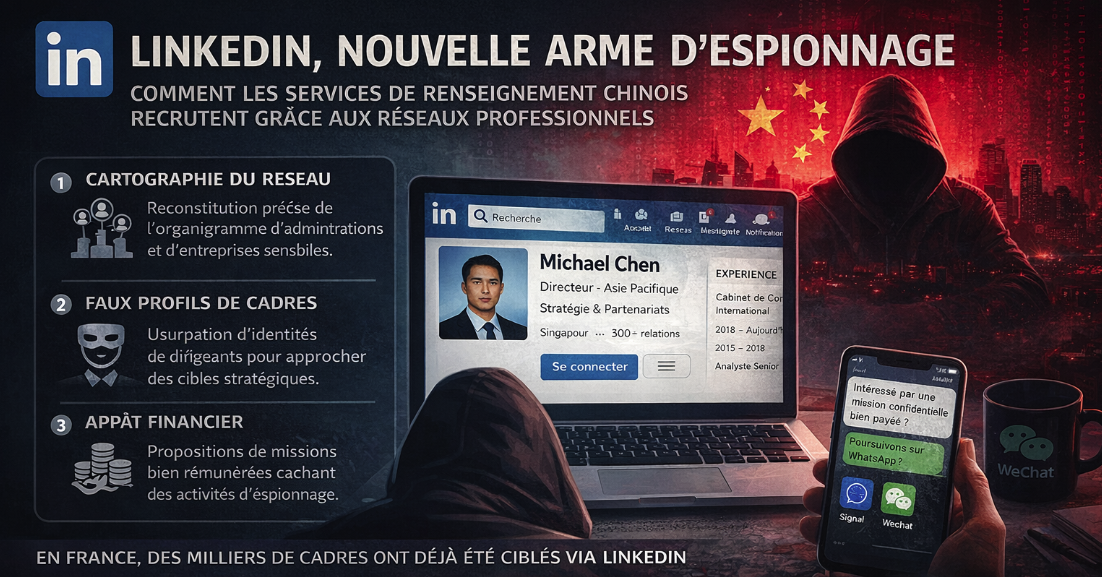
  • Cartographie en temps réel : La précision des profils permet aux services étrangers de reconstituer l’organigramme complet d’une administration ou d’une entreprise stratégique.
  •  Ciblage psychologique : Les agents repèrent facilement les profils vulnérables, tels que les employés en quête de reconnaissance, les fonctionnaires frustrés par leur carrière ou les individus ayant des besoins financiers.
  • L’usurpation d’identité : l’usage de « faux profils » de hauts dirigeants permet d’approcher des homologues en message privé pour extraire des informations confidentielles sous couvert de confraternité.

 LE MODE OPÉRATOIRE DE L’APPROCHE VIRTUELLE AU RECRUTEMENT RÉEL

Le renseignement chinois a mis au point un processus de recrutement par étapes, particulièrement visible en République tchèque (rapport du BIS) et aux États-Unis :

  • Couverture professionnelle : Création de profils de « chasseurs de têtes » ou de « cabinets de conseil » basés à Singapour ou Hong Kong.
  • L’appât académique et financier : Des universitaires sont sollicités pour rédiger des rapports rémunérés. Ce qui semble être une mission légitime sert de « test » avant d’exiger des informations non publiques.
  •  La phase de « consolidation » : Les cibles sont invitées en Chine lors de voyages tous frais payés. Ces séjours visent à créer un lien de dépendance et un sentiment d’engagement envers les intérêts chinois.

UNE MENACE GLOBALE ET D’ENVERGURE ( ÉTATS-UNIS,FRANCE,EUROPE)

Le phénomène n’est plus marginal mais constitue une opération systémique :

  • En France : Une note commune de la DGSI et de la DGSE révèle que plus de 4 000 cadres de grandes entreprises françaises ont été ciblés.
  • Aux États-Unis : Des cas de corruption de fonctionnaires via LinkedIn ont été confirmés par le contre-espionnage et documentés par des enquêtes de presse (CNBC).
  • Objectif géopolitique : Au-delà du simple vol de propriété intellectuelle, ces manœuvres visent à asseoir la Chine comme première puissance économique mondiale et à affaiblir l’influence des pays du G7.

LE FOCUS NATIONAL: LA FRANCE FACE À L’INGÉRENCE NUMÉRIQUE 

L’alerte lancée par les services français souligne que l’Hexagone est une cible prioritaire, notamment en raison de son excellence dans les secteurs de la défense, de l’aérospatiale, de l’énergie et du luxe.

SECTEURS ET PROFILS PARTICULIÈREMENT VISÉS EN FRANCE

  • Les hauts fonctionnaires et contractuels : possédant des clés de compréhension sur les politiques publiques ou les régulations à venir.
  •  Les cadres de la « Base Industrielle et Technologique de Défense » (BITD) : Détenteurs de secrets technologiques et de propriété intellectuelle.
  • Les jeunes diplômés de grandes écoles : ciblés dès le début de leur carrière pour leur potentiel futur (stratégie du « pari sur l’avenir »).

LES PRÉCONISATIONS DE LA DGSI POUR LES COLLABORATEURS

Pour contrer cette « opération d’envergure », les services de renseignement français diffusent des conseils de vigilance spécifiques :

  • Vérification de l’identité numérique : se méfier des profils trop parfaits ou « trop beaux pour être vrais » (photos générées par IA, parcours académique prestigieux mais sans recommandations réelles).
  • Vérifier si le recruteur appartient réellement à l’entreprise citée via un canal tiers (site officiel, standard téléphonique).
  • La règle de la « discrétion numérique » : éviter de mentionner sur son profil des détails trop précis sur des projets classifiés ou des technologies sensibles.
  • Limiter la visibilité de son réseau : les agents étrangers utilisent votre liste de contacts pour identifier qui travaille avec qui (cartographie de l’influence).

Détection du « signal d’alerte » (Red Flag) : toute proposition de rémunération excessive pour une note de synthèse ou une simple « consultation » doit être considérée comme suspecte et toute invitation à poursuivre la conversation sur des messageries cryptées (WhatsApp, WeChat, Signal) dès le premier contact est un marqueur fort de la méthode chinoise.

l’ia dans tous ses états crsi

La cybersécurité comme impératif stratégique et pilier de la résilience institutionnelle

By Numérique, Défense et géopolitique

– par Guillaume FAURE et Grégory ROURES, membre du CRSI Occitanie

Dans un paysage numérique en constante mutation, la sécurité des systèmes d’information n’est plus une simple variable technique relevant des directions informatiques : elle s’impose désormais comme un choix stratégique majeur, indispensable à la pérennité de toute organisation.

Les données récentes confirment l’ampleur de la menace. En 2024, le nombre de cyberattaques est estimé à environ 385 000, touchant de plein fouet les structures les plus fragiles, au premier rang desquelles les TPE, PME et ETI, qui représentent 37 % des victimes. Cette pression constante s’exerce également sur les collectivités territoriales et les établissements de santé, illustrant une délinquance numérique sans frontière sectorielle.

L’analyse de l’état de la menace montre que la vulnérabilité n’est pas seulement technologique, mais avant tout humaine. Le phishing, ou hameçonnage, demeure le mode opératoire privilégié dans 73 % des attaques, exploitant avec efficacité la confiance, la distraction ou l’inattention des agents. Qu’il s’agisse de l’arnaque au président, qui frappe près de 6 000 entreprises chaque mois, ou de formes plus sophistiquées d’ingénierie sociale, les attaquants s’appuient systématiquement sur le facteur humain, considéré comme le maillon faible de la chaîne de sécurité.

L’émergence du Cybercrime as a Service (CaaS) a d’ailleurs industrialisé ces pratiques. Des acteurs malveillants peuvent désormais louer sur le dark web des outils d’attaque sophistiqués, ce qui multiplie les campagnes d’extorsion par rançongiciel et abaisse fortement le niveau d’expertise requis pour lancer une offensive cyber.

Face à ce constat, le coût de l’inaction devient prohibitif. L’impact financier moyen d’un incident cyber est aujourd’hui évalué à plus de 58 000 euros, tandis qu’une violation de données majeure peut atteindre plusieurs millions d’euros, parfois bien au-delà de 3,8 millions selon la nature de l’incident et la taille de l’organisation. Au-delà de la perte immédiate, c’est parfois la survie même de l’entité qui est en jeu : 60 % des PME victimes d’une attaque d’envergure déposeraient le bilan dans les dix-huit mois qui suivent.

À l’échelle mondiale, la cybercriminalité génère des revenus annuels vertigineux de 1 280 milliards de dollars, s’imposant comme l’une des économies les plus lucratives du monde numérique. Pourtant, la réponse judiciaire reste confrontée à d’immenses difficultés, avec une probabilité de traduction des auteurs en justice estimée à seulement 0,05 %.

Dès lors, la cybersécurité doit être abordée sous l’angle de la GRC : Gouvernance, Risques et Conformité. Il ne s’agit plus de considérer la sécurité informatique comme une dépense, mais comme un investissement indispensable à la résilience de l’organisation.

Cette approche suppose une implication réelle et constante des comités de direction. La gouvernance doit fixer une orientation stratégique alignée sur les objectifs métiers, tandis que le management de la sécurité de l’information, souvent appuyé par des standards comme l’ISO 27001, assure la mise en œuvre de politiques de prévention, de contrôle et d’évaluation des risques. Cela implique de passer d’une posture réactive à une culture de la vigilance, dans laquelle chaque collaborateur devient un acteur de la défense collective.

L’émergence de l’intelligence artificielle bouleverse aujourd’hui cet équilibre, en apportant à la fois des opportunités inédites et des risques nouveaux. Si 77 % des entreprises ont déjà intégré l’IA générative dans leur arsenal de cyberdéfense afin d’améliorer leur rapidité opérationnelle, les attaquants exploitent eux aussi ces technologies pour concevoir des malwares polymorphes et des campagnes de phishing hyper-personnalisées à grande échelle.

Le phénomène du Shadow AI, où 18 % des employés admettent saisir des données confidentielles dans des IA publiques sans autorisation, crée de nouvelles brèches de sécurité qu’il devient urgent de combler. La route vers la résilience en 2026 passe donc par une sécurisation stricte des usages de l’IA, ainsi que par le maintien impératif de “l’humain dans la boucle” afin de limiter les biais, les erreurs et les hallucinations des systèmes automatisés.

La maturité cyber d’une organisation ne s’acquiert pas par l’accumulation d’outils technologiques, mais par une amélioration continue de l’hygiène informatique et par une sensibilisation constante des équipes. À ce titre, le recours aux dispositifs proposés par l’ANSSI pour évaluer son niveau de préparation constitue une étape cruciale pour identifier ses vulnérabilités et hiérarchiser ses priorités de protection.

En pratique, cette démarche doit s’accompagner de mesures concrètes : authentification multifacteur, mises à jour régulières, gestion rigoureuse des accès, sauvegardes isolées, plan de réponse à incident, exercices de crise et campagnes de sensibilisation au phishing. C’est en combinant gouvernance, prévention et réaction que l’organisation peut réellement renforcer sa capacité de résistance face aux attaques.

En définitive, la sécurité est un processus dynamique qui exige du temps, des moyens et un engagement durable. En renforçant la confiance par la protection des données et en instaurant une culture de la vigilance face aux sollicitations numériques, l’entreprise ne protège pas seulement ses actifs : elle garantit aussi sa crédibilité, sa continuité d’activité et sa place dans une économie numérique mondiale où la sécurité est devenue le socle de toute relation durable.

La Gendarmerie nationale, à travers ses sections opérationnelles de lutte contre les cybermenaces, accompagne ce mouvement de sécurisation et rappelle que, dans ce combat pour la souveraineté numérique, nous sommes tous, par nécessité, acteurs.

En conclusion, la cybersécurité ne peut plus être reléguée au rang de simple défi technique : elle s’impose comme un pilier stratégique de la pérennité des organisations face à une menace massive, industrialisée et en constante évolution. Alors que l’humain demeure le maillon faible privilégié par les attaquants, l’émergence de l’intelligence artificielle complexifie encore l’équation en automatisant et en personnalisant les offensives.

Pour survivre dans cet écosystème hostile où l’inaction devient financièrement fatale, les organisations doivent impérativement adopter une gouvernance proactive fondée sur la culture de la vigilance, la conformité et l’hygiène informatique. En transformant la sécurité en investissement résilient plutôt qu’en simple dépense, elles protègent non seulement leurs actifs, mais préservent aussi leur souveraineté, leur continuité et leur crédibilité.


Lexique de cybersécurité

  • ANSSI : Agence Nationale de la Sécurité des Systèmes d’Information – organisme français chargé de la cybersécurité.
  • CaaS (Cybercrime as a Service) : modèle commercial où des cybercriminels louent des outils ou services d’attaque à d’autres acteurs malveillants.
  • Chiffres clés : statistiques ou données utilisées pour illustrer l’ampleur des cyberattaques (ex : 385 000 attaques estimées en 2024).
  • GRC (Gouvernance, Risques, Conformité) : approche stratégique intégrant la gouvernance de la sécurité, l’identification des risques et le respect des normes réglementaires.
  • Hygiène informatique : ensemble des pratiques visant à réduire les vulnérabilités informatiques (mises à jour, sauvegardes, gestion des accès…).
  • Hameçonnage / Phishing : technique de fraude visant à obtenir des informations confidentielles en se faisant passer pour une entité légitime.
  • IA (Intelligence Artificielle) : systèmes informatiques capables de simuler des capacités cognitives humaines, y compris l’apprentissage automatique.
  • IA générative : type d’IA capable de créer du contenu nouveau (texte, image, code, etc.).
  • Shadow AI : usage d’IA non autorisé par les services IT ou la direction, souvent via des services publics accessibles en ligne.
  • Ingénierie sociale : techniques manipulant les comportements humains pour obtenir des informations confidentielles.
  • ISO 27001 : norme internationale définissant les exigences pour un système de management de la sécurité de l’information.
  • Rançongiciel / Ransomware : logiciel malveillant bloquant l’accès aux données et demandant une rançon pour les restituer.
  • Arnaque au président / CEO fraud : type de phishing ciblant la direction d’une entreprise pour détourner des fonds.
  • Maillon faible : élément vulnérable dans un système de sécurité, souvent le facteur humain.
  • Plan de réponse à incident (PRI) : procédure permettant de gérer efficacement les incidents de sécurité.
  • Plan de continuité / reprise d’activité (PCA/PRA) : dispositif garantissant le fonctionnement ou le redémarrage d’une organisation après un incident majeur.
ESTA_france_CRSI

ESTA, une bonne idée !

By Numérique, Economie, Sécurité/Justice, Institutions

– par Dominique BROGI, référente CRSI Vaucluse, & Laurent L

Entrer en France de manière régulière ne réclame qu’un passeport en cours de validité, alors que pour se rendre aux États-Unis ou au Royaume-Uni, un voyageur doit préalablement solliciter une autorisation de voyage payante. N’y a-t-il pas là une pratique inspirante ?

Les conditions d’accès aux États-Unis exigent qu’un étranger sollicite une autorisation électronique de voyage appelée ESTA. Cette autorisation électronique concerne les ressortissants de pays bénéficiant du Visa Waiver program qui est un programme d’exemption de visa. Une quarantaine de pays sont concernés par ce programme comme la France, l’Allemagne ou encore le Japon.

Ce document est délivré via un système automatisé qui détermine l’éligibilité des visiteurs à voyager sur le sol américain pour un séjour inférieur à 90 jours. La décision d’autoriser ou pas ce séjour est prise dans les 72 heures qui suivent la demande. Valable 2 ans, l’ESTA permet de se rendre aux États-Unis plusieurs fois sans avoir besoin d’une nouvelle autorisation. La demande d’ESTA exige d’avoir un passeport valide et une carte bancaire, puisque la délivrance de ce document coûte 40$.

Le questionnaire ESTA est composé de trois grandes rubriques regroupant dans l’ordre :

  • Les informations personnelles d’identité du voyageur ;
  • Les informations de voyage aux Etats-Unis ;
  • Les questions concernant l’état de santé, les intentions et les antécédents judiciaires du voyageur.

Pour voyager au Royaume-Uni (Angleterre, Pays de Galles, Écosse, Irlande du nord), vous devez également disposer d’une autorisation de voyage électronique (ETA), dont le coût s’élève à 16£ soit environ 19€. L’ETA est aussi valable 2 ans ou jusqu’à l’expiration de la date de validité du passeport.

Des données statistiques éclairantes

La France est la première destination touristique au Monde depuis de nombreuses années. Selon l’INSEE, en 2024, 100 millions de visiteurs internationaux sont entrés sur le territoire national. La fréquentation européenne dans les hôtels en France est portée en premier lieu par des clients en provenance des pays voisins, le Royaume-Uni (10,4 millions de nuitées en 2024), ou frontaliers comme l’Allemagne (7,3 millions de nuitées en 2024).

En 2024, les campings enregistrent principalement des touristes néerlandais (13,7 millions de nuitées en 2024) et allemands (11,2 millions de nuitées). Mais c’est la clientèle américaine, historiquement très nombreuse dans les hôtels, qui est la plus dynamique depuis 2023 et représente 10,4 millions de nuitées dans les hôtels en 2024.

Toujours selon l’INSEE, en 2024, la population étrangère vivant en France s’élève à 6 millions de personnes, soit 8,8 % de la population totale.

En 2024-2025, 443 500 étudiants étrangers étaient inscrits dans l’enseignement supérieur français, en augmentation de 3% sur un an et de 17% en cinq ans (chiffres du MESR/SIES).

Enfin et toujours en 2004, les estimations du nombre d’étrangers en situation irrégulière en France variaient entre 200 000 selon la Direction centrale du contrôle de l’immigration et 400 000 selon l’Organisation internationale du travail.

Pourquoi pas nous ?

Sur la base d’un cadre légal, faisons ensemble une expérience de pensée complétée par une mise en équation.

L’article L111-1 du code de la sécurité intérieure dispose que « la sécurité est un droit fondamental et l’une des conditions de l’exercice des libertés individuelles et collectives. L’Etat a le devoir d’assurer la sécurité en veillant sur l’ensemble du territoire de la république, à la défense des institutions et des intérêts nationaux, au respect des Lois, au maintien de la paix et de l’ordre publics, à la protection des personnes et des biens. »

Considérant que la sécurité et la défense sont des prérogatives nationales, considérant que la France est un pays carrefour, culturel, économique et social, il serait probablement utile de connaitre un peu mieux les intentions des personnes de nationalités étrangères qui posent le pied sur notre sol : à l’instar des formalités exigées pour entrer aux Etats-Unis, pourquoi ne pas demander préalablement des informations sur l’identité du voyageur, l’objet de son séjour, son état de santé et ses éventuelles condamnations. En fonction des réponses fournies, l’Etat serait légitime à autoriser ou pas la personne à se rendre et séjourner en France.

Vous avez dit frontières ?

La frontière en tant que zone géographique, est une limite franchissable, car ouverte ou fermée.

La frontière caractérise une unité à l’égard d’une diversité et ou d’une altérité.

La frontière est donc une zone de régulation dans l’espace, l’intérieur et l’extérieur, et dans le flux, les uns et les autres.

Instaurer un ESTA français enverrait un double signal limpide : 

  • d’une part la souveraineté et la sécurité ne sont pas négociables ;
  • d’autre part l’Etat veille sur ses frontières matérielles et projetées.

Instaurer un ESTA français amènerait également les individus malveillants et/ou ceux tentés par une intrusion sur le territoire de manière irrégulière à agir en pleine conscience. L’élément moral, troisième élément constitutif de l’infraction (avec l’élément légal et l’élément matériel) établissant l’intentionnalité de la faute, serait donc caractérisé.

Instaurer un ESTA français établirait donc une frontière physique et mentale.

Considérations éthiques

Un tel dispositif soulève des enjeux éthiques liés à l’atteinte potentielle à la vie privée et à la normalisation d’une forme de surveillance numérique des voyageurs. 

L’exploitation d’informations personnelles collectées numériquement pourrait être considéré comme un premier pas, ouvrant la possibilité à termes de contribuer à une extension progressive des pratiques de contrôle, dont la légitimité doit être appréciée au regard des libertés individuelles et du principe de nécessité.

Pour autant, eu égard au nombre de données que chaque individu publie sur les réseaux sociaux quotidiennement, parfois avec une relative insouciance, le principe d’instauration d’un tel dispositif ne saurait être jugé excessif.

Le développement de cette pratique pourrait alors participer à la redéfinition des standards internationaux en matière de contrôle aux frontières, en influençant l’équilibre entre sécurité, coopération internationale et protection des droits fondamentaux. 

Ce changement de dispositif pourrait ainsi constituer un indicateur clé des orientations futures des politiques migratoires et numériques à l’échelle internationale.

Une mesure pensée, légitime et raisonnable

Considérant l’état des finances de la Nation, considérant que 100 millions de touristes étrangers entrent sur le territoire, adopter le principe de l’ESTA français et fixer son coût à 30€ par personne apporterait 3 milliards d’euros/an.

Si l’on ajoute à cela les résidents étrangers et les étudiants, on peut estimer que 200 millions d’euros pourraient encore être perçus.

Au-delà de cet aspect financier susceptible de contribuer à la réduction du déficit public, améliorer la connaissance des personnes entrant et circulant sur notre territoire, prévenir les risques sanitaires, économiques et sécuritaires, ne saurait être contesté.

Aussi, l’essentiel relève d’un principe élémentaire : ceux qui entendent fouler notre terre, travailler ou suivre un cursus académique devraient disposer d’une autorisation administrée par la puissance publique.

Document à présenter en cas de contrôle par les forces de sécurité intérieures, cet ESTA permettrait aisément de distinguer les situations régulières et irrégulières en tout temps et en tous lieux.

Certains esprits chagrins décèleront dans cette proposition des objectifs obscènes, des amalgames offensant l’intelligence ou encore l’opposition entre sécurité et liberté. A cela il faut répondre froidement par un pragmatisme incontestable : certains le font depuis des années (l’ESTA a été créé en 2001) et nous nous y plions de bonne grâce. Prenons donc exemple !

chatgpt image 22 janv. 2026, 11 58 54

L’intelligence artificielle dans les ingérences étrangères

By Numérique

– Par Maëlys GERY, membre du CRSI

Source : DÉPOSÉ en application de l’article 145 du Règlement PAR LA COMMISSION DES AFFAIRES ÉTRANGÈRES en conclusion des travaux d’une mission d’information constituée le 15 janvier 2025


Le rapport déposé par Alain David et Laetitia Saint-Paul constitue une étape importante dans l’analyse des stratégies contemporaines d’ingérence informationnelle. Il met en évidence une évolution marquée des modes d’influence, caractérisée par le recours croissant à des procédés automatisés fondés sur l’intelligence artificielle (IA). Selon les rapporteurs, cette évolution marque un déplacement des stratégies d’influence classiques vers des formes d’ingérence reposant sur l’industrialisation des outils de manipulation informationnelle.

S’appuyant sur une lecture stratégique des transformations technologiques, le rapport souligne que l’intelligence artificielle ne constitue plus uniquement un outil technique, mais un facteur de transformation des rapports de puissance, susceptible d’affecter les conditions d’exercice de la souveraineté des États. La question centrale posée par les rapporteurs est celle de la capacité des systèmes démocratiques, fondés sur la liberté de choix et la transparence du débat public, à faire face à des technologies permettant une diffusion massive et automatisée de contenus trompeurs ou manipulés.

Les rapporteurs inscrivent leur analyse dans une perspective historique et doctrinale, rappelant que les évolutions technologiques ont toujours accompagné les transformations des formes de conflictualité. Ils estiment toutefois que l’IA introduit une rupture d’ampleur, en raison de son impact direct sur les processus cognitifs, informationnels et décisionnels.


I. Une rupture technologique dans les modes de déstabilisation informationnelle

Le rapport identifie une rupture induite par l’intelligence artificielle selon trois dimensions principales : le coût, la qualité et la rapidité de diffusion des actions d’influence.

Les rapporteurs soulignent l’abaissement significatif des barrières à l’entrée : des capacités qui relevaient auparavant d’acteurs étatiques disposant de services spécialisés (production de faux documents, structuration de réseaux d’influence) sont désormais accessibles à un large éventail d’acteurs, étatiques ou non étatiques, à un coût réduit.

Ils mettent également en évidence une remise en cause du cadre informationnel commun, en particulier à travers le développement des deep fakes et des techniques de manipulation algorithmique des opinions. Selon le rapport, l’objectif de ces stratégies ne se limite plus à influencer un public cible, mais vise à fragiliser durablement la confiance dans l’information elle-même, en multipliant les contenus synthétiques et contradictoires.

Les rapporteurs identifient trois principaux vecteurs d’attaque :

  • la manipulation des opinions, via la génération automatisée de contenus et le micro-ciblage comportemental ;
  • les atteintes à la cybersécurité, par l’automatisation de la détection de vulnérabilités et la création de logiciels malveillants évolutifs ;
  • l’empoisonnement de données (data poisoning), consistant à altérer les jeux de données servant à l’entraînement des systèmes d’IA afin d’en biaiser les résultats.

Dans ce contexte, les démocraties apparaissent, selon le rapport, comme des cibles privilégiées, en raison de l’ouverture de leurs espaces informationnels et de la sensibilité de leurs processus électoraux.


II. Une position européenne marquée par des vulnérabilités structurelles

Les rapporteurs portent une appréciation critique sur la situation européenne. Ils soulignent que l’Union européenne occupe une position de premier plan en matière de régulation, notamment avec l’adoption de l’IA Act, tout en demeurant dépendante de technologies développées hors de son territoire.

Ce décalage est présenté comme un facteur de vulnérabilité, l’Europe utilisant majoritairement des infrastructures et des modèles d’IA (notamment des grands modèles de langage) conçus par des acteurs étrangers, principalement américains ou chinois. Cette dépendance est susceptible, selon les rapporteurs, de faciliter des formes d’ingérence indirectes ou de manipulation des chaînes de données.

Le rapport insiste également sur la fragilité des processus électoraux face à des stratégies de guerre hybride combinant cyberattaques et campagnes informationnelles ciblées, en particulier dans les périodes pré-électorales.

Enfin, les rapporteurs estiment que la réponse française et européenne demeure incomplète sur le plan opérationnel, en comparaison avec des États ayant intégré l’IA de manière plus systématique dans leurs doctrines militaires et d’influence.


III. Vers une stratégie de résilience renforcée

Le rapport ne se limite pas à un diagnostic et formule des propositions visant à renforcer la résilience démocratique, autour de deux axes principaux.

Le premier concerne la protection du citoyen face aux manipulations informationnelles. Les rapporteurs proposent notamment la création d’indicateurs de lisibilité de l’information (score d’artificialité, labellisation des sources), ainsi qu’une réflexion sur une « réserve algorithmique pré-électorale », consistant à suspendre temporairement certains mécanismes de recommandation avant les scrutins.

Le second axe porte sur le renforcement des capacités opérationnelles et de la souveraineté informationnelle. Les rapporteurs appellent à une montée en puissance de Viginum et de l’ANSSI, ainsi qu’à une posture plus proactive en matière de communication stratégique, afin de contrer les narratifs adverses, y compris à l’international.


IV. Les propositions des rapporteurs

Les 18 propositions formulées par les rapporteurs sont structurées autour de deux axes : la résilience de la société et le renforcement des moyens de l’État.

Axe A – Sensibilisation et transparence : vers une société plus résiliente

Les rapporteurs proposent plusieurs mesures destinées à renforcer la capacité de discernement des citoyens et à limiter l’impact des mécanismes de manipulation informationnelle :

  • Consentement algorithmique : rendre obligatoire l’accord explicite de l’utilisateur pour l’activation des algorithmes de suggestion de contenus.
  • Réserve algorithmique pré-électorale : prévoir la suspension temporaire des algorithmes de recommandation avant les scrutins, afin de limiter les manipulations de dernière minute.
  • Majorité numérique : conditionner effectivement l’accès aux réseaux sociaux au respect d’un âge minimum.
  • Communication active de l’État : mobiliser Viginum pour alerter le public sur les campagnes de désinformation identifiées.
  • Score d’artificialité : imposer l’étiquetage des contenus générés ou modifiés par intelligence artificielle.
  • Labellisation de l’information (« Nutri-score de l’info ») : créer un indicateur visant à informer le public sur la fiabilité et l’origine des sources.
  • Éducation aux médias : intégrer de manière obligatoire des enseignements relatifs à la lutte contre la désinformation dans les formations journalistiques.
  • Responsabilité sociétale des entreprises (RSE démocratique) : inciter les entreprises à soutenir une information de qualité par leurs politiques publicitaires.
  • Partenariats locaux : développer des actions de sensibilisation auprès des diasporas, en lien avec le tissu associatif, afin de prévenir les risques d’ingérence ciblée.

Axe B – Moyens de l’État et souveraineté : renforcement opérationnel

Le second axe porte sur le renforcement des capacités publiques de détection, de protection et de réponse aux ingérences numériques :

  • Renforcement de Viginum : accroître les moyens humains et financiers dédiés à la détection des ingérences informationnelles étrangères.
  • Soutien à l’ANSSI : garantir les ressources nécessaires à la protection cyber et assurer la mise en œuvre de la directive NIS 2.
  • Audiovisuel extérieur : renforcer le financement des médias français à l’étranger afin de contrer les narratifs adverses.
  • Posture plus proactive : développer une stratégie d’influence assumée, complémentaire des dispositifs de détection.
  • Élargissement du COLMI : associer davantage de ministères au Comité de lutte contre les manipulations de l’information.
  • Recherche et expertise : soutenir la recherche scientifique et les travaux des think tanks afin d’objectiver les impacts de l’ingérence numérique.
  • Partenariats public-privé : développer des outils techniques de détection, notamment des deep fakes.
  • Coopération internationale : promouvoir la mise en place d’un « bouclier démocratique » avec les États partenaires.
  • Souveraineté industrielle : orienter l’épargne et la commande publique vers des solutions européennes d’intelligence artificielle afin de réduire les dépendances stratégiques.


Conclusion

Pour les rapporteurs, l’enjeu central réside dans la préservation d’un socle commun de confiance dans l’information, indispensable au fonctionnement démocratique. Ils estiment que la réponse aux risques d’ingérence automatisée ne peut être que globale, combinant des outils techniques de détection, un cadre juridique adapté et un effort accru de formation et de sensibilisation.

Le rapport souligne la nécessité de trouver un équilibre entre la protection des processus démocratiques et le respect des libertés fondamentales. Selon les rapporteurs, l’objectif n’est pas de restreindre l’espace démocratique, mais de renforcer sa capacité de vigilance face à des menaces informationnelles d’un nouveau type.