Category

Numérique

sécurité

Réorganiser la cybersécurité de l’État

By Nos événements, Numérique

Par Pascal Tierce, membre de la commission Numérique

Une situation alarmante connue de tous

Depuis environ 4 ans, quasiment chaque semaine, une ou plusieurs administrations d’Etat, collectivités territoriales, hôpitaux, agences étatiques se font attaquer, le plus souvent avec succès. Paradoxalement, les hackers sont de plus en plus jeunes, mettant en exergue l’état de dégradation du dispositif français. Pire, aucune de ces attaques ne semble remettre en question la responsabilité des organes de direction.

Les causes de cette dégradation sont aussi connues : manque constant de prise de conscience réelle par la haute fonction publique de la menace cyber, qu’elle soit issue d’Etats étrangers ou de cybercriminels ; faible dotation et donc sous-investissements (personnels, matériels, logiciels) en cybersécurité depuis 20 ans ; positionnement souvent à un niveau ne correspondant pas aux enjeux des FSSI (fonctionnaires de la sécurité des systèmes d’information) doublé d’une carence en moyens d’action ; absence de responsabilisation des autorités, non représentation d’une autorité qualifiée en cyber auprès du ministre de tutelle, à tout le moins auprès du SG ; défaut de filière de formation (y compris continue) en cyber ; faible incitation à recourir à des prestataires français ne permettant pas l’éclosion de start-up nationales…

Si les choses évoluent dans les textes, notamment par une instruction de 2022 sur l’organisation cyber au sein des administrations, par les directives NI2 et DORA dans le domaine du security by design par exemple, dans les faits, manifestement de gros efforts restent à entreprendre…

En résumé, à la question : sommes-nous en ordre de bataille et à la hauteur des risques ? La réponse est non, encore moins avec l’arrivée de l’IA et des agents IA autonomes.

Une transformation nécessaire : quelques pistes


Comme à chaque fois que les structures n’évoluent pas avec leur temps (et avec les techniques), il s’avère impératif à un moment donné de changer profondément leur organisation.

Une difficulté tient à la diversité des acteurs : ANSSI, SGDSN, services de renseignement, ministères, opérateurs d’importance vitale (OIV), autorités de régulation, collectivités territoriales et opérateurs privés. Ces acteurs n’ont ni les mêmes missions, ni les mêmes pouvoirs, ni les mêmes objectifs. Il s’agit cependant de les rassembler sous l’étendard de la souveraineté et de l’indépendance.

Une seconde difficulté tient à ce que l’hacker n’attaque pas toujours sa cible directement mais par rebond via les chaînes d’approvisionnement et les sous-traitants. Ainsi, le prestataire d’un OIV peut se révéler le point faible du fait des connexions entre les deux.

Par ailleurs, au vu des interactions entre les domaines civil et militaire (BITD), la cybersécurité doit être considérée aujourd’hui comme duale par nature. Il n’est plus possible de concevoir une organisation globale qui ne ferait pas la promotion d’une coordination étroite entre ces deux domaines.

Dans cette vision duale et au regard de la multiplication ces dernières années des organismes à vocation cyber, il est nécessaire de clarifier les missions de chacun, d’éventuellement les regrouper et de leur assurer, outre des moyens ad hoc, un positionnement clair et optimal dans la structure étatique.

La multiplication des attaques, leur sophistication maintenant aidée par l’IA, militent pour que soit créé auprès du Premier ministre un organisme ayant des compétences élargies, afin à la fois d’informer le pouvoir exécutif (et les parlementaires), d’établir une doctrine de dissuasion cyber et d’unifier la gestion des crises majeures.

Cet organisme aurait aussi pour missions d’organiser et faire vivre la chaîne fonctionnelle de cybersécurité dans les structures de l’Etat, de veiller à son indépendance, à sa représentation au plus haut niveau de la hiérarchie, à ses dotations en moyens (personnels et équipements). Cette supervision doit s’étendre à toutes les entités dépendant des collectivités territoriales, des hôpitaux, des agences étatiques, même si elles sont indépendantes, voire des OIV. Une telle réforme passera sans doute par la voie législative. Mais il n’est pas entendable que l’on accepte des “trous dans la raquette”, sauf à autoriser un abaissement du niveau global de sécurité.

Un dernier point pourrait concerner la promotion de moyens, l’évaluation de la résilience et la responsabilisation des décideurs. Il s’agit ici 1/ d’identifier un budget cyber autonome dans chaque structure et sa programmation sur plusieurs années (horizon à 3 ans), 2/ de la constitution d’un tableau de suivi avec des indicateurs (en en limitant le nombre pour éviter des discours trop techniques qui perdraient les non initiés), 3/ d’une responsabilisation engagée des décideurs (cyber mais aussi numérique) avec une obligation de résultats.

Proposition d’architecture générale pour une meilleure gouvernance de la cybersécurité

Cet organigramme s’articule autour 1/ de la formalisation d’une chaîne de coopération renforcée autour de quatre fonctions : détecter et comprendre ; protéger et rétablir ; enquêter et poursuivre ; répondre à l’agression 2/ de l’assurance d’une circulation de l’information de façon fluide, dans son intégrité et non écoutable (classification au regard de l’IGI 1300 sur le secret de la défense nationale, protection des sources, communication rapide des indicateurs techniques, des alertes ou des attaques par des canaux d’information sécurisés).

En conséquence, cette thématique serait sortie du SGDSN pour être intégrée dans un conseil (ou office) nationalrattaché directement au Premier ministre (PM). Ses missions : définition et coordination de la politique nationale de cybersécurité (protection des infrastructures critiques et des réseaux, sécurité des administrations, souveraineté technologique, lutte contre les ingérences,…) ; arbitrage des conflits de compétences et de moyens entre ministères, notamment sur les priorités d’investissement ; évaluation des résultats au moyen d’indicateurs communs et d’un rapport annuel au Premier ministre ; gestion des crises nationales ou interministérielles.

Il paraît nécessaire qu’au sein de cette cette instance, outre le PM, les ministères de l’Intérieur, de la Justice, des Finances, des Armées ainsi que la DGSI et la DGSE soient représentés d’office. Par ailleurs, un comité stratégique interministériel renforcé pourrait réunir périodiquement les ministères, l’ANSSI et les autorités compétentes pour des échanges. A ce propos, il est utile afin de protéger l’efficacité et la capacité de réaction de l’action publique que seul ce comité stratégique ait vocation à exister, et donc que les autres structures de discussion qui pourraient avoir vu le jour disparaissent. L’idée étant de ne pas tomber dans la réunionite et le comité Théodule.

Ce conseil national piloterait les autres structures déjà en place pour tout ce qui concerne la cybersécurité :

  • ANSSI avec les CSIRT ministériels (détection, analyse et réponse aux incidents sur leur périmètre) et les CSIRT territoriaux et sectoriels (assistance de proximité, formation et accompagnement spécialisé) : sécurité des réseaux civils et protection des infrastructures critiques, réponse aux incidents ;
  • OSIIC : déploiement et gestion des moyens de communication sécurisés de l’Etat ;
  • COMCYBER et chaînes des armées (DRSD) : cyberdéfense militaire, renseignement technique et opérations cyber militaires ;
  • DGSE, DGSI… : renseignement, respect de leurs mandats légaux et de leur autonomie opérationnelle ;
  • Police, Gendarmerie et Justice : enquêtes judiciaires, garanties procédurales, attribution des attaques et démantèlement des réseaux criminels ;
  • CNIL : respect de l’indépendance de l’autorité mais sous la haute autorité du conseil ;
  • VIGINUM : lutte contre les ingérences étrangères ;
  • C4 : structure intégrée au conseil. Elle coordonne l’évaluation de la menace, prédéfinit les seuils de déclenchement (niveau de crise), les délais de décision, les conditions de mobilisation des moyens techniques, judiciaires, diplomatiques et militaires, organise les tests et exercices interministériels associant opérateurs privés et collectivités territoriales ;
  • Ministères, agences étatiques, collectivités territoriales, hôpitaux, rectorats : sécurité opérationnelle de leurs propres systèmes et réseaux.

Concernant les seules agences de l’Etat, il en existe près de 1 200 actuellement dont plus de 300 à titre consultatif. Une réorganisation et un regroupement s’imposent, à l’instar d’une réforme du millefeuille administratif territorial. Moins de structures pour plus de moyens.

Il s’agit d’un schéma fonctionnel simplifié. Aussi, il convient de garder à l’esprit que ces organismes conservent leurs chaînes hiérarchiques et leurs autorités distinctes. Le conseil coordonne la politique mais ne commande pas opérationnellement ces structures. Le pragmatisme impose ici le respect des principes de subsidiarité et de responsabilisation des décideurs à tous les niveaux hiérarchiques. Ces derniers ont toute latitude pour mettre en œuvre la politique cyber dans leur domaine de compétence et leur environnement mais ils rendent compte et doivent être notés sur les résultats.

Un dernier mot sur le calendrier de la réforme : 12 mois maximum. Au-delà, rien ne se fera.

cyber

Savoir qui l’on embauche : la première mesure de cybersécurité que le droit nous interdit encore

By Nos événements, Numérique

Par Isabelle Gonthier, adhérente au CRSI

Le facteur humain, premier vecteur — et premier angle mort

Chaque édition du Data Breach Investigations Report de Verizon confirme la même constatation : le facteur humain est impliqué dans environ 62 % des compromissions de données (DBIR 2026), à travers le phishing, la réutilisation d’identifiants, l’ingénierie sociale et l’erreur. Les acteurs internes en sont directement responsables d’une part significative des violations, et le rapport Ponemon 2026 évalue le coût moyen annuel des risques liés aux collaborateurs à 19,5 millions de dollars par organisation, en hausse de plus de 12 % sur un an, avec environ 13,5 événements internes par an et par organisation. Selon IBM, l’attaquant interne malveillant demeure le vecteur d’attaque au coût moyen le plus élevé : 4,92 millions de dollars par incident.

Autrement dit : les RSSI investissent massivement dans des pare-feu, de la détection, du zero trust — mais restent juridiquement aveugles sur la seule variable qui traverse tous ces contrôles : la personne à qui l’on remet les accès. L’identité est devenue le nouveau périmètre ; or nous connaissons mieux l’état d’un terminal que l’état judiciaire de son utilisateur.

Le paradoxe français : une exigence de sécurité, une interdiction de savoir

La doctrine de sécurité français est pourtant exigeante sur le papier. Le référentiel ISO 27001 (contrôle A.6.1 de vérification des antécédents avant l’embauche) et son code de pratique ISO 27002, les méthodes d’analyse de risques MEHARI (Clusif) et EBIOS RM (ANSSI), et la réglementation européenne sur la cybersécurité (Cyber Resilience Act, NIS2, DORA) imposent toutes, sous une forme ou une autre, une gouvernance des risques liés aux personnes. NIS2 met la cybersécurité à la charge des dirigeants et impose la sensibilisation et la formation de tous les collaborateurs ; le CRA, applicable en deux temps (obligations de notification depuis le 11 septembre 2026, application complète le 11 décembre 2027), fait de la sécurisation de la chaîne de développement une obligation — développement exécuté par des personnes.

Mais dans le même temps, le droit positif neutralise cette exigence au moment où elle s’applique :

Le bulletin n°3 du casier judiciaire, seul document accessible à l’employeur privé, est quasi vide.

Emprisonnement ferme de plus de deux ans, mentions spécialement ordonnées par le tribunal, interdictions professionnelles en cours : c’est tout. Le sursis — même probatoire, même pour des faits de pillage ou de violences —, l’amende, le travail d’intérêt général, la composition pénale n’y figurent jamais. Un candidat condamné pour dégradation en manifestation peut postuler à un poste d’administrateur systèmes avec un extrait « vierge ».

Le candidat est seul maître de la divulgation. Le bulletin n°3 « ne doit, en aucun cas, être délivré à un tiers » (article 777 du code de procédure pénale). L’employeur ne peut ni le demander directement, ni passer par un intermédiaire, ni croiser ses recrutements avec quelque fichier que ce soit — le RGPD (article 10) réserve le traitement des données pénales à la loi et aux autorités habilitées.

La jurisprudence prive l’employeur de réaction même a posteriori. Une condamnation pour des faits étrangers à l’activité professionnelle ne peut justifier un licenciement qu’en cas de trouble objectif caractérisé dans l’entreprise. L’entreprise apprend souvent le passé judiciaire de son administrateur « au détour d’un article de presse » — trop tard.

Le résultat est une incohérence stratégique : l’État exige des entreprises qu’elles sécurisent leur facteur humain, tout en leur interdisant de le connaître. Il exige des habilitations pour les fonctions réglementées (sécurité privée, contact avec les mineurs, défense), mais laisse les fonctions les plus sensibles au plan cyber — administrateur systèmes, développeur d’un produit soumis au CRA, gestionnaire des identités et des accès, responsable des sauvegardes — hors de tout régime de vérification.

Ce que le contexte de 2026 change

Les violences du 17 octobre ont rendu la question tangible : une partie des casseurs-pilleurs interpellés n’étaient pas des marginaux insérés nulle part, mais des personnes en emploi ou en recherche d’emploi, dont le passage à l’acte supposait précisément l’absence de conséquence professionnelle. Le législateur a commencé à bouger — inscription des amendes forfaitaires délictuelles au bulletin n°2 (loi n° 2026-798 du 18 août 2026), proposition de loi n° 3026 sur l’information des employeurs publics, projet « casseurs-payeurs » au Sénat — mais toujours dans le périmètre public ou réglementé. Le sujet cyber, lui, reste intact.

Il faut le dire clairement : la question n’est pas de ficher la population, ni de donner aux employeurs un accès généralisé aux casiers. C’est de construire, pour les fonctions à risque cyber, un régime de connaissance proportionnée du collaborateur — le même principe que l’habilitation de défense, transposé au privé et à l’échelle de l’entreprise.

Proposition : un régime de « habilitation de confiance numérique »

1. Définir par décret les fonctions cyber-sensibles. Administrateurs systèmes et réseaux, développeurs de produits soumis au CRA, gestionnaires IAM, responsables MCO et sauvegardes, CISO et leurs adjoints, tout poste à accès privilégié au système d’information critique. La sensibilité se définit par l’accès, pas par le statut.

2. Créer une vérification négative opérée par une autorité, pas par l’employeur. Le modèle existe déjà : pour les accueils de mineurs, la structure demande au service compétent de vérifier si le bulletin n°2 porte une mention — elle ne voit jamais le contenu. Transposons : pour une fonction cyber-sensible, l’employeur demande au casier judiciaire (ou à l’ANSSI) une simple réponse oui/non sur l’existence de condamnations inscrites pertinentes, limitativement définies. L’employeur ne voit rien ; il sait seulement que la fonction requiert instruction complémentaire. Le RGPD est respecté car le traitement est autorisé par la loi et opéré par une autorité.

3. Élargir le périmètre des mentions pertinentes pour ces seules fonctions. C’est le point clé : le bulletin n°3 actuel est inutile parce qu’il est pensé pour le droit commun de l’embauche. Pour les fonctions cyber-sensibles, la vérification devrait porter sur les condamnations en lien avec la confiance numérique : atteintes aux systèmes de traitement de données, fraude informatique, escroquerie, abus de confiance, vol, atteintes aux biens commises en réunion, appartenance à un groupement criminel. Le sursis doit compter : un sursis probatoire pour fraude est un signal de contrôle des accès, pas une circonstance atténuante.

4. Instaurer une évaluation continue encadrée. La menace interne ne naît pas qu’à l’embauche ; elle se dégrade dans la durée (endiguement, rançonnement, idéologisation). Le modèle américain des programmes de prévention de la menace interne (Continuous Evaluation, National Insider Threat Task Force) couple signaux RH et signaux techniques. Une version française, pilotée par le CISO avec le RH et encadrée par la CNIL, pourrait s’appuyer sur l’obligation d’exécution de bonne foi du contrat de travail (art. L1222-1) et le devoir de discrétion qui en découle, ainsi que sur le pouvoir de direction de l’employeur pour ajuster les accès en fonction des missions. Le cadre légal existe déjà en creux : les articles L1222-2 et L1222-4 du code du travail n’interdisent pas l’ajustement des accès, mais imposent que toute information collectée sur un salarié ait un lien direct et nécessaire avec ses aptitudes professionnelles et que tout dispositif de collecte lui soit préalablement porté à connaissance. Ce qu’il manque, c’est un régime clair pour le signalement interne et le retrait d’accès — pas un outil de surveillance supplémentaire.

5. Préserver la sortie et la proportionnalité. Toute mention visible doit être temporaire (trois à cinq ans après la condamnation), ciblée sur les fonctions cyber-sensibles, et ne jamais équivaloir à une interdiction générale d’embauche. L’objectif n’est pas d’exclure les condamnés du marché du travail — c’est de les éloigner des accès critiques tant que la sanction est en cours. La distinction est décisive : on refuse un accès, pas une personne.

Objections, et réponses

Le droit à la réhabilitation. L’objection est forte et légitime. Mais l’habilitation de défense démontre depuis des décennies qu’un contrôle d’honorabilité ciblé sur des fonctions sensibles peut coexister avec l’effacement du casier pour le reste de la vie sociale. Personne ne conteste le secret défense au motif qu’il violerait la réhabilitation.

Le risque de discrimination. Il est réel si le dispositif s’applique à tous les postes. C’est précisément pour cela que le périmètre doit être fonctionnel (accès privilégié) et non géographique, ethnique ou générationnel. Une vérification négative par une autorité — et non une collecte par l’employeur — élimine en outre la tentation du fichier maison.

La présomption d’innocance. Seule la condamnation définitive déclenche la vérification. Les mis en cause, les gardés à vue, les simples interpellations du 17 octobre ne doivent jamais entrer dans le dispositif. Ligne rouge absolue : sinon nous créons le fichier des suspects, qui n’a aucun rapport avec la cybersécurité et toute la parentèle avec les dérives historiques.

« Le vrai problème est la négligence, pas la malveillance. » C’est vrai — environ 55 % des incidents internes sont des erreurs ou de la négligence, pas des trahisons. Mais la réponse à la négligence (formation, contrôle d’accès, gouvernance) ne dispense pas de la réponse à la malveillance : ce sont deux lignes de défense distinctes. Personne ne propose de supprimer les pare-feu au motif que la plupart des incidents viennent de l’erreur humaine.

Conclusion : le zero trust commence au recrutement

Le consensus technique du zero trust — ne jamais accorder une confiance implicite, vérifier toujours — s’arrête brusquement à la porte du service RH. C’est là que le droit français maintient une zone de confiance implicite absolue : on vérifie l’identité d’une requête API avec plus de rigueur que l’historique de la personne qui administre le domaine. Pour des fonctions cyber-sensibles clairement délimitées, une vérification négative opérée par une autorité, fondée sur des condamnations définies, temporaire et soumise au juge, protège à la fois l’entreprise, la cybersécurité nationale et les droits des personnes. Le jour où un jeune saura que casser une vitrine peut lui coûter, trois ans durant, l’accès aux postes qui touchent au cœur du numérique, la sanction aura retrouvé sa vertu. Et les RSSI auront enfin, sur leur premier vecteur d’attaque, l’outillage minimal qu’ils ont sur tous les autres.

Références principales : Verizon DBIR 2026 (facteur humain : environ 62 % des compromissions ; acteurs internes) ; Ponemon Institute, Cost of Insider Risks 2026 (19,5 M$ par an et par organisation ; 13,5 événements) ; IBM Cost of a Data Breach 2025 (4,92 M$ pour l’insider malveillant) ; code du travail, art. L1221-6, L1222-1, L1222-2, L1222-4 ; code de procédure pénale, art. 775, 777 et s. ; RGPD, art. 10 ; loi n°2026-798 du 18 août 2026 (« Ripost ») ; NIS2, DORA, Cyber Resilience Act (application 11 septembre 2026 / 11 décembre 2027) ; ISO/IEC 27001 A.6.1 ; méthodes MEHARI (Clusif) et EBIOS RM (ANSSI).

energie electrique

L’évolution de l’énergie électrique en Europe, horizon 2035

By Nos événements, Numérique, Economie

Il est devenu difficile aujourd’hui de parler d’énergie sans que l’impact carbone ne soit rapidement évoqué

Par un membre de la commission numérique

Avertissements

Premièrement, il est devenu difficile aujourd’hui de parler d’énergie sans que l’impact carbone ne soit rapidement évoqué, au risque d’oblitérer les autres questions. L’objet de cet article n’est pas la décarbonation. Il n’y a pas ici de jugement de valeur et de hiérarchie des sources d’électricité. L’objet est l’évolution de la consommation et la capacité de l’Europe des 27 à répondre à cette évolution. La stratégie européenne de décarbonation est donc évoquée, mais uniquement en ce qu’elle implique sur la consommation et la production. L’intelligence artificielle Mistral a été fortement sollicitée dans la production de ce travail et nous avons pu constater que, quelle que soit la question posée, les aspects carbone et effet de serre étaient sans cesse mis en avant dans les réponses. Illustration de la pénétration des esprits, qui justifie ce premier avertissement.

Le deuxième avertissement porte sur les unités et les nombres. Impossible de parler de consommation, de production et de réseaux électriques sans convoquer nombres, notions et opérations simples. Les valeurs avancées sont souvent justifiées en bas de page, qu’on est libre de ne pas lire…

Troisièmement : on travaille ici en ordres de grandeur, pour voir se dessiner de grandes lignes de force. Que l’efficacité des chaudières à gaz soit de 70 ou 80% n’a en réalité que peu d’importance. Leur remplacement par des pompes à chaleur aura un effet significatif sur la demande d’énergie électrique… De même, l’efficacité de la génération solaire pourra être estimée par les plus critiques à 20% et par les plus enthousiastes à 25%. Cela ne change rien aux lignes de force et aux enjeux qui se dessinent pour 2035.

Résumé

Sous les effets conjugués de la politique européenne de décarbonation (remplacement des chaudières à fioul ou à gaz par des pompes à chaleur, etc.), de l’apparition ou du développement de nouveaux usages (IA, automobile électrique) et des tensions sur l’approvisionnement en hydrocarbures (Ormuz, gaz russe, etc.), la consommation européenne d’électricité est appelée à doubler à l’horizon 2050.

Cela suppose évidemment que le système européen de génération (les centrales thermiques, nucléaires, les barrages, les éoliennes…) et de distribution (le réseau, dont les pylônes et les câbles haute-tension sont les manifestations familières) se développe et s’adapte.

Or, force est de constater que les capacités européennes de génération sont déjà sous stress. Les épisodes climatiques extrêmes (2022, 2026) ont des conséquences sur la production des barrages et des centrales nucléaires. Les stocks de gaz sont au plus bas, etc… Quant au réseau, il vieillit, alors que la montée en puissance des renouvelables, du fait de leur variabilité (un jour sans vent, un jour avec), lui demande toujours plus de souplesse et de robustesse.

Quelle est alors la réponse de l’Europe pour les années et décennies prochaines ? Toujours plus de renouvelables : solaire au premier chef (la surface de panneaux solaires va doubler en 10 ans), puis éolien, et batteries. À l’exception de la France qui a finalement intégré la nécessité de remettre 6 réacteurs nucléaires en chantier (prévus pour les années 2040), les pays européens font reposer leur électrification exclusivement sur l’éolien et le solaire (chinois).

Les batteries (chinoises) suffiront-elles à réguler le système soumis à des écarts violents (entre une mi-journée agréablement ventée et une soirée de calme plat), et à passer les épisodes anticycloniques hivernaux, lorsque les jours sont courts et le vent absent ? On peut en douter, quand les investissements dans le réseau sont cruellement insuffisants.

Et s’interroger sur les conséquences, dans le scénario probable où l’électricité elle-même viendrait à manquer…

I – Croissance soutenue de la consommation électrique européenne

Trois forces convergentes

La consommation électrique européenne doit croître de façon très significative au cours des prochaines décennies, sous l’effet conjugué de la transition énergétique, du développement de nouveaux usages, et enfin de la raréfaction des sources d’énergie fossile, gaz naturel et pétrole.

La transition énergétique relève du politique, qui fixe des objectifs, façonne les esprits, encourage certains usages pour en décourager d’autres et cherche à tout crin à diminuer notre dépendance aux hydrocarbures. Ces derniers sont, indépendamment de toute politique environnementale européenne, entrés dans une phase de raréfaction ou pour le moins de tension, avec des risques de rupture des approvisionnements, et des prix fortement volatiles. Ces pressions sont principalement exogènes. Les usages, enfin, sont le fait d’une rencontre entre le consommateur et une technologie : véhicules électriques, robots, intelligence artificielle.

Soutenue par ces trois forces[1], la consommation électrique européenne va croître de 50 à 90 % dans les 25 prochaines années.

Ainsi, si l’on somme les prévisions nationales disponibles, la demande électrique de l’Europe des 27 se situerait approximativement entre 4 000 et 5 000 TWh par an en 2050, contre environ 2 700 TWh par an aujourd’hui.

En France, la mise en œuvre de la Stratégie Nationale Bas Carbone troisième version (SNBC3), entraînerait une hausse de notre consommation électrique de 90 %, un quasi-doublement : remplacement des chaudières à gaz par des pompes à chaleur, remplacement des véhicules thermiques par des véhicules électriques et le train, production de combustibles renouvelables[2]… La consommation bondit de 435 TWh en 2025 à 818 TWh en 2050.

[1] Exemple d’effet conjugué, le remplacement de la voiture thermique par son homologue électrique : à la pompe, le diesel coûtait plus de deux euros le litre à l’été 2026. Pour nombre de nos compatriotes, le plafond de carte bancaire est inférieur au montant d’un plein et il n’est pas rare de voir des gens se servir deux fois à la même pompe, avec deux cartes bancaires différentes. De quoi réfléchir à remplacer sa voiture thermique vieillissante par une voiture électrique, comme nous y incite par ailleurs le politique.

[2] Les combustibles renouvelables et l’hydrogène sont eux-mêmes, dans leur production, consommateurs d’électricité.

Quelques usages

Pour mieux appréhender l’ampleur de cette évolution, voyons ce que peuvent être les effets de la conversion du parc automobile, du développement des pompes à chaleur, et de l’essor de l’IA.

La mutation complète du parc automobile européen du thermique vers l’électrique entraînerait une consommation électrique annuelle supplémentaire de 500 à 550 TWh. Soit 20 % de la consommation de 2025[1]. Admettons de façon plus réaliste que la mutation ne concerne que 50 % des véhicules, la consommation associée serait de 250 TWh/an.

[1] Les automobilistes européens parcourent chaque année un total 3.000 milliards de km. Un véhicule électrique dépense en moyenne 0,18 kWH/km. 3.000 x 0,18 = 540.

Concernant les camions, dont la mutation ne sera que partielle, on peut s’attendre à une demande nouvelle de l’ordre de 100 TWh/an[1].

Le chauffage des particuliers constitue également un gisement de substitution important. Les chaudières classiques consomment 800 TWh par an : 200 TWh par an fournis par les produits pétroliers (fioul, butane et propane), 550 TWh par le gaz naturel et 50 TWh par le charbon[2]. Considérant les rendements relatifs des chaudières thermiques et des pompes à chaleur, ces 800 TWh ont un équivalent de 250 à 300 TWh par an en demande électrique[3].

L’IA, enfin, est connue pour être gourmande en puissance électrique et en énergie. Commençons par établir une équivalence simple : pour un centre de données (datacenter) IA de 1 000 MW (1 GW) de puissance de calcul, la consommation annuelle est d’approximativement 10 TWh. Avec une PUE[4] de 1,5, la moyenne de l’industrie, le centre de données demande en réalité 1 500 MW au réseau, et en estimant une charge de 75 %, ce sont bien 10 TWh[5]consommés chaque année… Pour l’Europe des 27, les 90 plus gros projets qualifiés de sérieux totalisent 21 GW de puissance de calcul, qui pourraient donc se traduire par une demande de 200 TWh/an[6].

Récapitulons. Sous des hypothèses réalistes de mutation de 50 % de la flotte de véhicules individuels (250 TWh/an) et de 25 % de la flotte de camions (100 TWh/an), de remplacement des chauffages thermiques par des pompes à chaleur à hauteur de 50 % (150 TWh/an) et en supposant encore que

[1] 170 milliards de km pour 100% de la flotte, à 1,2 kWH/km. 170 milliards x 50% x 1,2 = 100 TWH/an.

[2] Le charbon de chauffage persiste en Pologne, où les ménages tirent encore 18,4 % de leur énergie des combustibles fossiles solides, ainsi que, à un degré moindre, en Tchéquie et en Hongrie. Pour la production électrique, il persiste également en Allemagne qui ne prévoit pas de sortie définitive avant 2038.

[3] Le rendement des chaudières thermiques est compris entre 0.6 et à 0.9. Retenons ici 0,8. 800 TWH consommés pour 800 x 0,8 = 640 TWH de chaleur. Avec une hypothèse d’un SCOP de 3 pour les pompes à chaleur, 640/3 = 210 TWH d’électricité.

[4] La PUE (Power Usage Effectiveness) est l’indicateur standard de l’efficacité énergétique d’un datacenter. C’est le rapport entre l’énergie totale consommée par le site et l’énergie effectivement utilisée par l’informatique (serveurs, stockage, réseau).

PUE = énergie totale du site / énergie calcul

Un PUE de 1,0 est la limite théorique parfaite : tout le courant alimente l’informatique, rien n’est perdu en refroidissement, pertes électriques ou infrastructure. Un PUE de 1,5 signifie que pour 1 kWh utile consommé par les serveurs, le site consomme 1,5 kWh au total, soit 0,5 kWh dépensés ailleurs.

[5] 1,5 GW x 75% x 365 x 24 = 9.855 GWH, soit près de 10 TWH

[6] Pour la France seule, les demandes de raccordement, en septembre 2026, se montaient à 18GW. On voit tout de suite que cette demande ne sera pas satisfaite. Elle entraînerait vers 2035 une consommation de 180 TWH/an soit 40% de la consommation actuelle (435 TWH).

l’Europe s’équipe de 20 GW de puissance de calcul[1] (200 TWh/an), la demande d’énergie électrique en Europe augmente de 700 TWh/an. Soit 25 % de la consommation actuelle.

[1] Mise en perspective : selon Goldman Sachs, la puissance de calcul installée aux Etats-Unis en 2027 atteindra 95 GW

II – L’Europe est-elle prête à répondre à cette demande ?

Une marge de sécurité apparente avec les capacités de production en service

La somme des puissances des générateurs se monte à 1 100 GW. Compte tenu des coefficients d’efficacité des différentes filières, ces 1 100 GW devraient pouvoir générer 4 000 TWh/an, alors que la consommation actuelle n’est que de 2 700 TWh/an, donc l’Europe semblerait disposer d’une confortable marge de manœuvre.

Il nous faut pourtant prêter attention à quelques contraintes physiques :

Notons tout d’abord que pour consommer 2 700 TWh/an, il faut en produire 2 900 car 200 TWh/an sont perdus dans le réseau, c’est la part des anges.

Mais surtout, la demande n’est pas constante au cours de la journée et au cours de l’année. Les Européens consomment moins de 7 TWh le 15 août et près de 10 TWh le 15 décembre, soit 30 % d’écart entre le plus haut et le plus bas. Le réseau doit pouvoir répondre, en puissance, à la demande du 15 décembre. Mais le 15 décembre, la capacité disponible n’est pas de 1 100 GW ! Surtout après 17 h 00, lorsque le solaire, bien faible dans la journée, est au chômage technique : 350 GW en moins. Pour peu qu’un anticyclone couvre l’Europe, les éoliennes sont à l’arrêt également et ce sont encore 250 GW à retrancher. Soit 600 GW au total, et notre capacité résiduelle n’est plus que de 500 GW. À peine suffisant pour couvrir la demande, à l’heure où l’éclairage est allumé partout, où bureaux et logements sont chauffés, où les réseaux de transport sont saturés.

On voit donc que non seulement la marge de sécurité est toute théorique, du fait de la variabilité de la demande, mais qu’en outre, en fin de journée en hiver, le système est déjà proche de sa pleine capacité, et fonctionne grâce aux pilotables : hydraulique, gaz et nucléaire.

Les pilotables en tension

Or, ces 3 sources pilotables sont fragiles.

Malgré les sanctions en vigueur depuis 2022, l’Europe a continué de se fournir en gaz naturel en Russie, à hauteur de 17 % de ses besoins, jusqu’au premier semestre 2026. Mais la source a été entièrement coupée en juillet 2026. Ceci alors que le détroit d’Ormuz fermait, perturbant les approvisionnements qataris, lesquels comptaient pour 10 % et que la concurrence asiatique soutenait les prix toujours plus élevés. La situation en septembre 2026 est inquiétante : l’Europe est devenue dépendante des États-Unis pour son approvisionnement[1] et les stocks sont au plus bas. La Norvège ne viendra pas à la rescousse. Principal fournisseur de l’Europe, elle a passé son pic de production. Au mieux, elle maintient ses volumes dans les prochaines années, mais à moyen terme, c’est un déclin assuré.

[1] L’Europe est devenue le plus gros acheteur de gaz américain, et le commissaire européen à l’énergie, Dan Jorgensen, déclarait en janvier 2026 que l’Europe avait remplacé une dépendance par une autre.

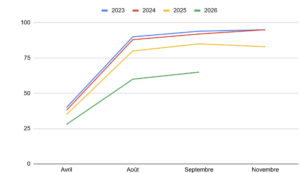
L’évolution récente des stocks européens de gaz naturel est la meilleure illustration de la fragilité de cette ressource.

Pourcentage de remplissage des stocks de gaz naturel:
capture d’écran 2026 10 14 à 14.47.04


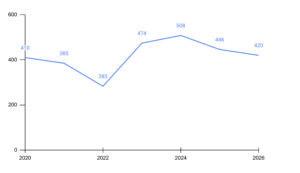
Qu’en est-il de l’hydraulique ? La sécheresse de l’été 2026 aura marqué les esprits et renvoyé les anciens aux souvenirs de l’été 1976. Pourtant, nul besoin de remonter 50 ans en arrière pour retrouver une sécheresse record. 2022 vit un été sec succéder à un hiver déficitaire en précipitations. Le déficit de production hydraulique fut de 120 TWh, contre seulement 60 TWh en 2026. La production hydraulique est devenue erratique et volatile. En 2022, c’est principalement le charbon qui combla ce déficit. En 2026, le gaz naturel, dont nous venons de voir qu’il était de plus en plus rare et cher.

Production hydraulique en TWh :
capture d’écran 2026 10 14 à 14.47.43

Malheureusement, le nucléaire perd également de son efficacité dans les périodes de canicule et de sécheresse. Dans une centrale, un tiers de la chaleur est converti en électricité, deux tiers sont perdus dans des tours de refroidissement qui, pour fonctionner correctement, ont besoin d’un certain débit d’eau (diminuant avec la sécheresse) et d’une température entrante sous un seuil maximal (potentiellement dépassé durant les canicules). En juillet 2026, les conditions climatiques ont entraîné l’arrêt de trois réacteurs français. En août, 13 des 57 réacteurs étaient affectés, à divers degrés, avec un déficit de production total de 20%. Le phénomène n’a pas touché que la France : la Roumanie a pris des mesures spectaculaires et a coulé des barges sur le Danube afin de créer des barrages de fortune et de diriger le maigre flux résiduel du Danube vers les tours de refroidissement de la centrale de Cernavoda, qui assure 20% de la production roumaine. Malgré cette manœuvre désespérée, celle-ci a été mise à l’arrêt le 13 août.

En outre, le parc est vieillissant. Les centrales du plan Messmer, mises en service entre 1979 et 1982, ont 45 ans. Nombre d’entre elles sont déjà programmées pour être prolongées au-delà des 50 ans de fonctionnement. Mais faudra-t-il envisager de les prolonger jusqu’à 60 ans ? Où est la limite ? La moyenne d’âge des centrales du parc français est aujourd’hui de 40 ans.

L’examen de nos capacités de production fait donc apparaître une certaine fragilité du système, une absence de marge de sécurité et un besoin évident de développement de nouvelles capacités de production… ou d’énergies alternatives.

Les nouvelles capacités de production

La réponse de l’Europe est sans équivoque et sans appel : le futur électrique des 27 passe par les renouvelables.

D’abord le solaire. La capacité doit plus que doubler à l’horizon 2035, pour atteindre 860 GW. La production annuelle associée serait de 1 800 TWh[1]. En 2025, les 27 ont installé 65 GW de solaire, ce qui suggère que 400 à 500 GW supplémentaires en dix ans sont du domaine du possible. Une surface équivalente à celle de la Corse sera alors allouée aux panneaux solaires.

L’éolien constitue le deuxième relais de croissance : la capacité doit passer de 250 à 430 GW, pour une production de 1 300 à 1 400 TWh en 2035.

[1] 24% de coefficient d’efficacité : 860 x 24% x 24 x 365 = 1.808.000 GWH = 1.808 TWH.

Evolution des capacités européennes en GW :
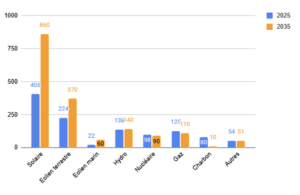
capture d’écran 2026 10 14 à 14.48.57

Enfin, les capacités de stockage doivent permettre à ce nouvel ensemble reposant sur les renouvelables de fonctionner, et l’Europe a recours aux batteries dont les capacités installées doivent croître rapidement : 27 GWh installés en 2025, 50 GWh en 2026, et 140 GWh en 2030, pour atteindre 470 GWh en 2035.

III – Le réseau à bout de souffle

Espagne 2025 – Europe 2035

L’électricité produite doit encore être acheminée vers les consommateurs. Cette distribution est assurée par les réseaux nationaux et les interconnexions entre lesdits réseaux.

Un événement spectaculaire a marqué les esprits en 2025 : la chute du réseau dans une partie de la péninsule Ibérique, le 28 avril, a affecté 45 millions de personnes. Métros évacués, vols détournés, hôpitaux fonctionnant sur leurs générateurs de secours, le chaos aura duré une journée et les dégâts finalement limités, mais l’épisode nous alerte sur la fragilité du système. La hiérarchie des causes varie avec la sensibilité des experts consultés : surpondération du solaire pour les uns[1], manque d’interconnexion pour les autres[2], manque de batteries, défaut de pilotage des tensions entre les multiples opérateurs, les raisons sont multiples. Reste une impression : avec la prépondérance des renouvelables, irrégulières par nature et fonctionnant même en excès une bonne partie du temps, le système demande de plus en plus de régulation, de coordination, d’interconnexion, de stockage. Il se complexifie ! En Espagne, la vitesse d’intégration du solaire a dépassé la vitesse d’adaptation des outils de stabilité du réseau.

Or l’Espagne du 28 avril 2025 est le prototype du système européen de 2035 — la leçon vaut pour l’Europe entière.Et pourtant, notre réseau est déjà à bout.

[1] A 12h30, quand le réseau tombe, l’offre solaire est de 32 GW pour 25 GW demandés.

[2] Du point de vue électrique, l’ensemble Espagne-Portugal est une île, peu connectée au réseau européen, et la connexion avec la France n’a pas suffi à pallier les défauts du réseau ibérique.

Des goulots d’étranglement structurels

Le réseau européen n’est pas seulement âgé (plus de 40 % a plus de 40 ans et doit être renouvelé), il est aussi mal interconnecté. En 2025, 72 TWh[1] ont été nécessaires au règlement des congestions et équilibrage du système. Les investissements requis sont massifs, en transmission, interconnexion, stockage, mais dans chaque domaine de 30 à 50 % inférieurs à ce que la Commission européenne estime nécessaire.

Les files d’attente de raccordement au réseau sont devenues le principal goulot d’étranglement du déploiement solaire. On recense 1 700 GW de projets renouvelables bloqués dans les files d’attente de raccordement dans 16 pays européens, soit trois fois la capacité nécessaire pour atteindre les objectifs de 2030. Les gestionnaires de réseaux de distribution font face en moyenne à plus de 11 000 demandes de raccordement par an.

Le délestage s’accélère. Entre 2023 et 2024, le délestage solaire en Allemagne a doublé. En 2026, environ 40 TWh d’électricité solaire européenne devraient être perdus, en hausse de 25 % par rapport à 2025. C’est une énergie propre qui est produite mais ne peut pas atteindre les consommateurs parce que les câbles n’existent pas.

[1] Soit la consommation de l’Autriche.

Les capacités de stockage sont insuffisantes et si l’Europe table sur 200 GWh de stockage en 2030, les plus optimistes des experts parlent de 170 GWh. Il s’agit de multiplier nos capacités par 5 en 5 ans.

Des défis de gestion immenses

Les signaux de marché se dégradent avec la multiplication des prix négatifs de l’électricité. Les marchés spot de l’UE-27 ont enregistré 1 223 heures de prix négatifs au premier trimestre 2026, plus du double du premier trimestre 2025. La Suède, les Pays-Bas, l’Allemagne, l’Espagne et la France ont chacune dépassé 500 heures de prix négatifs. Ces prix signalent que le système ne peut pas absorber les excédents solaires de midi, qui inondent le réseau entre 11 h 00 et 15 h 00 : les prix s’effondrent, puis flambent au coucher du soleil quand le solaire disparaît et que les centrales à gaz doivent monter en puissance.

L’inertie et la stabilité du système déclinent. C’est l’exemple ibérique mentionné plus haut et sur lequel le Baker Institute conclut : « À mesure que la part des renouvelables à base d’onduleurs augmente et que la présence de la génération conventionnelle décline, le réseau devient plus vulnérable aux perturbations potentielles. »

Ce qui doit être fait

Le TYNDP[1] 2024 et le paquet réseaux de l’UE identifient les mesures requises. Plus de 100 000 km de nouvelles lignes de transport sont nécessaires (terrestres et en mer). La capacité d’interconnexion transfrontalière doit doubler d’ici 2030. Les technologies d’amélioration du réseau (mesure dynamique de la capacité des lignes, contrôle avancé des flux de puissance) pourraient débloquer 450 à 700 GW supplémentaires sans construire de nouvelles lignes. Des onduleurs intelligents fournissant l’inertie synthétique et le soutien de tension pourraient devenir obligatoires. Le stockage par batteries doit passer de 37 GW à au moins 60 GW (minimum Eurelectric) ou 200 GW (objectif UE) d’ici 2030.

Beaucoup de conditionnels. Mais pour le moment, le déficit annuel de 24 milliards d’euros d’investissement dans les réseaux de distribution reste à combler.

La question n’est pas de savoir si le solaire peut croître au rythme nécessaire. La capacité sera construite. La question est de savoir si le réseau capable d’absorber et de distribuer cette capacité sera construit à la même vitesse et avec la robustesse nécessaire. Les éléments dont nous disposons, qu’il s’agisse des taux de délestage, des files d’attente de raccordement, des prix négatifs ou du blackout ibérique, tendent à prouver que ce ne sera pas le cas, à moins que l’investissement, l’autorisation et les cadres réglementaires ne changent fondamentalement.

Le réseau n’est pas prêt, et l’écart entre le déploiement solaire et la maturité du réseau se creuse chaque année.

[1] Le TYNDP (Ten-Year Network Development Plan, ou Plan décennal de développement du réseau) est le schéma directeur européen de planification à long terme des infrastructures énergétiques de transport (électricité, gaz et hydrogène).

IV – Autres causes d’inquiétude

Le pari est donc loin d’être gagné, surtout si l’on pousse un peu l’examen des dépendances et interdépendances.

Dépendance à la Chine

Avec le solaire et les batteries, l’Europe s’en remet entièrement à la Chine. Concernant les panneaux solaires, la Chine contrôle plus de 80 % de la fabrication mondiale de modules et plus de 95 % de la chaîne amont (polysilicium — Tongwei dépasse 30 % du marché mondial à lui seul —, lingots, wafers, cellules). Les quatre plus grands fabricants (Jinko, LONGi, Trina, JA Solar) totalisent environ 58 % des expéditions mondiales.

Concernant le stockage réseau, les intégrateurs européens et américains (Tesla, Fluence, Wärtsilä, les fournisseurs locaux comme Enphase, Fronius, SMA pour le résidentiel) assemblent des systèmes, mais les cellules sont chinoises, coréennes ou japonaises dans leur quasi-totalité. Tesla lui-même n’est pas fabricant de cellules : il les achète à ses concurrents directs. L’Europe dépendait des Russes pour le gaz. Elle dépend aujourd’hui des États-Unis pour les fossiles et de l’Asie, avec la Chine au premier rang, pour le solaire.

Le pari du nucléaire

La France, pour atteindre le tout-électrique, a finalement intégré la nécessité de relancer un programme nucléaire[1], et 6 réacteurs EPR2 d’une capacité totale de 10 GW sont programmés pour une mise en service en 2040.

C’est le plus grand projet industriel européen et les défis ne manquent pas : le GIFEN évoque 100 000 recrutements mais le personnel qualifié, des soudeurs aux conducteurs de chantier, existe-t-il ? D’autant que ce projet doit être mené de front avec les travaux de prolongation du parc existant. Trois sites sont identifiés : Penly, Gravelines et Bugey. Penly est engagé et le premier béton accuse un retard d’un an, repoussé à 2029. Mesure de prudence pour se laisser le temps de mener à bien toutes les études ou engrenage fatal d’un pays qui a délaissé ses ingénieurs ? Le succès du programme repose en tout cas sur Penly qui prouvera la capacité ou l’incapacité française à délivrer dans les temps et avec un budget contrôlé. Fin 2025, EDF a réévalué le devis des six EPR2 à 73 milliards d’euros, soit +8 % par rapport à l’estimation précédente. La Délégation interministérielle au nouveau nucléaire (DINN), qui audite ce devis depuis décembre 2025, juge encore cette estimation insuffisamment robuste.

Là encore, le pari est loin d’être gagné. Or ces 6 nouveaux EPR produiraient 75 TWh par an, soit 12 % de la consommation française actuelle. De quoi remplacer les centrales en retraite, mais pas de quoi soutenir la croissance nécessaire.

[1] C’est la différence fondamentale avec le plan de stratégie bas carbone 2, lequel prévoyait au contraire la fermeture de centrales nucléaires.

Les batteries comme solution à la régulation du réseau ?

Il faut voir les batteries comme des cuves reliées au réseau par un tuyau. Le volume de la cuve, c’est l’énergie stockée et prête à être redistribuée (en MWh). Le diamètre du tuyau, c’est la puissance, la quantité d’électricité instantanée qui peut être reversée (en MW). Le rapport entre les deux donne le temps de fonctionnement de la batterie, exactement comme votre batterie externe de téléphone.

Tout projet de batterie devrait donc préciser les deux caractéristiques : taille de la cuve et diamètre du tuyau, énergie emmagasinée et puissance disponible. La plupart des confusions dans le débat public viennent de ce que les projets omettent couramment de spécifier l’une des deux. Il semble se dégager un consensus pour parler maintenant en termes d’énergie, avec des batteries de durée moyenne de 4 heures (donc une puissance égale à l’énergie divisée par 4).

Problème : en ce 15 décembre vers 17 h 00, à supposer que 200 GWh de batteries aient effectivement été mis en service et que le ciel européen ait été ensoleillé (que nos batteries soient donc chargées à bloc), on dispose alors bien de 50 GW pendant… 4 heures. Dans un anticyclone, avec des éoliennes à l’arrêt, tout le système repose donc sur ces batteries (50 GW pendant 4 heures seulement) ainsi que sur les pilotables : le nucléaire, l’hydraulique et le gaz.

Des stratégies européennes contrastées

Les logiques de la France et de l’Allemagne sont opposées.

Pour 2035, la France ajoute des renouvelables à un noyau nucléaire stable. Le total passe de 150 à 220 GW, soit une augmentation de 50 %, mais la moitié de la production 2035 (650 à 700 TWh par an) proviendra toujours du nucléaire. La capacité renouvelable triple mais reste minoritaire en production. Le pays achète de la flexibilité – ou de la complexité, c’est selon -, pas de la puissance. Pas sûr que notre capacité à consommer le 15 décembre à 17 h 00 ait réellement augmenté, mais les bases sont là.

En Allemagne, la base thermique aura été remplacée par des renouvelables et le système sera le plus exposé d’Europe au scénario anticyclonique hivernal, avec seulement 40 GW de puissance pilotable[1]. L’Allemagne n’aura alors que deux recours : la connexion européenne et le gaz.

[1] Du moins si elle poursuit son retrait des fossiles, objectif affiché. Mais l’Allemagne refuse toujours de donner une date de sortie des énergies fossiles.

Les mix français et allemand en 2035 (GW) :
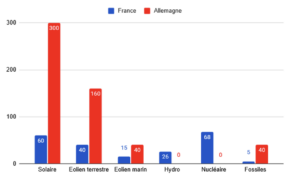
capture d’écran 2026 10 14 à 14.51.41

Ces divergences posent diverses questions : L’Allemagne aura alors le système le plus vulnérable et le plus fragile d’Europe. Ces vulnérabilités risquent-elles d’affecter ses voisins ? Quelle sera alors, dans un environnement de stress énergétique, dans lequel chacun aura du mal à servir sa propre population, la réalité de la solidarité européenne ? La France acceptera-t-elle de venir au secours de l’Allemagne – à supposer qu’elle le puisse encore -, à quel coût, économique et politique ?

Un élément de réponse vient de nous être apporté par la Norvège qui a annoncé à la fin août 2026, par la voix de son ministre de l’Énergie, refuser de nouvelles connexions au réseau européen et a signifié en substance qu’il ne fallait plus compter sur elle pour devenir la batterie verte de l’Europe. Cette nouvelle est passée totalement inaperçue. Elle est pourtant lourde de sens.
 

santé sécurité

La cybersécurité dans le secteur de la santé

By Numérique, Santé

Quand le risque cyber devient un risque sanitaire

Par Jean, membre de la commission Santé

La transformation numérique du système de santé a profondément modifié la nature du risque cyber. Le dossier patient informatisé, l’imagerie médicale, la télémédecine, les objets médicaux connectés, les entrepôts de données et désormais l’intelligence artificielle ont fait du système de santé un immense écosystème numérique.

Cette numérisation contribue indéniablement à améliorer la qualité des soins en améliorant certains traitements difficilement réalisables de manière manuelle. Elle crée cependant, en parallèle, une dépendance forte aux systèmes d’information. Ainsi les établissements de santé qui subissent une cyberattaque, ne sont pas seulement exposés à un risque de perte ou de compromission des données. Ils peuvent également se retrouver privés d’une partie voire de la totalité de leur capacité à soigner et à prendre en charge efficacement les patients.

Selon le rapport public 2025[1] de l’Agence du numérique en santé (ANS) concernant les signalements d’incidents de sécurité informatique, l’ANSSI[2] a traité 3 586 événements de sécurité et 1 366 incidents confirmés ; 10 % des incidents concernaient le secteur de la santé (troisième secteur le plus touché).

Cette vulnérabilité tient également à la structure des systèmes d’information hospitaliers. Un établissement peut agréger des centaines d’applications, des dispositifs médicaux connectés, des systèmes parfois anciens, des logiciels métiers spécialisés et de multiples interconnexions avec des laboratoires, professionnels libéraux, prestataires, hébergeurs ou autres établissements. Le rapport de l’ANS précité souligne notamment la multiplication des logiciels, les connexions avec les prestataires, le Shadow IT[3] et l’interdépendance croissante des systèmes.

Un article[4] du Portail de l’Intelligence économique va dans ce sens. Il souligne la dette technique des systèmes d’information des établissements de santé, la multiplication des applications et la difficulté à disposer d’une cartographie exhaustive du patrimoine numérique.

[1]https://esante.gouv.fr/sites/default/files/media/document/ANS_CERTSante_Rapport_Public_Observatoire_Signalements_ISSIS_2025_VF_0.pdf

[2] ANSSI : Agence Nationale de la Sécurité des Systèmes d’Information est l’autorité nationale en matière de cybersécurité et de cyberdéfense en France. L’ANSSI est placé sous l’autorité du secrétaire général de la défense et de la sécurité nationale.

[3] Le Shadow IT désigne « des SI réalisés et mis en œuvre au sein d’organisations sans l’approbation du Directeur informatique »  – source ANSSI

[4] https://www.portail-ie.fr/univers/2025/complexite-systeme-information-hospitalier/


Dès lors, la cybersécurité dans le secteur de la santé ne devrait plus être appréhendée uniquement comme une fonction support de la Direction du Système d’Information (DSI). Elle devient une composante de la sécurité des soins et, à une échelle supérieure, de la résilience nationale.

Pour faire face à ces menaces, le secteur de la santé est soumis, depuis plusieurs années, à un renforcement de son cadre réglementaire et légal. La frise suivante présente l’évolution du cadre juridique relatif aux exigences de cybersécurité applicable au secteur de la santé.

capture d’écran 2026 10 07 à 10.03.19

Le secteur de la santé, une cible stratégique pour les cyberattaquants

Les travaux prospectifs[1] évoqués par Thomas Gomart ont bien identifié la menace cyber comme revêtant un caractère systémique en raison de « l’enchevêtrement des enjeux et l’imbrication des acteurs publics comme privés ». Les trois grilles de lecture suivantes permettent d’en appréhender les principales dimensions.

[1] « Guerres invisibles, nos prochains défis géopolitiques » de Thomas Gomart

Première grille de lecture, les données de santé comme actifs lucratifs

Les établissements de santé constituent des cibles particulièrement intéressantes pour les groupes de cyberattaquants en raison de la combinaison de trois facteurs : ils détiennent des données sensibles au sens du Règlement Général sur la Protection des données à caractère personnel (RGPD), sont fortement dépendants de leurs systèmes d’information et peuvent subir des conséquences majeures en cas d’interruption de service.

Par ailleurs, les données de santé présentent une caractéristique particulière dans le sens où ces dernières sont difficilement révocables. En effet, une carte bancaire compromise peut être remplacée. Un antécédent médical ou un génome ne peuvent l’être. Cette caractéristique accroît leur intérêt pour les cyberattaquants, qui peuvent chercher à en tirer une valeur pécuniaire au moyen de différentes fraudes (usurpation d’identité, fraude à l’assurance, rançon ou extorsion…).

Selon l’Agence du Numérique en Santé[1], les actes de malveillance ont considérablement augmentés (+22% par rapport à 2024). En 2025, l’agence recense 223 actes de compromissions du système d’information, 28 attaques de nature rançongiciel [2](ransomware) et 165 attaques de type phishing (hameçonnage).

Le CERT [3]Santé a d’ailleurs confirmé que les fuites de données sont considérées comme l’un des risques les plus préoccupants.

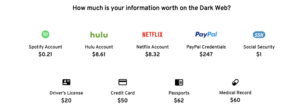
Pour illustrer le caractère lucratif de ces fuites, les données volées peuvent être revendues[4] sur le DarkWeb[5]. Selon les estimations publiées par KeeperSecurity, leur valeur peut aller de quelques dollars pour certaines données d’identification à des montants beaucoup plus élevés pour des dossiers médicaux particulièrement complets.

[1]https://esante.gouv.fr/sites/default/files/media/document/ANS_CERTSante_Rapport_Public_Observatoire_Signalements_ISSIS_2025_VF_0.pdf

[2] https://www.cert.ssi.gouv.fr/uploads/CERTFR-2026-CTI-002.pdf

[3] Le CERT Santé (Computer Emergency Response Team) est une entité assurant le traitement des signalements des incidents de sécurité. Il assure également une mission de prévention et d’alerte face aux cybermenaces et partage les recommandations indispensables aux établissements de santé et organismes publics pour minimiser les effets de la menace (source esante.gouv.fr).

[4] https://www.keepersecurity.com/assets/pdf/infographic-how-cybercriminals-make-money.pdf

[5] Le DarkWeb est un Internet clandestin qui nécessite l’utilisation d’un protocole particulier pour y naviguer (source cyberdico de l’ANSSI)

Source : Extrait du site « keepersecurity »

capture d’écran 2026 10 07 à 10.06.00

Légende : estimation du prix de vente des données volées

  • compte Spotify : 0,21$
  • compte Hulu : 8,61$
  • compte Netflix : 8,32$
  • Accès à un compte Paypal : 247$
  • Numéro de sécurité sociale : 1$
  • Permis de conduire : 20$
  • Carte de crédit : 50$
  • Passeport : 62$
  • Information médicale : 60$


Deuxième grille de lecture, la santé comme cible de déstabilisation

La Santé figure parmi les secteurs participant aux activités d’importance vitale[1](OIV). Elle compte notamment deux services essentiels liés aux établissements de soins de santé et à la fabrication de produits pharmaceutiques.

La perturbation des infrastructures de santé peut ainsi générer un effet psychologique particulièrement important, supérieur à celui provoqué par l’atteinte à de nombreuses autres infrastructures. En effet, elle touche une population au moment où celle-ci est particulièrement vulnérable.

Les opérations de sabotage et de dénis de service (DDoS) peuvent ainsi poursuivre des objectifs de visibilité, de coercition ou de déstabilisation.

Dans le panorama de la cybermenace 2025, l’ANSSI évoque des opérations de déstabilisation et de sabotage s’inscrivant notamment dans un contexte de tensions géopolitiques et de soutien français à l’Ukraine.

La prudence dans l’attribution de ces opérations demeure toutefois essentielle. L’ANSSI constate une érosion des frontières entre acteurs étatiques et cybercriminels, caractérisée notamment par la circulation des outils, des techniques désormais renforcées par l’IA et parfois des infrastructures.

Dans cette perspective, les infrastructures de santé constituent une cible particulièrement sensible dans le cadre d’une stratégie hybride. Une cyberattaque peut présenter un coût relativement limité pour son auteur, être difficile à attribuer et produire des conséquences potentiellement importantes.

Elle permet ainsi d’agir sous le seuil du conflit armé traditionnel, tout mettant à rude épreuve la résilience des infrastructures essentielles d’un État.

[1] https://ledieu-avocats.fr/oiv-ose-critical-entities-projet-directive-ue-decembre-2020/

Troisième grille de lecture, l’espionnage – la donnée de santé comme actif de puissance

Un CHU n’est pas uniquement un lieu de soins. Il constitue également un centre de recherche susceptible de détenir des résultats d’essais cliniques, des données génomiques, des données d’imagerie, des travaux de recherches, des algorithmes et des partenariats avec des entreprises pharmaceutiques. L’écosystème de santé constitue ainsi un patrimoine informationnel considérable.

Cette masse d’informations possède, par essence, une valeur économique et scientifique, notamment pour la recherche pharmaceutique, l’épidémiologie et l’entraînement de modèles d’intelligence artificielle entre autres. La possession de ces données peut ainsi constituer un avantage significatif, ce qui les expose à des menaces cyber spécifiques.

Ces menaces peuvent viser, par exemple, à capter[1] des résultats de recherche, des essais cliniques ou des innovations avant leur publication, des bases génomiques ou épidémiologiques, des informations sur les capacités hospitalières ou stock et plus généralement, des informations permettant d’évaluer les vulnérabilités sanitaires d’un pays.

La cybersécurité rejoint ici directement la sécurité économique et la souveraineté sanitaire.

[1] https://www.ege.fr/infoguerre/les-enjeux-strategiques-des-donnees-de-sante-pour-la-france

Vers une approche dynamique, passer d’une logique défensive de la cybersécurité à une doctrine de résilience sanitaire

Depuis plusieurs années, la France considère la cybersécurité du secteur de la santé comme un véritable enjeu stratégique, notamment à travers du programme CaRE (Cybersécurité accélération et Résilience des Etablissements). Celui-ci vise à renforcer durablement la sécurité et la résilience cyber des établissements de santé.

Une nouvelle étape est en train d’être franchie. En effet, il ne s’agit plus de considérer la cybermenace comme un élément susceptible de perturber le fonctionnement nominal d’un service, mais d’évaluer la capacité de celui-ci à résister et à maintenir ses missions essentielles dans une situation de tension extrême. Il s’agit ainsi de passer d’une logique de cybersécurité à une véritable doctrine de cyberrésilience.

Le 7 octobre 2026 doit avoir lieu la première séance publique de discussion du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité.

Lors du colloque Souveraine Tech consacré à la résilience des infrastructures et technologies critiques, le député Philippe Latombe a insisté sur cette notion de résilience compte tenu de la recrudescence des cyberattaques et des opérations de sabotage et de déstabilisation précédemment évoquées. Le Vice-Amiral d’escadre Marc-Antoine de Saint-Germain a, par ailleurs, insisté sur l’importance de disposer d’une capacité à résister face à une menace continue et extrême, et à fonctionner en mode dégradé, en considérant ce type de situation non plus comme exceptionnel, mais comme une hypothèse à laquelle les organisations doivent être régulièrement préparées.

Dès lors il apparaît essentiel d’organiser le système de santé et son écosystème de manière à ce qu’une cyberattaque ne puisse pas provoquer ou aggraver une crise sanitaire.

Dans cette dynamique, les propositions suivants se veulent être des axes de réflexion pour arriver à atteindre un niveau de résilience satisfaisant.

  1. Faire de la cybersécurité une composante de la sécurité des soins. La continuité numérique devrait être traitée au même niveau que la continuité électrique, l’approvisionnement en médicaments ou la disponibilité des équipements médicaux critiques. Les directions des établissements et les instances médicales devraient être directement associées à la gouvernance cyber.
  2. Cartographier réellement le patrimoine numérique des établissements de santé en intégrant les prestataires de services et l’ensemble de la chaîne allant de la donnée aux infrastructures, afin de maîtriser la chaîne de dépendances dans son ensemble.
  3. Construire une capacité réelle de fonctionnement en mode dégradé, y compris sans informatique. Chaque activité clinique critique devrait disposer de procédures effectivement testées : urgences, bloc opératoire, pharmacie, biologie, imagerie, prescription et admissions…
  4. Tester régulièrement la gestion de crise dans des conditions réalistes, afin d’en vérifier l’efficacité en cas d’incident majeur, en veillant notamment à intégrer aux exercices les prestataires et fournisseurs critiques.
réseaux sociaux

Comment prévenir le recrutement et l’organisation d’activités criminelles via les réseaux sociaux ?

By Nos événements, Numérique

Par un membre de la commission Numérique

Le 4 décembre 2024, un père de famille et chauffeur VTC, Nessim RAMDANE, était assassiné d’une balle dans la tête par un adolescent de 14 ans. Ce dernier avait été recruté via le réseau social Snapchat pour le compte de la DZ Mafia, une organisation criminelle liée au narcobanditisme. La victime aurait refusé d’amener le tueur à gage à sa destination, provoquant une réaction inconcevable.

Le sujet n’est pas tant de rejouer le procès puisque le tribunal pour enfants de Paris a prononcé une peine de 17 ans de réclusion criminelle à l’encontre du très (trop) jeune tueur, que de s’interroger sur le rôle que jouent les réseaux sociaux et autres plateformes dans le recrutement et l’organisation d’activités criminelles, et ce que les pouvoirs publics peuvent faire pour prévenir cela.

I. Les réseaux sociaux, nouveau Pôle Emploi du crime

Même si les activités liées au Web profond (Dark Web) sont à traiter avec sérieux afin de lutter notamment contre le trafic de produits stupéfiants, les cyberattaques ou la pédocriminalité, les réseaux criminels utilisent de plus en plus les réseaux sociaux pour recruter des mineurs et de très jeunes majeurs. En effet, le Ministère de l’Intérieur, via ses différents services d’investigation, a constaté une accélération du recrutement de « petites mains » pouvant servir à vendre des produits stupéfiants, voler un véhicule, extorquer avec violence, tirer une rafale sur un point de deal, voire assassiner un concurrent gênant. Les têtes de réseau, pour certains depuis l’étranger ou leur lieu de détention, peuvent ainsi sous-traiter leurs opérations auprès d’individus sans lien ni entre eux ni avec leur organisation.

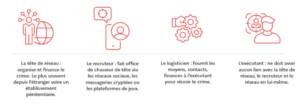
Europol décrit ce recrutement en quatre étapes :

capture d’écran 2026 10 06 à 11.48.31

Plusieurs raisons peuvent expliquer cette externalisation. Tout d’abord, la diminution du nombre de candidats locaux : les têtes de réseau peinent à recruter dans leur quartier. En effet, comme mentionné dans le rapport de commission d’enquête du Sénat en date du 7 mai 2024, « Un nécessaire sursaut : sortir du piège du narcotrafic », l’émergence du phénomène d’« ubérisation » des trafics, est en partie dû à l’insuffisance du recrutement des jeunes habitants des quartiers à proximité des points de deal. Cela peut s’expliquer par les multiples règlements de comptes ainsi que la présence policière accrue. L’« ubérisation » se définit ici comme la modification des structures économiques traditionnelles, valable pour le réseau criminel structuré, par une mise en relations directes via une plateforme numérique entre les différents acteurs.

Cette « ubérisation » du crime entraîne un recrutement de jeunes exécutants au travers des réseaux sociaux ou des plateformes de jeux vidéos. Ils deviennent alors des petites mains corvéables, des « jobbeurs ». Les règles pénales s’appliquant aux mineurs semblent attirer les têtes de réseaux pour réduire l’impact qu’aurait une arrestation de l’exécutant. En effet, les peines encourues doivent, sauf exception, être diminuées de moitié et la sanction éducative prime sur les autres peines. Le risque pris par « l’employeur » et par « l’employé » est donc réduit également de moitié.

La jeunesse des exécutants provient également de l’attrait de l’argent facile. Souvent issus de quartiers défavorisés, voire en situation irrégulière, la promesse d’une rémunération rapide et conséquente allant d’une dizaine d’euros pour un cambriolage à plusieurs milliers pour un assassinat, ces jeunes gens sont des cibles faciles.

                 Ainsi, les réseaux sociaux comme Snapchat voient leur utilisation dévoyée par des réseaux criminels de mieux en mieux préparés et inventifs. L’éphémérité des messages, l’anonymat derrière des pseudonymes, l’utilisation de VPN, et la facilité à contacter des inconnus permettent à des individus de recruter des jeunes partout en France. Dernièrement, une vague d’interpellations a eu lieu en Thaïlande. Plusieurs jeunes Français, sans aucun lien entre eux, ont été interceptés à l’aéroport, transportant plusieurs kilogrammes de drogues dans leurs bagages. Recrutés sur Snapchat, ils s’étaient vu offrir deux semaines de vacances gratuites au pays du Sourire en échange du transport de valises ne leur appartenant pas à Hong-Kong, Londres et Paris.

                  La crédulité de ces jeunes pourrait prêter à sourire si des assassinats ciblés n’étaient pas perpétrés via ce même type de recrutement. Cela se nomme violence-as-a-service (VaaS). Partout en Europe, des « jobbeurs » ont la gâchette facile pour le compte de pseudonymes. La Suède, pays à la réputation tranquille, a vu apparaître le Foxtrot Network, un gang au possible lien avec l’Iran. Depuis 2022, au moins 35 meurtres seraient liés à leurs activités, toujours via l’utilisation de mineurs ou de jeunes vulnérables.

II. La lutte contre la criminalité organisée passera par les plateformes

Pour lutter contre ce phénomène, une approche multi-factorielle est nécessaire :

1) La prévention

Ce phénomène dépassant les frontières de la France, l’Union Européenne doit s’adapter et décliner une prévention commune pour que la jeunesse ne soit pas victime des réseaux criminels. La France, via son site « Masécurité.interieur.gouv.fr », a proposé une prévention expliquant succinctement aux jeunes la manière de refuser une offre de « jobbeur » :

  • Refuse immédiatement.
  • Conserve les messages.
  • Parles-en à un adulte de confiance : un parent, un proche, un enseignant ou un éducateur.
  • Des solutions existent pour sortir de ces situations. Tu peux aussi demander de l’aide via le tchat dédié aux mineurs

Cette candeur ministérielle démontre une volonté louable mais insuffisante. L’Union Européenne doit négocier avec les réseaux sociaux comme Meta et Snapchat, ainsi que les plateformes de jeux vidéos, pour diffuser des messages de prévention là où les jeunes sont susceptibles de les voir : sur les réseaux sociaux et les chats. Rien ne sert de mettre des panneaux contre les feux de forêt au beau milieu d’une ville. L’attention de la jeunesse étant limitée, il faut être chirurgicale dans la prévention.

De plus, au-delà de l’argent facile, la jeunesse voit dans la criminalité un nouveau romantisme. Le crime est aujourd’hui glorifié à travers des codes vestimentaires, verbaux, artistiques. Cette jeunesse en quête d’identité et de statut social s’accroche plus facilement à des discours simplistes. Dévaloriser le crime à l’école, dans les médias et sur les réseaux sociaux participera également à cette prévention et rendra plus difficile le recrutement.

2) L’innovation

Les GAFAM disposent de ressources illimitées pour empêcher, de l’intérieur, ce type de recrutement mortifère. Une utilisation raisonnée de l’IA pourrait par exemple supprimer automatiquement les comptes ayant des modes de fonctionnement s’apparentant à un recruteur : le compte présenterait ainsi de nombreux abonnés mais peu d’abonnements à d’autres comptes, il aurait une existence très éphémère et son contenu mentionnerait des armes à feu ou autre plan criminel. Les réseaux sociaux font déjà la chasse à la nudité ou à la pédocriminalité en comptant à la fois sur des modérateurs, sur des dénonciations d’utilisateurs mais aussi sur l’IA. Ces plateformes ont donc les outils nécessaires pour lutter à leur échelle contre la criminalité organisée.

De plus, pour asseoir sa souveraineté numérique, l’Europe doit investir massivement dans le développement et l’utilisation d’outils technologiques et cyber dans le domaine judiciaire, notamment pour appliquer pleinement le Digital Services Act (DSA). Ce dernier a été voté pour que ce qui est illégal hors ligne devienne illégal en ligne. En 2024, lors de la publication du DSA, les plateformes relevaient les recrutements en ligne comme anecdotiques et ne prenaient pas la mesure du problème. L’UE doit s’assurer de l’application stricte du DSA auprès des plateformes en ce qui concerne la protection des mineurs et la suppression rapide des contenus illicites.

3) La traque

Les forces de l’ordre européennes, au travers d’Europol, ont déjà pris conscience du phénomène. Une Operational TaskForce (OTF) a été créée en ce sens. La France, la Belgique, le Danemark, la Finlande, l’Allemagne, les Pays-Bas, la Suède, la Norvège, l’Islande, l’Espagne et le Royaume-Uni ont lancé l’opération « Grimm » afin de lutter contre la « VaaS ». Cette OTF permet un plus grand partage des informations, des renseignements et une mise en commun des compétences. Cela a conduit à l’identification des réseaux, à la prévention du recrutement de certains mineurs mais également, entre 2025 et 2026, à l’arrestation de 280 individus dont 6 têtes de réseaux et au rattachement de plus de 1400 individus à des activités de « VaaS ».

Toutefois, la rigidité des cadres juridiques empêche les enquêteurs d’avancer au même rythme que les réseaux criminels. Ainsi, par exemple, il serait utile d’élargir et de faciliter l’enquête sous pseudonyme pour infiltrer massivement les comptes de recruteurs en ligne. L’article 230-46 du Code de Procédure Pénale réglemente ce type d’enquête :

« Aux seules fins de constater les crimes et les délits punis d’une peine d’emprisonnement commis par la voie des communications électroniques, et lorsque les nécessités de l’enquête ou de l’instruction le justifient, les officiers ou agents de police judiciaire agissant au cours de l’enquête ou sur commission rogatoire peuvent, s’ils sont affectés dans un service spécialisé et spécialement habilités à cette fin dans des conditions précisées par arrêté du ministre de la justice et du ministre de l’intérieur, procéder sous pseudonyme, y compris en faisant usage d’un dispositif permettant d’altérer ou de transformer leur voix ou leur apparence physique, aux actes suivants sans en être pénalement responsables (…). »

Ainsi, seuls quelques membres des forces de l’ordre, listés et habilités, peuvent agir sur les réseaux sociaux et participer aux enquêtes visant la « VaaS ». L’arrêté du 17 avril 2025, publié dix ans après la première liste exhaustive des « habilités » à enquêter sous pseudonyme, ajoutant à celle-ci les gendarmes des brigades territoriales, démontre une volonté d’élargissement. Toutefois, là où l’État agit lentement par arrêté et décret, les réseaux criminels continuent de recruter de jeunes tueurs en deux clics et trois messages.

En conclusion, comme évoqué par le Sénat en 2024, un sursaut est nécessaire si l’on veut gagner cette guerre contre la criminalité organisée. L’Europe doit, à l’instar de l’OTF Grimm, faire preuve d’innovation, de décloisonnement et de cohésion. En effet, si nous voulons rattraper le retard face aux réseaux criminels, il devient urgent de sortir d’un processus bureaucratique lourd qui grève toute action rapide et efficace. Cela doit se faire au niveau français en réduisant les blocages systématiques de la CNIL, mais aussi européen. Ainsi, un nouveau traité sur la base de Prüm II, mis en place en 2024, pourrait être nécessaire. En effet, ce dernier permet un partage fluide des données de type ADN, empreintes digitales et immatriculations entre les polices des États-membres. Un traité créant une base européenne commune regroupant les données de connexion révélées au cours d’enquête sur la criminalité organisée pourrait permettre aux enquêteurs d’accélérer leurs recherches et de remonter plus facilement vers les recruteurs et les têtes de réseau. Pour gagner la guerre, il faut a minima lutter à armes égales.

Sources :

adi goldstein eusvweosble unsplash

L’IA ne menace pas la pensée. Elle oblige l’école à l’enseigner

By Numérique

L’intelligence artificielle fait peur

Par Médéric Salles, adhérent au CRSI

Depuis quelques semaines, l’intelligence artificielle fait peur. GPT-6 est sorti début septembre, OpenAI a classé son propre modèle au niveau « critique » en cybersécurité, et le mot AGI a été prononcé. Dans la foulée, l’école est redevenue un front. On s’alarme des cerveaux en danger, de la tricherie généralisée, de l’effondrement de l’effort. Le ministère, lui, gouverne par l’interdiction : le téléphone d’abord, l’IA ensuite. Quant à former ceux qui enseignent, le nouveau référentiel de compétences numériques des métiers de l’enseignement, paru au Journal officiel en juillet, ne mentionne l’intelligence artificielle qu’en annexe, au titre d’une « utilisation éthique » rangée parmi les priorités de formation. Huit mois plus tôt, le cadre européen dont il procède l’avait intégrée à chacun de ses domaines de compétence.

Distinguons les inquiétudes fondées des questions d’organisation. La sécurité, l’autonomie des agents, les usages malveillants. Les laboratoires et autres hackers travaillent déjà sur ces sujets et c’est sérieux. Mais pour les questions d’organisation, on a l’impression d’avoir déjà entendu ça il y a trente ans.

Avec Internet, l’accès à la connaissance est devenu immédiat, gratuit, illimité. On a annoncé la mort du livre, la fin de la mémoire, des élèves incapables de se concentrer. Trente ans plus tard, plus personne ne propose d’interdire Internet. Il est socialement accepté, y compris par ceux qui le redoutaient. Et l’école ? Elle ne l’a jamais vraiment intégré. Elle a continué de faire mémoriser ce qui était désormais disponible à tout instant. Une compétence nouvelle est apparue, chercher, trier, vérifier, et personne ne l’a enseignée. Certes, un « permis Internet » a vu le jour en CM2, assuré par la gendarmerie. On y apprend à choisir un mot de passe, à se méfier des rencontres en ligne, à repérer le harcèlement. Rien sur la manière de chercher une information, ni sur celle d’en juger la valeur. Et l’on entendait encore récemment que des élèves recopiaient des pages de Wikipédia pour leurs exposés. L’école n’a pas résisté à Internet : elle a fait comme s’il n’existait pas, et le monde a tranché sans elle.

Voilà le vrai risque avec l’IA. Non qu’elle détruise l’école, mais qu’elle la contourne. Et pour savoir ce qu’il faut en faire, il faut d’abord se demander à quoi sert l’école.

Elle a été bâtie quand les livres étaient rares et chers, quand l’accès au savoir passait par un maître et un manuel. Il fallait alors constituer, dans la tête de chacun, un socle commun de connaissances : c’était la seule façon de former des citoyens capables d’agir dans une société qui se complexifiait. L’école était efficace et adaptée à son temps. Les temps ont changé, mais pas la méthode.

Ce qu’elle aurait dû faire, c’était acter le changement sans céder à la facilité. Non, il n’est plus indispensable de mémoriser n’importe quoi. Oui, l’être humain a toujours besoin d’une connaissance immédiate et résiliente, logée en lui, disponible sans écran. Mais on n’a plus à connaître par cœur les milliers de molécules et de réactions du cycle de Krebs pour comprendre le fonctionnement d’une cellule. Sur ce point, le rapport « Sortir de la clandestinité » voit juste lorsqu’il défend une « éducation duale » : des temps avec la machine, et des temps sans, réservés aux fondamentaux.

Ce qui reste, une fois la mémorisation remise à sa place, c’est apprendre à apprendre. Et cela s’enseigne, dans un ordre précis, car on n’apprend ni la même chose ni de la même manière à sept ans et à dix-sept. Au primaire, il n’y a pas de raccourci : lecture fluide, tables, orthographe, faits de base doivent être automatisés. Un esprit qui déchiffre encore n’a plus de place pour raisonner. C’est l’âge où la mémorisation garde tout son sens. Non comme une fin, mais comme une libération de l’attention. Au collège, l’objet change : structurer, comparer, démontrer. Au lycée, et singulièrement pour ceux qui se destinent aux études supérieures, ce dont on a besoin porte un nom : l’épistémologie. Qu’est-ce qui sépare une preuve d’une intuition, une corrélation d’une cause, une source d’une opinion ? À quelles conditions un résultat est-il tenu pour établi ? On continue pourtant de demander l’inverse : ingérer plus pour restituer plus.

Avec l’IA, nous franchissons pourtant un nouveau cap. Ce n’est plus seulement la connaissance qui se démocratise, c’est le raisonnement lui-même. Il n’est plus l’apanage des meilleurs : l’IA peut aider à peu près n’importe qui à tenir un raisonnement mathématique. Faut-il en conclure que raisonner est devenu inutile ? Le rapport redoute plutôt l’inverse : l’« abandon cognitif », ces élèves qui délèguent l’effort à la machine et ne retiennent plus rien. Il s’appuie sur une étude du MIT au verdict sévère, à manier avec prudence : très petit échantillon, conclusions surinterprétées, et un protocole qui teste l’IA comme substitut à l’écriture, non comme appui au raisonnement. À Harvard, un essai contrôlé a montré l’inverse, avec un tuteur IA conçu pour faire chercher pas à pas au lieu de livrer la réponse. Les deux travaux ne se contredisent pas : ils testent deux usages. Ils datent aussi tous les deux de 2025, et plusieurs générations de modèles ont passé depuis.

L’exigence, elle, s’est déplacée : il faut restituer mieux, pas plus. Restituer plus, n’importe quelle machine le fera. Et il faut cesser de croire que c’est tout ce qu’elle sait faire. Depuis GPT-6, elle raisonne sur plusieurs étapes, navigue, exécute, tient la longueur sur des travaux qui se comptaient hier en semaines. Ses hallucinations ont été divisées par près de deux en une génération, sans rien perdre en justesse. Voilà qui rend le jugement plus nécessaire, et non moins. Une erreur grossière se repère sans effort. Une erreur plausible, glissée dans un raisonnement par ailleurs solide, ne se repère que si l’on sait la chercher : le raisonnement qui tient debout mais part d’une prémisse fausse, la référence qui n’existe pas, la réponse qui nous donne raison parce que la question était posée dans ce sens. Un élève capable de voir cela vaut mieux qu’un élève capable de réciter. Et personne n’acquiert cette capacité par la seule fréquentation de l’outil. Elle s’enseigne.

Cette capacité en entraîne d’ailleurs une autre : savoir se documenter oblige à l’esprit critique. Et l’esprit critique engage une responsabilité. Celui qui sait d’où lui vient ce qu’il croit devient comptable de ce qu’il affirme. Il ne peut plus se retrancher derrière ce qu’on lui a dit. Cela s’apprend par des gestes précis. Remonter la chaîne : qui l’affirme ? sur quelles données ? contestées par qui ? Faire l’archéologie de son propre savoir. Distinguer ce qu’on a vérifié de ce qu’on a simplement reçu.

Le raisonnement ne perd pas pour autant sa valeur. Il est désormais à la portée de tous, soit : mais qu’est-ce que cela change ? Presque rien pour ceux qui savaient déjà en tenir un. Beaucoup pour les autres. Et que personne ne se raconte d’histoires : la sélection ne va pas disparaître, l’élitisme non plus. Certains quitteront l’école plus tôt que d’autres. Certains resteront plus doués pour les tâches académiques et pour la recherche fondamentale. C’est ainsi, et ce n’est pas le problème.

Ce qui change, c’est le prix que paient les premiers. Hier, l’absence de diplôme fermait la porte des métiers intellectuels, et l’on a cru y remédier en distribuant les diplômes plus généreusement, ce qui n’a rien réglé, bien au contraire. Demain, celui qui a quitté l’école tôt pourra être un acteur économique à part entière, parce que l’IA lui ouvre des raisonnements qui lui étaient fermés. Une béquille au sens propre : elle ne guérit pas, elle fait marcher. Les seconds, eux, y trouveront des partenaires de réflexion infatigables qui les propulseront dans leur métier. Dans les deux cas, la société y gagne. Mais l’écart entre les deux étages ne se comble pas : il se déplace. Car une béquille ne tient que si l’on sait juger ce sur quoi l’on s’appuie, et celui qui ne peut pas contrôler la réponse qu’on lui donne ne raisonne pas. Il obéit.

C’est encore l’école qui décide de quel côté tombera le plus grand nombre. Puisque tout se joue dans l’usage, c’est à elle qu’il revient de l’enseigner. Non pour courir derrière chaque outil, mais parce que cet usage se décompose en gestes qui s’enseignent et s’évaluent : formuler une demande précise, exiger les sources et aller les vérifier, faire produire deux réponses contradictoires et arbitrer entre elles, refaire à la main le calcul que la machine vient de livrer, savoir dire pourquoi on n’est pas d’accord avec elle. Il y faut aussi une culture : comprendre la nature stochastique de ces modèles sans les réduire à de simples « perroquets stochastiques », saisir comment ils peuvent se tromper, mentir, ou nous brosser dans le sens du poil, ce que le rapport nomme le biais « sycophantique ». C’est cette culture qui séparera, demain, une nation d’utilisateurs de l’IA d’une civilisation qui en serait l’esclave.

L’école doit rendre ce monde possible. On n’y parviendra pas en interdisant, mais en domptant la bête. Et pour dompter l’IA, il faudra maîtriser les premières briques de la pensée : lire vraiment, calculer de tête, tenir un raisonnement simple sans aide, savoir ce qu’est une preuve. Contre-intuitif, n’est-ce pas ? Plus la machine devient intelligente, plus il faut d’intelligence naturelle pour s’en servir correctement. C’est l’inverse exact de ce que promettent ceux qui vendent l’IA comme une dispense d’effort.

Nous avons déjà laissé passer Internet, et il est aujourd’hui si banal que plus personne ne songe à s’en effrayer. L’IA suivra le même chemin, avec ou sans l’école. La question n’est donc pas de savoir si nous avons peur, mais ce que nous faisons du temps qu’il nous reste. Si la société a besoin de gens qui savent apprendre, alors enseignons-le pour de bon : explicitement, à sa place dans les programmes, avec des méthodes éprouvées et des évaluations qui portent sur le jugement plutôt que sur le stock. Cela a toujours été la mission de l’école, et nous ne l’avons jamais vraiment remplie. Apprenons à penser, plutôt qu’à réciter les pensées des autres.

SOURCES

— Conseil national de l’IA et du numérique, Sortir de la clandestinité : mettre l’IA au service d’une nouvelle ambition pour le service éducatif, 2026. Rapport (PDF).

— Gendarmerie nationale, Le Permis Internet pour les enfants. Dispositif destiné aux CM2 : mots de passe, rencontres en ligne, chats, cyberharcèlement, protection de la vie privée. gendarmerie.interieur.gouv.fr

— Arrêté du 15 juillet 2026 portant référentiel des compétences numériques des métiers de l’enseignement (CRCN-Édu), Journal officiel. Cinq domaines, quatre niveaux de maîtrise ; l’IA apparaît en annexe, dans les priorités de formation, sous l’intitulé « utilisation éthique de l’IA en éducation ». dane.ac-lille.fr

— Commission européenne, Joint Research Centre, DigComp 3.0: European Digital Competence Framework, 27 novembre 2025. Intégration systématique de la compétence en IA dans l’ensemble des domaines du cadre, plus de 500 acquis d’apprentissage. joint-research-centre.ec.europa.eu

— Café pédagogique, Numérique, IA, interdictions : l’école française toujours en quête d’un cap, 18 septembre 2026. Interdiction du téléphone, réticences du ministère, référentiel de formation en deçà de DigComp 3.0. cafepedagogique.net

— N. Kosmyna et al., Your Brain on ChatGPT: Accumulation of Cognitive Debt when Using an AI Assistant for Essay Writing Task, MIT Media Lab, 2025. 54 participants, protocole de rédaction assistée. arXiv:2506.08872 · brainonllm.com

— G. Kestin et al., AI tutoring outperforms in-class active learning: an RCT introducing a novel research-based design in an authentic educational setting, Scientific Reports, juin 2025. Essai contrôlé randomisé, 194 étudiants de Harvard, tuteur conçu pour ne livrer qu’une étape à la fois. Nature.com

— OpenAI, GPT-6 Astra, 3 septembre 2026. Raisonnement en profondeur récurrente, navigation et exécution autonomes, seuil « critique » atteint sur l’échelle de risque cybersécurité de l’éditeur, accès restreint en conséquence. deploymentsafety.openai.com/gpt-6-astra

— Artificial Analysis, Benchmarking GPT-6 Astra, septembre 2026. Taux d’hallucination ramené de 92 % à 51 % à effort maximal par rapport à la génération précédente, avec 4 points de justesse gagnés dans le même temps. artificialanalysis.ai

— E. M. Bender, T. Gebru, A. McMillan-Major, S. Shmitchell, On the Dangers of Stochastic Parrots: Can Language Models Be Too Big?, FAccT ’21, 2021. Origine de l’expression « perroquets stochastiques ». doi.org/10.1145/3442188.3445922

dette

Réduire la dette de l’État : « Ne me dites pas que c’est impossible ! »

By Numérique, Economie

La charge de la dette dépassera bientôt le déficit primaire de l’Etat

Par Bruno Mahieux, membre de la commission Numérique

Fin 2026, les intérêts de la dette atteindront 65 milliards d’Euros, soit 2,2 % du PIB, devenant ainsi le premier poste de dépenses de l’état.  C’est plus que le budget de l’Education Nationale, 63 milliards en 2026.   Pire, la charge de la dette dépassera bientôt le déficit primaire de l’Etat, c’est-à-dire la différence entre ses recettes et ses dépenses.

Une augmentation des impôts seule ne suffirait pas à résorber le déficit.  Elle serait insoutenable pour l’économie et inopérante pour réduire la charge de la dette.   Il est urgent de tailler dans les dépenses.  Encore faut-il dire lesquelles, et comment y parvenir.

La réforme des retraites au centre des débats

Les retraites sont souvent présentées comme le premier poste de dépenses de l’Etat.  Il est vrai que celles-ci pèsent lourdement dans nos finances publiques :  En 2026, le total des pensions de retraite avoisinera entre 380 et 400 milliards d’Euros. C’est 24 % des dépenses publiques, loin devant l’Education et la Défense.   Chacun comprendra que le sujet du financement des retraites soit sur la table lors des débats pour les élections présidentielles : Assurément, c’est un enjeu majeur pour rétablir l’équilibre de nos comptes.  Mais est-ce le seul ?

La fonction publique : un gisement d’économie immense

Tous les comptables le savent, il existe une autre façon d’analyser les flux de dépenses.  Non pas par destination, mais par nature.

En 2025, le personnel de la fonction publique représentait une dépense de 370 Milliards d’euros.  Soit presque autant que les dépenses de retraite, et bien plus que nos dépenses de santé, évaluées à 261 Mds € en 2024.   Ce n’est pas anodin !  Comment expliquer un tel montant ?

Selon la définition de l’OCDE, la France compte 6,3 millions d’agents public pour une population de 68,5 millions d’habitants, soit un ratio de 92 agents pour 1000 habitants.

En 2025, les agents de la fonction publique ont perçu en moyenne un revenu brut annuel de 39 288 € (chiffres INSEE DGAFP), ce qui se traduit par un coût total pour l’État de 58 079 € (soit 18 971 € de charges patronales).

Toujours selon l’OCDE, l’Allemagne disposait de 5,38 millions d’agents publics pour une population de 83,8 millions d’habitants.  C’est 63 agents de la fonction publique pour 1000 habitants.

Il faudrait environ 1,97 millions d’emplois publics en moins (30 % des effectifs !) pour atteindre un ratio comparable à celui de l’Allemagne.  Qui peut prétendre que l’Allemagne est moins bien administrée que la France ?

Si la France parvenait à réduire sa fonction publique de 1,97 millions d’agents, revenant ainsi au niveau de l’Allemagne en nombre d’agents par milliers d’habitant, ce serait un potentiel de baisse des dépenses d’environ 114 milliards chaque année !

Rares sont les candidats aux prochaines élections présidentielles proposant une réduction d’effectifs dans la fonction publique.  Pourtant, son efficacité est redoutable : A titre de comparaison, souvenons-nous que la dernière réforme des retraites portée par le gouvernement de Mme Borne aurait rapporté au mieux une dizaine de milliards d’Euros à l’horizon 2030, selon la cour des comptes.[1]

Un partenariat public-privé pour réduire la fonction publique

Le sujet est jugé trop sensible politiquement, car souvent assimilé à de la casse sociale. Pourtant, des solutions existent.

Imaginons un dispositif qui permettrait aux agents de la fonction publique de rejoindre des entreprises privées sur la base du volontariat.   Les entreprises prendraient en charge le salaire brut, l’état conservant les contributions employeur, préservant ainsi la protection sociale et la promesse de l’état vis-à-vis de ses agents.

Un tel dispositif, une sorte de partenariat public-privé, faciliterait la réduction du nombre d’agents de la fonction publique, tout en proposant aux entreprises françaises une main d’œuvre qualifiée.  Les agents de la fonction publique travaillent dans de nombreux corps de métiers en tension, pour lesquelles nos entreprises rencontrent des difficultés à recruter :  On y dénombre des emplois dans les domaines de la restauration, de l’informatique, des transports et de la maintenance.

C’est une solution gagnante pour toutes les parties prenantes :  pour l’État, qui verrait le poids de sa masse salariale réduite significativement, pour les entreprises qui se verraient proposer une main d’œuvre qualifiée, à un coût moindre, et pour l’agent, qui préserve ses avantages acquis en matière de protection sociale, tout en pouvant prétendre à des niveaux de salaire souvent plus numérateurs dans le privé que dans la fonction publique.

Reprenons l’exemple type de notre agent de la fonction publique percevant un revenu moyen brut annuel de 39 288 €, générant un coût total pour l’État de 58 079 € (dont 18 971 € de charges patronales)

Ainsi, chaque agent transféré dans le privé représenterait en moyenne une économie annuelle de 39 288 €. Dans l’hypothèse où 100 000 agents bénéficieraient chaque année de ce dispositif, ce serait 1 000 000 de fonctionnaires transférés dans le privé d’ici 2036 (Objectif raisonnable si l’on considère que cela ne réduirait que de moitié notre écart avec les ratios de l’Allemagne).  Une économie supplémentaire de près de 4 milliards chaque année, (100 000 * 39288 €), soit 40 Milliards annuel à un horizon de 10 ans.

Selon les données de France Travail, ce sont environ 3 millions d’offres d’emplois pourvues chaque année. Gageons que les entreprises ne se feront pas priées pour embaucher une main d’œuvre dont les charges patronales sont annulées.

Par le passé, des entreprises étatiques ont accompagné leurs salariés pour des projets personnels hors de l’entreprise.   Pourquoi ne pas reproduire ce type de dispositif pour nos agents de la fonction publique ?  Pour reprendre la formule du général Leclerc, « Ne me dites pas que c’est impossible » !

[1] Situation financière et perspectives du système de retraites février 2025 – Cour des Comptes

robot

Humanoïdes, souveraineté et compétitivité

By Numérique

Entre risques et progrès

Par un adhérent du CRSI

Le 19 avril dernier a eu lieu la deuxième édition du semi-marathon couru de Pékin par des humanoïdes.

Alors qu’en 2025, ils – les humanoïdes – étaient 21 au départ et que seuls 4 avaient obtenu leur t-shirt de finisher, ils étaient 100 à s’aligner cette année. Des participants plus nombreux, mais surtout bien plus performants, et le temps du vainqueur 2026 interpelle : 50 minutes. Non seulement il bat le meilleur temps établi par un homme (57 minutes), mais surtout, il améliore le précédent record établi par un robot de presque 2 heures !  En un an, on conviendra que ce n’est pas un progrès marginal, mais plutôt un grand saut en avant – réussi.

Ces progrès ont profondément marqué le chancelier Merz qui a piqué une colère à la tribune en rentrant de Chine où il avait pu serrer la pince de quelques humanoïdes et les admirer dans une démonstration de Tai-Chi. Plus une semaine ne passe sans donner à voir une nouvelle image choc, comme récemment un policier de Shanghai suivi comme par son ombre par un « robocop » ou des humanoïdes de la société Figure AI, américains ceux-là, sur une chaîne de tri dans un centre logistique.

On pourra valablement se demander si la forme humaine du robot n’est pas un phénomène de mode. Etait-il nécessaire pour ces robots de tri d’avoir deux jambes et deux pieds ? Seraient-ils plus performants en ayant des formes plus adaptées à leur mission ? C’est sans doute vrai pour des tâches très particulières ou pour des contraintes physiques ou spatiales spécifiques. Ainsi un véhicule autonome n’est rien d’autre qu’un robot doté d’un simple châssis muni de 4 roues et d’une intelligence dédiée à analyser le trafic et son environnement. Ainsi, « l’auto-mobile » porte enfin proprement son nom ! Dans le cas d’un robot multitâche, évoluant dans un environnement conçu, dimensionné et habité par les hommes, celui-ci gagne à être humanoïde : par exemple pour monter les escaliers, ouvrir une porte, etc.

Mais la question n’est en fait pas là, ce débat est vain. Il y aura des humanoïdes, des formes nouvelles, et des hybrides, comme le barman du film « Passengers ».   Mais tous auront – ont déjà – en commun d’être des objets articulés doués d’une certaine capacité d’analyse, de décision et d’action. Par commodité, appelons-les tous « humanoïdes ».

Les emplois, je choisis ce mot à dessein, que l’on peut trouver pour nos humanoïdes sont nombreux. Dans les métiers dangereux, répétitifs et fatigants, demandant peu d’initiative (au moins pour un temps), les robots pourront se substituer à l’homme ou l’accompagner et l’assister.

Une étude réalisée aux Etats-Unis arrive à cette conclusion : 60 millions de postes sont amenés à être occupés par des humanoïdes. Un tiers d’une population active de 170 millions ! Comme toute étude prospective, elle repose sur des hypothèses, mais celles-ci sont connues et la méthode est rigoureuse : Pour chaque métier, tel que recensé par l’administration américaine, on applique un taux de remplacement. Pour un métier répétitif et dangereux : 80 % ; métier demandant de l’improvisation, taux de remplacement : nul. Même si ce nombre est surévalué, même s’il ne s’agit pas toujours de substitution 1 pour 1 (il faudra quand même quelques hommes contremaîtres pour diriger une équipe d’humanoïdes), le taux de pénétration dans l’industrie sera très significatif. Et pour certains, une fois l’industrie convertie, c’est vous et moi qui pourrons bénéficier des services d’un humanoïde à demeure. Gageons que les plus anglophiles pourrons le programmer pour parler avec les voix de Mr Carson ou de Mrs Hughes dans la série Downtown Abbey. L’aspirateur robot Dreame aura alors rejoint le vieil iMac au rayon des objets obsolètes, avec le 78 tours du grand-père.

Jean Marc Jancovici a bien raison de nous rappeler que le niveau de vie au salaire médian est encore supérieur à celui d’un grand bourgeois au XVIIe siècle et que notre consommation énergétique correspond à l’énergie de travail de 200 personnes. Alors que le parc de machines et l’énergie abondante devraient, s’ils disparaissaient, être remplacés par 200 esclaves pour le service de chaque homme moderne, Elon Musk n’annonce qu’un, voire deux humanoïdes par personne. C’est plus parlant et plus concret que la comptabilité kWh établie par Jancovici, mais alors, le nombre de 60 millions de postes annoncés par l’étude citée plus haut paraîtront bien ridicules en regard de ce parc d’humanoïdes domestiques.

Pour arriver à ce résultat, il aura fallu résoudre quelques questions qui n’ont rien de secondaires : quelle sera la nouvelle relation au travail dans ce mode de substitution, comment se fera la répartition de la valeur dans un mode de production encore plus capitaliste, à quoi seront affectés les gains de productivité qui résulteront de cette rupture ?

Comment ces humanoïdes accompagneront-ils les évolutions des populations vieillissantes et les flux de population ?

Il y a un grand risque pour les pays européens de perdre encore en compétitivité et en souveraineté. Ce risque est majeur et encore incompris.

Jusqu’à présent, l’Europe a participé d’une façon ou d’une autre aux innovations. Elle a pu en bénéficier, parfois conserver les gains de productivité, fruits de l’innovation, parfois les partager, jamais elle n’a été totalement hors-jeu. Et les chaînes de production européennes ont pu se maintenir, et lorsque nous étions amenés à délocaliser la production physique, nous restions bénéficiaires de l’innovation, grâce aux brevets, ou à la gestion de la complexité (les emplois tertiaires) nécessaire au bon fonctionnement de la production délocalisée.

Mais dans cette rupture qu’est l’IA incarnée, l’Europe risque fort d’être dépassée.  Demain, une chaîne de montage automobile devra acheter des robots américains ou chinois pour rester compétitive (de ce point de vue, c’est peut-être une chance, car les disparités de coût du travail seront gommées, ou tout au moins atténuées).  Mais la compétitivité obtenue sera relative et partielle.

Là où un ouvrier coûte 100, le robot coûtera 50 à son concepteur et nous sera facturé 75 (c’est l’ordre de grandeur). Le gain sera donc partagé et s’exportera sous forme d’un creusement du déficit commercial. Et puisque le robot n’est finalement qu’un logiciel, nécessitant des mises à jour, on peut craindre une forme de chantage à la bonne conduite.

Arthur Mensch, fondateur de Mistral, vient d’alerter les députés français sur ce risque de transfert de valeur, conséquence d’une dépendance à l’IA américaine. Un développeur informatique aujourd’hui ne code plus, mais produit 20 fois plus de code qu’il y a cinq ans. Dans une équipe où subsistent les questions de coordination et de communication, le gain de productivité est de 5 plutôt que de 20, mais cela est néanmoins considérable.

Alors que cette question, dans l’univers des services intellectuels, commence à peine à être appréhendée, se dresse déjà le danger de nouveaux transferts et de pertes de compétitivité liés aux robots.  A la vitesse à laquelle ceux-ci sont développés, en Chine, en Corée et aux Etats-Unis, comment envisager rattraper notre retard ?

Espérons en tout cas que les récents mouvements d’humeur du Président Trump interdisant les dernières versions des IA Anthropic aux non-américains, qui semblent réveiller nos politiques, continueront de les aiguillonner et de les tenir en alerte au moment de protéger le capital de sociétés françaises comme AMI Labs, (Advance Machine Intelligence Labs, fondée par Yann Le Cun), Mistral (fondée par Arthur Mensch) ou encore Genesis AI (co-fondée par Théophile Gervet, cette start-up spécialisée dans les modèles d’intelligence artificielle permet de reproduire à l’aide de robots les mouvements les plus complexes comme ceux de la main).  Espérons également que ces mêmes politiques sauront favoriser Dassault Systèmes, clef dans les systèmes d’apprentissage aux robots, aider au développement de Wandercraft (robots français, en test chez Renault) ou encore travailler avec les Allemands de Neura.

suhasdoosra bulgaria 5145517

Ecrans et natalité : l’impact du virtuel est réel

By Numérique, Santé


Par Aurore, membre de la commission CRSI santé

Projet transversal des commissions numérique et santé


Dans une réflexion intergroupe au CRSI, le sujet des « écrans » est apparu comme incontournable et nombreux sont les liens existants entre notre santé et ces outils numériques. Pour ceux qui douteraient, lire les articles récents qui relatent les procédures judiciaires actuelles opposant les États américains aux plateformes numériques[1]…

Cependant, à côté des effets les plus connus du grand public sur notre santé, c’est-à-dire surtout une perturbation de notre vie relationnelle, psychologique, avec des risques d’addictions, les écrans pourraient-ils avoir des effets sur notre santé « reproductive » ?

La natalité, ou plutôt la chute de la natalité qui préoccupe l’Occident, est plurifactorielle. Un rapport récent de l’Assemblée nationale liste les principales explications retenues actuellement[2] :

Facteurs économiques

– coût du logement

– coût de la garde d’enfant

– difficultés pour trouver un emploi

Arbitrage carrière / parentalité

– allongement des études pour les femmes

– difficultés à concilier vie professionnelle et vie privée

Evolutions socio-culturelles

– besoin de réussite individuelle

– progression du célibat, crise de la conjugalité

– société de plus en plus « no kids »

– anxiété accrue

Infertilité

  • augmentation de l’âge au premier enfant

La liste des causes d’infertilité n’est pas exhaustive, s’ajoutent : tabac, augmentation de l’âge de la paternité, perturbateurs endocriniens, polluants, augmentation des maladies chroniques, augmentation de l’obésité, sédentarité, usage de drogues, troubles du sommeil, etc.

En France, le taux de naissances vivantes entre 1980 et 2025 (y compris Mayotte depuis 2014) est illustré par le graphique 1 ci-dessous :

chute natalité

Source : https://www.insee.fr/fr/statistiques/2381380


Parmi les causes de baisse de la natalité, une semble peu étudiée : l’impact des smartphones sur nos vies. Le travail de chercheurs étasuniens, Caitlin K. Myers et Ezekiel Hooper (NATIONAL BUREAU OF ECONOMIC RESEARCH), vient d’apporter, en juin dernier, quelques pistes supplémentaires à ce sujet[3].

Le nombre de naissances (enfants vivants) pour 1000 femmes (âgées de 15 à 44 ans) est resté constant aux USA entre 1980 et 2007. Il était de l’ordre de 65 à 70 naissances / 1 000 femmes. En 2024, ce taux chute à 54 enfants pour 1 000 femmes. La baisse aux USA est d’environ 22 % depuis 2007, cf. graphique 2.

taux de fécondité usa

Graphique 2 : déclin du taux général de fécondité, pour les femmes âgées de 15 à 44 ans. L’iPhone 1 est introduit aux USA en 2007[4].

Or, cette année-là, le premier smartphone de la firme Apple est mis sur le marché et commercialisé uniquement via l’opérateur AT&T. Une comparaison des zones géographiques desservies par cet opérateur est faite avec les zones qui ne l’étaient pas. Les résultats indiquent que la chute des naissances en lien avec l’accès à l’iPhone 1 est de 4,5 à 8 % chez les 15 à 19 ans et de 3,2 à 6,6 % chez les 20 à 24 ans. Il persiste une différence statistiquement significative pour les femmes plus âgées, mais elle est moins marquée.

Selon ces auteurs, la diffusion de l’iPhone 1 expliquerait 33 à 52 % du déclin du taux de fécondité* chez les femmes de 15 à 44 ans. Cela se justifierait notamment par la réduction de l’interaction entre les personnes, l’accroissement de la consommation de contenus pornographiques et la réduction de la fréquence des rapports sexuels.

Une autre étude a été menée sur la chute de la fécondité chez les adolescents en lien avec le digital[5]. Elle conclut qu’il existe, aux USA et au Royaume-Uni, une accélération de cette chute chez les adolescents depuis 2007 et l’arrivée du premier smartphone.

Le 9 novembre 1965, une panne géante de courant à New York avait marqué les esprits et, neuf mois plus tard, des journalistes avaient publié de nombreux articles sur une augmentation nette des naissances, de manière erronée car les statistiques ont depuis infirmé leur dires[6]. Une soirée sans écrans, la télévision à l’époque, ne suffit pas pour rendre plus prolifiques les couples !

Certes, les écrans ne sont probablement pas les premiers responsables de la chute de fécondité observée partout dans le monde, et ce parfois depuis la fin du XXe siècle[7], mais leur usage en augmentation constante, l’impact qu’ils ont sur les relations humaines, l’isolement qu’ils procurent parfois, les dérives qui y sont associées, notamment concernant la consommation de pornographie, et l’évolution de la société humaine en recherche accrue de plaisirs immédiats (cf. les articles sur les écrans[8] et l’addiction[9]) sont autant de facteurs qui éloignent les individus physiquement les uns des autres et donc d’une vie de couple et de famille qui suppose le plus souvent de se projeter dans un futur trop lointain pour certains…


* Le taux de fécondité est le rapport du nombre de naissances vivantes de l’année à l’ensemble de la population féminine en âge de procréer c’est-à-dire de 15 à 50 ans pour les données françaises (source Ameli, https://www.ameli.fr/assure/sante/devenir-parent/concevoir-un-enfant/sterilite-pma-infertilite/baisse-de-la-fertilite-et-de-la-fecondite-pourquoi)


Sources : 

[1] https://www.lefigaro.fr/medias/danger-des-reseaux-pour-les-mineurs-meta-verse-17-milliards-de-dollars-pour-regler-son-proces-aux-etats-unis-20260826


[2]   https://www.assemblee-nationale.fr/dyn/17/rapports/natalite/l17b2474-ti_rapport-information


[3] https://www.nber.org/papers/w35310


[4] https://www.nber.org/papers/w35310


[5] https://homepages.uc.edu/~moscoshn/Personal_webpage/papers/Smartphone_web.pdf


[6] https://www.persee.fr/doc/estat_0336-1454_1970_num_18_1_2019


[7] https://atlantico.fr/article/decryptage/hausse-du-nombre-de-smartphones-chute-de-la-natalite-et-si-nos-telephones-etaient-un-coupable-trop-facile-couples-naissance-enfants-bebes-David-Le-Breton-Laurent-Chalard-Pascal-Neveu

[8] https://www.crsi-france.fr/la-cyberdependance-chez-les-jeunes/

[9] https://www.crsi-france.fr/ecrans-et-addictions-physiologie-du-plaisir/`

Cyberattaque

Août 2026 — Cyberattaques contre la DGFiP : jusqu’où peut aller la menace ?

By Numérique

Par Laurent PE., membre de la commission CRSI numérique


Suite à un piratage informatique, une fuite massive de données fiscales a été annoncée à la mi-août par la Direction générale des Finances publiques (DGFiP). Plus de 678.000 comptes de particuliers et professionnels sont concernés.

Certains experts en cybersécurité la présentent comme l’une des cyberattaques les plus graves que la France ait connues.


Que s’est-il passé exactement ?

Le 26 juin dernier, un intrus a réussi à accéder au système d’information de la DGFiP. Des accès frauduleux ont ensuite permis, en juin et juillet, de consulter et d’extraire de nombreuses données sensibles.

Les pirates ont utilisé des identifiants compromis pour accéder à un outil interne permettant d’effectuer des recherches sur des particuliers et professionnels. Les pirates ont limité leurs consultations afin de rester sous les seuils d’alerte, les requêtes importantes pouvant être légitimes dans le travail quotidien des agents de la DGFIP.

Le 12 août, ce groupe de hackers se présentant sous le nom ZeroBytes met en ligne une annonce pour vendre ces données sur un forum cybercriminel : Au total, ZeroBytes affirme détenir les données de 678 438 particuliers et professionnels : noms et prénoms, revenu fiscal de référence, adresses, téléphone, e-mail, dates et lieux de naissance, situation familiale, identifiants fiscaux, adresses et caractéristiques des biens immobiliers, etc.

Ce n’est que le 14 août que la DGFIP a révélé publiquement la fuite, après une alerte de l’ANSSI du 12 août faisant suite à la revendication de l’attaque.

Malgré la communication officielle de Bercy, le mode d’attaque à l’origine de la fuite de données, n’est en réalité ni original ni très sophistiqué : Bercy fait mention d’« usurpations d’identifiants d’un agent de la DGFiP et d’un tiers habilité ».

Lors d’une interview confidentielle le 18 août auprès de journalistes via messagerie chiffrée, ZeroBytes se présente comme étant un groupe de deux français. Ils déclarent avoir agi pour des motivations financières uniquement, et aussi par opportunisme, car selon eux, les administrations françaises sont faciles à pirater. Ils justifient leur attaque de la DGFIP en affirmant que « leur service était mal sécurisé, c’est tout ».

Voici les chiffres revendiqués :

Personnes uniques potentiellement concernées : 678 437

– Professionnels : 285 570

– Particuliers : 392 867

Particuliers associés à un Revenu Fiscal de Référence :

– de 100 000 € ou plus : 26 805

– supérieur à 1 million d’euros : 386

– supérieur à 10 millions d’euros : 8

source: French Breaches

NB :  À ceci s’ajoute une fuite supplémentaire de la DGFIP le 18, celle des données du Cadastre, de l’ordre de 433 485 particuliers. Mais aussi, un autre incident supplémentaire, concernant le portail des Successions.

Pour rappel, fin janvier 2026, FICOBA, le fichier national des comptes bancaires DGFIP, dont 1,2 million de comptes avaient fait l’objet d’accès illégitimes (RIB/IBAN, identités et adresses des titulaires).

Sans oublier France Travail : 44,3 millions de personnes (2024). L’ANTS (cartes d’Identité) : 11,7 millions (2026). L’Éducation nationale mi-août : 346 millions de lignes de données revendiquées (ZeroBytes).


Pourquoi est-ce si grave ou dangereux ?

Des experts en cybersécurité, parmi lesquels les hackers éthiques SaxX et Baptiste Robert, ont souligné la gravité exceptionnelle de cette attaque de la DGFIP.

Les bases de données aujourd’hui sont tellement détaillées qu’elles permettent aux personnes mal intentionnées d’évaluer par exemple le niveau de vie d’un foyer, sa composition et une partie de son patrimoine, mais aussi de faire des recoupements très détaillés avec d’autres données sensibles disponibles sur le darknet.

A minima, un acteur malveillant disposant simultanément de toutes ces informations peut aisément construire des tentatives de phishing, de fraudes ou d’ingénierie sociale extrêmement crédibles et personnalisées.

De plus, ces données dispersées dans la nature peuvent être conservées, revendues, recoupées et exploitées pendant des années.

Mais au-delà de ça, connaître le patrimoine d’une personne (immobilier, bitcoin, or) ou d’autres détails sur sa possession d’armes (fichier déclaratif piraté) et son adresse de domicile, donne à un agresseur ou un criminel un avantage considérable.

Une fois ces fichiers recoupés avec d’autres fuites, ils peuvent devenir un outil de ciblage. Les criminels peuvent identifier un détenteur d’actifs, retrouver son domicile, estimer ses avoirs et choisir le montant à extorquer.


Est-ce exagéré ?

En mars 2026, une compromission d’une entreprise utilisatrice du Système d’information sur les armes (SIA) en France a laissé « fuiter » des informations concernant 62 511 armes et leurs propriétaires respectifs. D’autant plus préoccupant qu’il y avait déjà eu fin 2025, d’autres fuites concernant notamment la Fédération française de tir.

Depuis, entre 20 et 30 cambriolages de domiciles de détenteurs d’armes, considérés comme liés à ces différents piratages, selon des médias spécialisés.

Aussi, l’année dernière, un agent des impôts de Bobigny avait été mis en examen pour avoir utilisé ses accès fiscaux pour obtenir des informations sur des personnes ciblées par des criminels, notamment des contribuables détenteurs de Bitcoin ou de cryptomonnaies.
Une étape de plus dans la progression de la corruption et de la menace de l’intérieur.

Depuis le début de l’année 2026, la France a recensé 77 séquestrations, enlèvements, extorsions ou tentatives liés aux cryptos, selon la Gendarmerie nationale, contre 45 durant toute l’année 2025. Certaines victimes ont été ligotées, battues ou mutilées, ainsi que leurs proches ou membres de la famille.

Début août, s’ajoute un home-jacking visant une détentrice de cryptomonnaies dans les Yvelines.

À peine les lignes de cet article sont-elles écrites, qu’un nouveau cas est rapporté. Un couple a été séquestré puis enlevé dans les Landes, la nuit du 10 août, pour ses bitcoins. L’homme a été retrouvé nu et lacéré, et sa femme enlevée, retrouvée à plusieurs kilomètres. Deux hommes ont été interpellés.

Ce type d’agression se multiplie en France.

Des données fiscales ou patrimoniales sensibles, volées et recoupées avec d’autres sources, peuvent ainsi fournir aux criminels des informations qui facilitent le ciblage de victimes, pouvant aller dans certains cas jusqu’à causer des agressions et des préjudices physiques.


Une nécessaire remise en question : le risque d’un État qui veut tout centraliser et qui disperse les responsabilités

Lors de l’interview de ZeroBytes, le hacker a déclaré de façon désinvolte : « Les impôts, ce n’était que le début. »

Ces dernières semaines, pas moins de 57 comptes d’agents de la DGFiP ont été identifiés comme compromis et potentiellement utilisés pour accéder aux données, avant d’être bloqués.

Nos administrations sont devenues un véritable millefeuille administratif et organisationnel.

Centraliser toujours davantage d’informations et accorder à de nombreux comptes administratifs des droits d’accès très étendus représente un risque majeur. Une seule compromission peut exposer des centaines de milliers, voire des millions de personnes, et créer des risques sérieux pour leur sécurité.

L’État exige toujours davantage d’informations sur nos revenus, nos comptes et notre patrimoine. Il centralise ces données au nom du contrôle fiscal et de la lutte contre la criminalité. En contrepartie, sa responsabilité est immense lorsqu’il échoue à les protéger.

Nous finançons l’un des États les plus coûteux au monde. Il est donc légitime d’attendre de lui qu’il soit à la hauteur de ses responsabilités lorsqu’il s’agit de protéger nos données et notre sécurité.

Face à ces évènements, la réponse du gouvernement a été d’annoncer une nouvelle unité cyber.

Mais faut-il rajouter une énième entité alors même que l’on a déjà pléthore d’agences au sein de l’état ?

L’ANSSI, par exemple, existe déjà et remplit pleinement ses missions d’expertise et de certification. Mais la mise en œuvre de ses recommandations demeure inégale au sein des innombrables entités de l’État, dont la complexité administrative et organisationnelle peut parfois s’apparenter à de véritables « usines à gaz ».

Il apparaît nécessaire plutôt de revoir la gouvernance de l’État dans le domaine du numérique.

La France n’a peut-être pas besoin d’une agence de plus, mais d’un pilote ayant pour mission de rationaliser toutes ces agences de l’État en surnombre.  La solution existe : créons un ministère du numérique de plein exercice, avec une véritable stratégie et son propre budget.