Quand le risque cyber devient un risque sanitaire
Par Jean, membre de la commission Santé
La transformation numérique du système de santé a profondément modifié la nature du risque cyber. Le dossier patient informatisé, l’imagerie médicale, la télémédecine, les objets médicaux connectés, les entrepôts de données et désormais l’intelligence artificielle ont fait du système de santé un immense écosystème numérique.
Cette numérisation contribue indéniablement à améliorer la qualité des soins en améliorant certains traitements difficilement réalisables de manière manuelle. Elle crée cependant, en parallèle, une dépendance forte aux systèmes d’information. Ainsi les établissements de santé qui subissent une cyberattaque, ne sont pas seulement exposés à un risque de perte ou de compromission des données. Ils peuvent également se retrouver privés d’une partie voire de la totalité de leur capacité à soigner et à prendre en charge efficacement les patients.
Selon le rapport public 2025[1] de l’Agence du numérique en santé (ANS) concernant les signalements d’incidents de sécurité informatique, l’ANSSI[2] a traité 3 586 événements de sécurité et 1 366 incidents confirmés ; 10 % des incidents concernaient le secteur de la santé (troisième secteur le plus touché).
Cette vulnérabilité tient également à la structure des systèmes d’information hospitaliers. Un établissement peut agréger des centaines d’applications, des dispositifs médicaux connectés, des systèmes parfois anciens, des logiciels métiers spécialisés et de multiples interconnexions avec des laboratoires, professionnels libéraux, prestataires, hébergeurs ou autres établissements. Le rapport de l’ANS précité souligne notamment la multiplication des logiciels, les connexions avec les prestataires, le Shadow IT[3] et l’interdépendance croissante des systèmes.
Un article[4] du Portail de l’Intelligence économique va dans ce sens. Il souligne la dette technique des systèmes d’information des établissements de santé, la multiplication des applications et la difficulté à disposer d’une cartographie exhaustive du patrimoine numérique.
[1]https://esante.gouv.fr/sites/default/files/media/document/ANS_CERTSante_Rapport_Public_Observatoire_Signalements_ISSIS_2025_VF_0.pdf
[2] ANSSI : Agence Nationale de la Sécurité des Systèmes d’Information est l’autorité nationale en matière de cybersécurité et de cyberdéfense en France. L’ANSSI est placé sous l’autorité du secrétaire général de la défense et de la sécurité nationale.
[3] Le Shadow IT désigne « des SI réalisés et mis en œuvre au sein d’organisations sans l’approbation du Directeur informatique » – source ANSSI
[4] https://www.portail-ie.fr/univers/2025/complexite-systeme-information-hospitalier/
Dès lors, la cybersécurité dans le secteur de la santé ne devrait plus être appréhendée uniquement comme une fonction support de la Direction du Système d’Information (DSI). Elle devient une composante de la sécurité des soins et, à une échelle supérieure, de la résilience nationale.
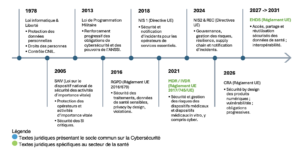
Pour faire face à ces menaces, le secteur de la santé est soumis, depuis plusieurs années, à un renforcement de son cadre réglementaire et légal. La frise suivante présente l’évolution du cadre juridique relatif aux exigences de cybersécurité applicable au secteur de la santé.
Le secteur de la santé, une cible stratégique pour les cyberattaquants
Les travaux prospectifs[1] évoqués par Thomas Gomart ont bien identifié la menace cyber comme revêtant un caractère systémique en raison de « l’enchevêtrement des enjeux et l’imbrication des acteurs publics comme privés ». Les trois grilles de lecture suivantes permettent d’en appréhender les principales dimensions.
[1] « Guerres invisibles, nos prochains défis géopolitiques » de Thomas Gomart
Première grille de lecture, les données de santé comme actifs lucratifs
Les établissements de santé constituent des cibles particulièrement intéressantes pour les groupes de cyberattaquants en raison de la combinaison de trois facteurs : ils détiennent des données sensibles au sens du Règlement Général sur la Protection des données à caractère personnel (RGPD), sont fortement dépendants de leurs systèmes d’information et peuvent subir des conséquences majeures en cas d’interruption de service.
Par ailleurs, les données de santé présentent une caractéristique particulière dans le sens où ces dernières sont difficilement révocables. En effet, une carte bancaire compromise peut être remplacée. Un antécédent médical ou un génome ne peuvent l’être. Cette caractéristique accroît leur intérêt pour les cyberattaquants, qui peuvent chercher à en tirer une valeur pécuniaire au moyen de différentes fraudes (usurpation d’identité, fraude à l’assurance, rançon ou extorsion…).
Selon l’Agence du Numérique en Santé[1], les actes de malveillance ont considérablement augmentés (+22% par rapport à 2024). En 2025, l’agence recense 223 actes de compromissions du système d’information, 28 attaques de nature rançongiciel [2](ransomware) et 165 attaques de type phishing (hameçonnage).
Le CERT [3]Santé a d’ailleurs confirmé que les fuites de données sont considérées comme l’un des risques les plus préoccupants.
Pour illustrer le caractère lucratif de ces fuites, les données volées peuvent être revendues[4] sur le DarkWeb[5]. Selon les estimations publiées par KeeperSecurity, leur valeur peut aller de quelques dollars pour certaines données d’identification à des montants beaucoup plus élevés pour des dossiers médicaux particulièrement complets.
[1]https://esante.gouv.fr/sites/default/files/media/document/ANS_CERTSante_Rapport_Public_Observatoire_Signalements_ISSIS_2025_VF_0.pdf
[2] https://www.cert.ssi.gouv.fr/uploads/CERTFR-2026-CTI-002.pdf
[3] Le CERT Santé (Computer Emergency Response Team) est une entité assurant le traitement des signalements des incidents de sécurité. Il assure également une mission de prévention et d’alerte face aux cybermenaces et partage les recommandations indispensables aux établissements de santé et organismes publics pour minimiser les effets de la menace (source esante.gouv.fr).
[4] https://www.keepersecurity.com/assets/pdf/infographic-how-cybercriminals-make-money.pdf
[5] Le DarkWeb est un Internet clandestin qui nécessite l’utilisation d’un protocole particulier pour y naviguer (source cyberdico de l’ANSSI)
Source : Extrait du site « keepersecurity »
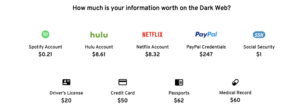
Légende : estimation du prix de vente des données volées
- compte Spotify : 0,21$
- compte Hulu : 8,61$
- compte Netflix : 8,32$
- Accès à un compte Paypal : 247$
- Numéro de sécurité sociale : 1$
- Permis de conduire : 20$
- Carte de crédit : 50$
- Passeport : 62$
- Information médicale : 60$
Deuxième grille de lecture, la santé comme cible de déstabilisation
La Santé figure parmi les secteurs participant aux activités d’importance vitale[1](OIV). Elle compte notamment deux services essentiels liés aux établissements de soins de santé et à la fabrication de produits pharmaceutiques.
La perturbation des infrastructures de santé peut ainsi générer un effet psychologique particulièrement important, supérieur à celui provoqué par l’atteinte à de nombreuses autres infrastructures. En effet, elle touche une population au moment où celle-ci est particulièrement vulnérable.
Les opérations de sabotage et de dénis de service (DDoS) peuvent ainsi poursuivre des objectifs de visibilité, de coercition ou de déstabilisation.
Dans le panorama de la cybermenace 2025, l’ANSSI évoque des opérations de déstabilisation et de sabotage s’inscrivant notamment dans un contexte de tensions géopolitiques et de soutien français à l’Ukraine.
La prudence dans l’attribution de ces opérations demeure toutefois essentielle. L’ANSSI constate une érosion des frontières entre acteurs étatiques et cybercriminels, caractérisée notamment par la circulation des outils, des techniques désormais renforcées par l’IA et parfois des infrastructures.
Dans cette perspective, les infrastructures de santé constituent une cible particulièrement sensible dans le cadre d’une stratégie hybride. Une cyberattaque peut présenter un coût relativement limité pour son auteur, être difficile à attribuer et produire des conséquences potentiellement importantes.
Elle permet ainsi d’agir sous le seuil du conflit armé traditionnel, tout mettant à rude épreuve la résilience des infrastructures essentielles d’un État.
[1] https://ledieu-avocats.fr/oiv-ose-critical-entities-projet-directive-ue-decembre-2020/
Troisième grille de lecture, l’espionnage – la donnée de santé comme actif de puissance
Un CHU n’est pas uniquement un lieu de soins. Il constitue également un centre de recherche susceptible de détenir des résultats d’essais cliniques, des données génomiques, des données d’imagerie, des travaux de recherches, des algorithmes et des partenariats avec des entreprises pharmaceutiques. L’écosystème de santé constitue ainsi un patrimoine informationnel considérable.
Cette masse d’informations possède, par essence, une valeur économique et scientifique, notamment pour la recherche pharmaceutique, l’épidémiologie et l’entraînement de modèles d’intelligence artificielle entre autres. La possession de ces données peut ainsi constituer un avantage significatif, ce qui les expose à des menaces cyber spécifiques.
Ces menaces peuvent viser, par exemple, à capter[1] des résultats de recherche, des essais cliniques ou des innovations avant leur publication, des bases génomiques ou épidémiologiques, des informations sur les capacités hospitalières ou stock et plus généralement, des informations permettant d’évaluer les vulnérabilités sanitaires d’un pays.
La cybersécurité rejoint ici directement la sécurité économique et la souveraineté sanitaire.
[1] https://www.ege.fr/infoguerre/les-enjeux-strategiques-des-donnees-de-sante-pour-la-france
Vers une approche dynamique, passer d’une logique défensive de la cybersécurité à une doctrine de résilience sanitaire
Depuis plusieurs années, la France considère la cybersécurité du secteur de la santé comme un véritable enjeu stratégique, notamment à travers du programme CaRE (Cybersécurité accélération et Résilience des Etablissements). Celui-ci vise à renforcer durablement la sécurité et la résilience cyber des établissements de santé.
Une nouvelle étape est en train d’être franchie. En effet, il ne s’agit plus de considérer la cybermenace comme un élément susceptible de perturber le fonctionnement nominal d’un service, mais d’évaluer la capacité de celui-ci à résister et à maintenir ses missions essentielles dans une situation de tension extrême. Il s’agit ainsi de passer d’une logique de cybersécurité à une véritable doctrine de cyberrésilience.
Le 7 octobre 2026 doit avoir lieu la première séance publique de discussion du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité.
Lors du colloque Souveraine Tech consacré à la résilience des infrastructures et technologies critiques, le député Philippe Latombe a insisté sur cette notion de résilience compte tenu de la recrudescence des cyberattaques et des opérations de sabotage et de déstabilisation précédemment évoquées. Le Vice-Amiral d’escadre Marc-Antoine de Saint-Germain a, par ailleurs, insisté sur l’importance de disposer d’une capacité à résister face à une menace continue et extrême, et à fonctionner en mode dégradé, en considérant ce type de situation non plus comme exceptionnel, mais comme une hypothèse à laquelle les organisations doivent être régulièrement préparées.
Dès lors il apparaît essentiel d’organiser le système de santé et son écosystème de manière à ce qu’une cyberattaque ne puisse pas provoquer ou aggraver une crise sanitaire.
Dans cette dynamique, les propositions suivants se veulent être des axes de réflexion pour arriver à atteindre un niveau de résilience satisfaisant.
- Faire de la cybersécurité une composante de la sécurité des soins. La continuité numérique devrait être traitée au même niveau que la continuité électrique, l’approvisionnement en médicaments ou la disponibilité des équipements médicaux critiques. Les directions des établissements et les instances médicales devraient être directement associées à la gouvernance cyber.
- Cartographier réellement le patrimoine numérique des établissements de santé en intégrant les prestataires de services et l’ensemble de la chaîne allant de la donnée aux infrastructures, afin de maîtriser la chaîne de dépendances dans son ensemble.
- Construire une capacité réelle de fonctionnement en mode dégradé, y compris sans informatique. Chaque activité clinique critique devrait disposer de procédures effectivement testées : urgences, bloc opératoire, pharmacie, biologie, imagerie, prescription et admissions…
- Tester régulièrement la gestion de crise dans des conditions réalistes, afin d’en vérifier l’efficacité en cas d’incident majeur, en veillant notamment à intégrer aux exercices les prestataires et fournisseurs critiques.


