All Posts By

Olivier Debeney

Cybercriminalité, la fin de l’insouciance numérique

By Numérique

Cybercriminalité, le fin de l’insouciance numérique

Après une décennie d’intensification de la cybercriminalité, la sophistication des attaques couplée à la généralisation des usages numériques fait craindre une accélération brutale du phénomène. Or l’imminence des JO, événement planétaire unique, cristallise l’attention de nombreux acteurs. Dans ce contexte, les auteurs proposent un état des lieux des menaces et des parades, illustrées par des exemples frappants. L’article décrypte les profils des attaquants et leurs motivations. Les auteurs plaident pour une formation des décideurs et pour une stratégie de sécurité globale fondée sur des stratégies défensives à la fois centralisées et décentralisées, afin de préserver le numérique comme vecteur de croissance, de souveraineté et de liberté.

Par Antoine Duboscq et Thimothée Demoures, dirigeants de Wimi (suite collaborative française)


Introduction

Dans le panorama contemporain de la sécurité, la cybercriminalité émerge comme une force prédominante caractérisée par son caractère insidieux et son potentiel de destruction massif. Sous l’égide de l’ANSSI (Agence Nationale de Sécurité des Systèmes d’Information), la surveillance révèle une augmentation régulière des incidents rapportés, témoignant d’une réalité alarmante.

En 2023, on note +22% sur les piratages de comptes ou encore +30% sur les attaques par rançongiciels [1].

Cette tendance lourde soulève des questions pressantes quant à la préparation et à la résilience de nos infrastructures numériques et de nos organisations face à une menace en expansion et en actuellement en forte mutation.

Or, à l’exception des professionnels des systèmes d’informations et des experts en intelligence économique, l’attitude la plus répandue au sujet de la sécurité numérique est jusqu’à présent, une forme d’insouciance numérique. Bien compréhensible en raison de l’expérience quotidienne du numérique, cette posture passive de nombreux décideurs ne disparaît que lorsqu’une menace se matérialise dans leur quotidien, comme cela se produit de plus en plus souvent.

“Jusqu’ici, l’ANSSI se concentrait sur 500 à 700 acteurs régulés: Etat, acteurs liés à la sûreté nationale, opérateurs d’importance vitale+ et de services essentiels. C’est généralement contre eux que se concentraient les attaques. Mais, désormais, les attaquants pêchent au chalut. Il n’y a plus de particuliers, de PME, de collectivités, d’établissements de santé qui puissent se considérer comme à l’abri. (…) On ne peut plus faire l’impasse sur quoi que ce soit. (…) Nous devons complètement changer d’échelle et de manière de fonctionner pour traiter cette menace de masse.” Vincent Strubel, Directeur Général de l’ANSSI [2]

Au-delà des chiffres se profilent des récits poignants d’incursions cybernétiques d’envergure, dont les effets résonnent bien au-delà des sphères virtuelles…

Chacun se remémore l’épisode emblématique du piratage réussi des centrifugeuses nucléaires iraniennes, opéré dans le cadre de l’opération Stuxnet. Ce cyber-assaut, révélé en 2010 et ayant eu lieu en 2001, non seulement entrava les capacités d’enrichissement d’uranium de l’Iran, mais surtout, incarna une démonstration éloquente de la capacité de l’arme cyber à transgresser les frontières du virtuel pour impacter puissamment le monde tangible [3].

Aux Etats-Unis, le pipeline Colonial, pilier vital de l’infrastructure énergétique, fut en 2021 la cible d’une attaque : des cybercriminels exploitèrent une faille dans la sécurité informatique de Colonial Pipeline Company, au moyen d’un logiciel malveillant de type ransomware consistant à bloquer l’accès aux systèmes de l’entreprise. Face à cette menace, fut prise la décision difficile de fermer temporairement l’ensemble de son réseau de pipelines afin de prévenir une propagation ultérieure du malware et d’évaluer l’étendue des dégâts. Cette décision entraîna des répercussions    immédiates sur l’approvisionnement en carburant de la côte Est des États-Unis. Les consommateurs furent confrontés à des pénuries locales de carburant, des files d’attente interminables dans les stations-service et une flambée des prix de l’essence. Les gouvernements locaux furent contraints de prendre des mesures d’urgence, y compris le rationnement du carburant [4].

Ainsi, au sein d’une ère numérique en constante évolution, il devient impératif d’appréhender la nature protéiforme des menaces cybernétiques et d’élaborer des stratégies d’atténuation à la hauteur des défis. Pour y contribuer, nous proposons ici une photographie des diverses manifestations de la cybercriminalité, de leurs répercussions dévastatrices et des mécanismes de défense disponibles. Se former est essentiel pour esquisser les contours d’une réponse collective et éclairée, visant à protéger les personnes et les biens, préserver la continuité de l’action de l’Etat et des acteurs économiques, en un mot garantir la pérennité de sociétés toujours plus interconnectées.

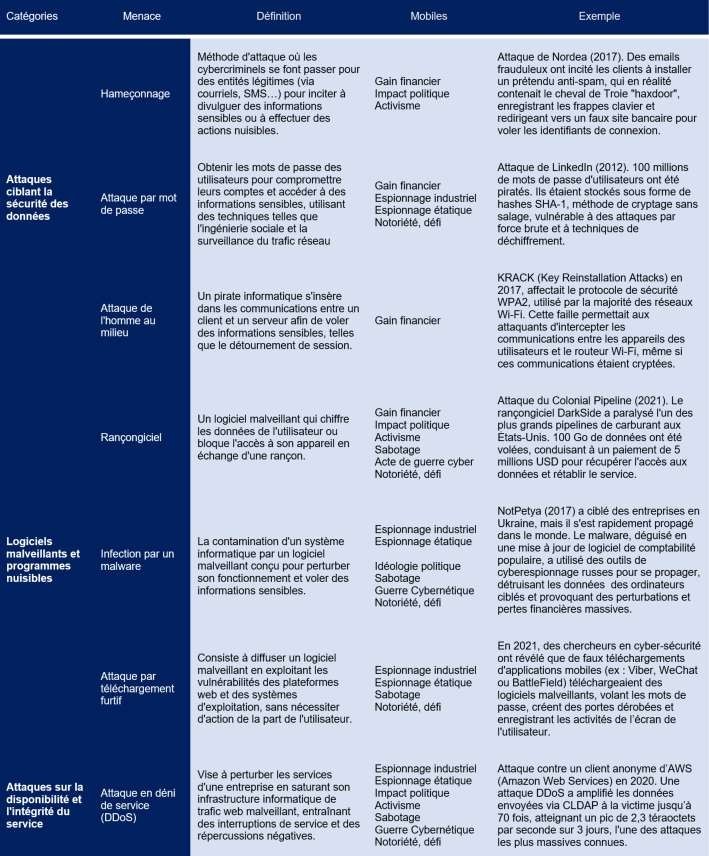
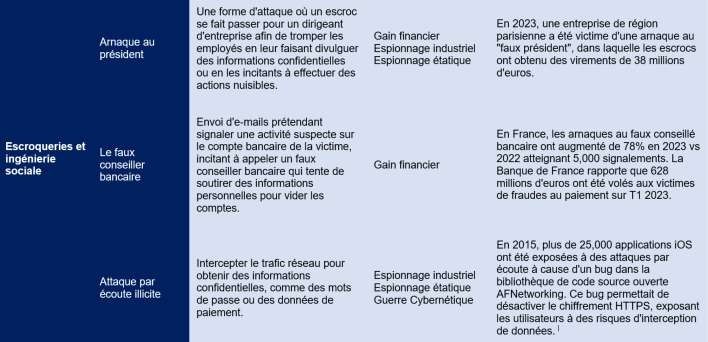
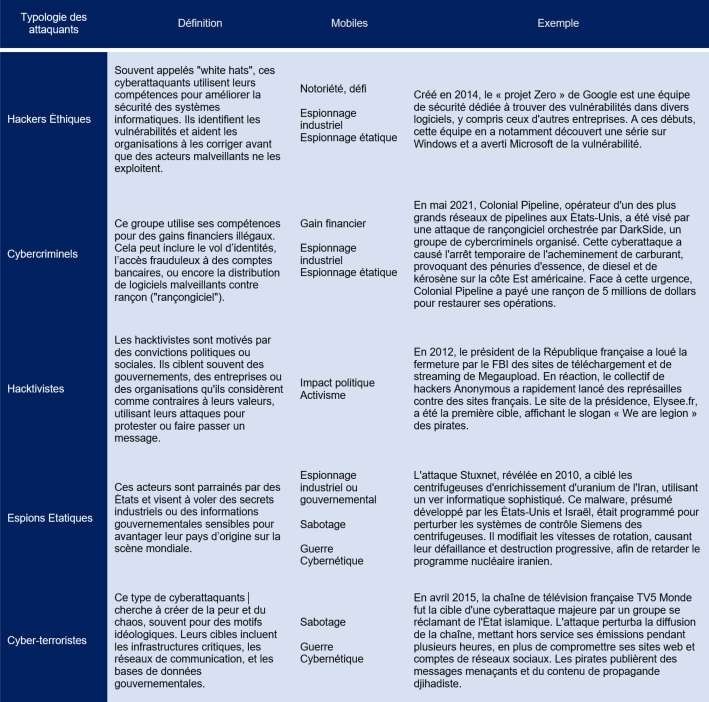
Dans cette optique, les deux tableaux ci-dessous se proposent d’examiner les diverses formes de cybercriminalité. Y sont listées menaces, typologie des attaquants et exemples historiques évocateurs.

1/ Les attaques

Pour les décideurs la première étape consiste à se familiariser avec les différents types d’attaques. C’est la raison pour laquelle nous avons conçu ce tableau de synthèse à partir de diverses sources. Le tableau offre une vue panoramique des 10 principales menaces de cybersécurité, regroupées en 4 catégories.

Pour chaque menace, nous indiquons la définition communément admise, les mobiles principaux des attaquants ainsi qu’un exemple, qui peut être approfondi à travers les liens vers les articles sources.
2/ Les attaquants

Les attaquants sont divers par leurs profils, leurs mobiles et leurs moyens. Nous offrons ici une typologie qui synthétise le point de vue des experts sur ce sujet. A noter, les frontières entre profils sont parfois floues, avec des acteurs ‘entre-deux’. Par ailleurs, certains acteurs agissent sous faux-drapeau, par exemple pour masquer des mobiles étatiques.

La professionnalisation des attaquants

La professionnalisation croissante des cyberattaquants se manifeste par l’adoption de structures organisationnelles similaires à celles des entreprises conventionnelles. Leurs structures se dotent ainsi de départements dédiés à la recherche et développement, aux ressources humaines et au juridique. Cette évolution témoigne de la hausse des profits, illustrée par l’augmentation du nombre et surtout du montant moyen des rançons que les organisations cibles sont prêtes à verser pour récupérer leurs données.

En 2023, selon le rapport de Sophos effectué sur 14 pays [5] , la proportion des rançons supérieures m 1 million de dollars atteint 40%, comparée m 11% l’année précédente.

S’agissant des secteurs et les pays les plus touchés, selon “l’Office of the Director of US National Intelligence”, la recherche de profit guide la stratégie des attaquants, qui privilégient des secteurs comme la défense, les administrations et la communication, ainsi que les régions Amérique du Nord (72% des attaques) et Europe (66%) [6].
Un stratagème puissant : les attaques « dormantes »

Une augmentation significative des cyberattaques d’origine étatique, notamment celles qualifiées de « dormantes », est observée au cours des cinq dernières années selon les données de l’Atlas 2022 de Thalès [7]. Avec ce procédé d’attaque, les cybercriminels implantent discrètement un logiciel malveillant dans le système d’information de l’entité ciblée, pour accéder aux données depuis l’extérieur sans être détectés. Ce stratagème est en particulier prisé pour la mise en place d’opérations d’espionnage à long terme, en visant des dommages élevés. Les attaques dormantes peuvent se dérouler sur des périodes prolongées allant de deux ans à plus d’une décennie. Elles sont favorisées par un contexte d’intégration croissante entre les États et certaines entreprises privées.

Les attaquants s’adaptent…

Parallèlement à leur professionnalisation, les attaquants évoluent constamment pour s’adapter aux parades et identifier de nouvelles opportunités. Parmi les facteurs clés de leur évolution : l’extension des commanditaires, les nouvelles possibilités technologiques, l’identification de nouveaux segments de victimes, les évolutions des politiques de sécurité et des comportements.

L’article de McKinsey & Company [8]  et le résumé entre autres de Simplilearn fournissent une synthèse intéressante des facteurs d’évolution du côté des attaquants :

Avancées technologiques : L’introduction de nouvelles technologies, matérielles ou logicielles, crée de nouvelles vulnérabilités, qui facilitent le contournement des défenses existantes, le temps que celles-ci mûrissent et s’adaptent. Par exemple, l’essor de l’internet des objets (IoT) a ouvert de nouvelles portes pour les attaques ciblant des appareils connectés mal sécurisés.

Adaptation aux mesures de sécurité : Face à des mesures de sécurité plus sophistiquées, les cyberattaquants innovent pour les contourner, notamment par l’exploitation de failles zero-day (encore non corrigées) et l’utilisation de techniques avancées de persistance et d’évasion.

Diversification des motivations : Si historiquement, beaucoup d’attaques étaient motivées par le gain financier direct, aujourd’hui les motivations incluent l’espionnage industriel, la guerre informatique entre États, le militantisme (hacktivisme) ou simplement la recherche de notoriété, comme l’illustre notre tableau plus haut.

Évolution de la législation et des politiques publiques : Les changements dans les réglementations poussent les cyberattaquants à modifier leurs approches. Par exemple, le renforcement des lois sur la protection des données personnelles (RGPD en Europe) entraîne la mise au point de méthodes plus sophistiquées de vol d’informations.

Armes cyber clés en mains : Le ‘dark web’ offre des outils et services de cyberattaque « clés en main », permettant à des individus sans compétences techniques avancées de lancer leurs attaques. Ce phénomène élargit le profil et le nombre des attaquants.

Conflits internationaux : De tactiques, les cyberattaques sont devenues également des outils de nature stratégique. Dans les rapports de force géopolitiques, les cybermenaces influencent, déstabilisent, recueillent des renseignements visant d’autres nations ou groupes politiques essentiels. Dans une guerre hybride, le champ cyber offre de nouvelles potentialités d’attaque, pour frapper les lignes arrières, décrédibiliser un adversaire, créer des dommages sans avoir à déclarer des hostilités ouvertes.

3/ Intelligence Artifficielle, quels impacts ?

L’intégration de l’intelligence artificielle dans le domaine de la cybersécurité implique autant les méthodes de défense que d’attaque. Pour les défenseurs, des outils émergent (détection améliorée des menaces, réponses automatiques, anticipation…) mais dans l’immédiat ce sont avant tout de nouveaux risques à prendre en compte (malware plus intelligents, automatisation des attaques, exploitation des biais de l’IA, baisse de l’amateurisme dans la syntaxe verbale…) [9] [10] [11]. Parmi les cas d’emploi malveillants de l’IA, sont évoqués par Cybermalveillance.gouv.fr, incubé par l’ANSSI, « des hypertrucages (deepfakes) audio, vidéo ou photo visant à détourner l’image de célébrités à des fins d’escroquerie, des personnalités politiques à des fins de manipulation de l’opinion, ou encore de cyberharcèlement à caractère pornographique… ».

4/ Les parades

Le spectre des parades est extrêmement large : composants, architectures physiques, couches bases logicielles, logiciels de surveillance, chiffrement… Impossible de les lister ici. L’Europe à elle seule compte environ 60 000 entreprises et 660 centres d’expertise en cybersécurité.

Cependant pour les décideurs généralistes, non experts en SI, nous proposons ici une vue générale de 4 grands types de mesures défensives employées au sein des grandes organisations, publiques ou privées.

Diagnostic de l’état de santé numérique

Le point clé consiste ici dans l’identification des vulnérabilités. Les audits réguliers, les ‘pain tests’, ‘hackathons’ et les simulations ‘war-game’ font partie de la panoplie des outils.

Sensibilisation des collaborateurs

Les mesures consistent en formations, diffusions de bonnes pratiques [12], dispositifs pour recueillir les signes d’alertes et la prise en compte en amont de la cybersécurité dans les phases de conception des projets de l’organisation. Les moyens abondent pour stimuler une ‘hygiène de vie cyber’ : jeux, tests en conditions réelles, voire sanctions amicales pour les négligents – par exemple les fameux écrans “retournés”, ou les “je paye les croissants demain à tout le monde”, tapés sur l’ordinateur resté malencontreusement ouvert…

Veille cyber

La veille porte sur les flux numériques internes, et se nourrit par des sources spécialisées telles que les organismes gouvernementaux, certains fournisseurs et des experts spécialisées en cybersécurité, mais aussi sur la surveillance des réseaux sociaux et blogs pour repérer des menaces émergentes pour l’acteur concerné. Les RSSI (Responsables de la sécurité des systèmes d’information) jouent un rôle croissant dans les organisations ; des RSSI mutualisés apparaissent pour les PME / TPE.

Élaboration d’un PRA / PCA

Le PRA (Plan de reprise d’activité) et le PCA (Plan de continuité d’activité) permettent d’assurer une gestion efficace des cyberattaques en période de crise effective. Ces plans doivent inclure des mesures claires sur la manière d’agir en cas d’incident, telles que la désignation des responsables, la sensibilisation de l’équipe aux cybermenaces et la définition d’un protocole de communication pour informer les parties prenantes en cas de violation de données. Il est également crucial de tester régulièrement les systèmes et de souscrire à une cyber-assurance pour couvrir les éventuelles pertes financières causées par une attaque.

A ces mesures, viennent s’ajouter à l’étage supérieur des réponses de politique publique. Parmi les outils réglementaires mis en avant par les régulateurs, il n’est pas inutile de connaître l’existence des cinq suivants :

Qualification SecNumCloud

Établie par l’ANSSI (France), cette norme est destinée à assurer la sécurité des services de cloud computing (SaaS, IaaS, PaaS). Cette norme garantit que les fournisseurs de services cloud respectent des exigences strictes en matière de protection des données, de processus de recrutement, de résilience et de disponibilité des services, afin de protéger les infrastructures critiques et les données sensibles hébergées [13].

Loi SREN

La loi Française SREN (Sécurisation et Régulation de l’Espace Numérique), votée en première lecture (Assemblée Nationale et Sénat) en octobre 2023, vise à encadrer plus strictement l’espace numérique en France, notamment pour la protection des mineurs en ligne et la lutte contre les contenus illicites sur les  réseaux  sociaux.  Elle introduit des obligations de modération pour les plateformes, des sanctions pour la diffusion de deepfakes sans consentement, et renforce le contrôle sur l’accès aux sites pornographiques par la vérification obligatoire de l’âge des utilisateurs. La loi prévoit des peines de bannissement des réseaux sociaux pour les cyberharceleurs et augmente les amendes pour les infractions numériques graves [14].

Certification EUCS (European Union Cloud Services)

L’EUCS est un projet de certification de l’Union européenne visant à harmoniser les normes de sécurité pour les services cloud à travers les États membres. Cette initiative vise à renforcer la confiance dans les services cloud en établissant des critères clairs de sécurité et de protection des données, facilitant ainsi leur adoption sécurisée par les entreprises et les organismes publics européens [15].

Règlement DORA (Digital Operational Resilience Act)

DORA est un règlement proposé par l’Union européenne pour renforcer la résilience opérationnelle numérique des entités du secteur financier. Ce cadre réglementaire oblige les entreprises à établir des mesures robustes pour prévenir, atténuer et gérer les risques liés aux TIC (Technologies de l’information et de la communication), incluant des exigences strictes sur la gestion des incidents cybernétiques et la surveillance continue des menaces. À partir de janvier 2025, cette réglementation s’appliquera aux 27 États membres de l’Union européenne [16].

Directive NIS 2 (Network and Information Security, version 2)

Succédant à la directive NIS, NIS 2 est une mise à jour significative qui élargit les exigences de sécurité et de notification des incidents pour les opérateurs essentiels (anciennement OIV et OSE en France) et les fournisseurs de services numériques. Elle vise à améliorer la coopération entre les États membres sur la cybersécurité, renforcer la sécurité des réseaux et des systèmes d’information. NIS 2 devrait entrer en application dans le droit national à partir d’octobre 2024 [17].

Par ailleurs, impulsé par les politiques publiques, l’écosystème de la cybersécurité en France connaît un développement notable, exacerbé par la pandémie de COVID-19 et l’augmentation notoire de données sensibles stockées sur le cloud. Ainsi, l’ANSSI a rapporté une escalade de 255% des incidents de sécurité en 2020 [18] , et cette tendance n’a pas fléchi les années suivantes. Ce focus permet de mettre en lumière les différentes strates d’évolution au sein de ce secteur crucial en France :

Plan d’investissement stratégique : l’État français a mis sur la table en 2021 1 milliard d’euros [19] pour soutenir l’innovation technologique, sécuriser les infrastructures critiques et stimuler l’économie numérique sécurisée.

Éducation : Création de programmes spécialisés dans des institutions de formation (ex : nouveaux programmes à l’École Polytechnique [20] ou création du Master cyberdéfense à l’École Hexagone [21]). Ces initiatives  répondent  à  une  pénurie  de compétences, avec un secteur qui manque déjà au niveau mondial 4 millions de professionnels qualifiés selon l’étude “Cybersecurity Workforce Study”, réalisée par l’ISC2 fin 2023 [22].

Financements privés : L’évaluation menée par Wavestone en 2023 révèle un fort dynamisme du secteur [23], avec une augmentation des levées de fonds de +35% en France(55), dans un contexte de financement pourtant difficile pour l’innovation. La multiplication des salons de cybersécurité comme InCyber (FIC), les assises de la cybersécurité, la European Cyber Week, le Paris Cyber Show… n’en sont que le reflet.

Pôles d’excellence : Le Campus Cyber, inauguré en 2021 à la Défense, est devenu un pôle collaboratif réunissant plus de 160 entités [24], combinant les efforts de l’industrie, de l’académie et du secteur public. Aussi, pour maximiser leurs synergies, les industriels se structurent en groupements et associations professionnelles (ex : Hexatrust , l’Open Internet Project ou le GINUM).

Coopération internationale : La France a intensifié ses efforts et participe à des initiatives européennes et mondiales pour renforcer les capacités de réponse [25], permettant d’élaborer des normes et pratiques communes.

5/ Centralisation vs décentralisation des réponses :

Le choix entre centralisation et décentralisation des réponses aux menaces cybernétiques, tant au niveau des organisations que des politiques publiques, ne se limite pas à une opposition binaire, mais plutôt à une décision stratégique qui dépend de plusieurs facteurs : la taille et la structure de l’organisation, la nature des informations manipulées, la réglementation en vigueur et le budget alloué à la cybersécurité. Par exemple, une grande entreprise multinationale pourrait bénéficier d’une approche hybride, avec un SOC central (Centre Opérationnel de Sécurité), des politiques de sécurité [26] adaptées localement dans ses différentes filiales et l’intervention de hackers éthiques [27], tout en se conformant aux réglementations en vigueur et aux conseils d’une structure centralisée telle que l’ANSSI.

6/ Enjeux de guerre économique

D’après Charlotte Pillard Pouget, de l’Ecole de Guerre économique (EGE), la rivalité entre les États-Unis et la Chine dans le domaine de la technologie, notamment en ce qui concerne le déploiement de la 5G, a évolué en une forme de guerre technologique et économique. Par exemple, en 2018-2019 par crainte d’espionnage et de cyberattaques potentielles de la part de la Chine, l’administration Trump a interdit le marché de la 5G au géant chinois de l’électronique, Huawei, étendant ainsi le conflit au-delà du domaine commercial pour protéger les données sensibles américaines [28].

Cette rivalité met en lumière la question cruciale de la dépendance technologique dans un monde marqué par des tensions géopolitiques croissantes. Le numérique, autrefois perçu comme une innovation stimulant le consumérisme et ouvrant de nouvelles perspectives de marché, est désormais considéré comme un élément vital pour assurer le développement d’un pays de manière autonome, sans dépendre de processus de soumission à des acteurs étrangers. Ainsi, concept datant pourtant du début des années 2000, la “souveraineté numérique” refait surface.

En effet, la législation américaine avec le trio Patriot Act, FISA section 702, Cloud Act, présente des implications significatives pour la protection des données [29] pour les entreprises européennes ayant des activités, des données aux États-Unis ou utilisant des services américains. Cela concerne donc “presque” toutes les organisations publiques et privées européennes.

Patriot Act (2001)

Permet au FBI d’accéder sans mandat judiciaire aux données détenues par ces entreprises ou leurs prestataires, même si leur siège social est situé en Europe.

FISA (Foreign Intelligence Surveillance Act) section 702 (2008)

Autorise la collecte de renseignements sur les communications électroniques de personnes étrangères situées à l’extérieur des États-Unis, dans le but de recueillir des renseignements en matière de sécurité nationale. Cette disposition a été promulguée et prolongée en avril 2024 pour permettre aux agences de renseignement, (NSA, CIA, FBI entre autres), de collecter des données sans avoir besoin d’un mandat spécifique pour chaque cible.

Cloud Act (2018)

Modernise les lois sur la surveillance et le stockage des données à l’ère du cloud computing. Il autorise les agences gouvernementales américaines à accéder aux données stockées sur des serveurs cloud partout dans le monde.

Cette confrontation entre ces dispositions légales américaines et les réglementations européenne et nationales, (ex : RGPD), soulève des défis pour les entreprises opérant en Europe. Elles doivent non seulement naviguer entre le risque d’utilisation effective et non visible de ces textes, mais aussi être en conformité vis-à-vis des normes européennes en matière de protection des données. Cela nécessite souvent des adaptations et une nouvelle forme de complexité : évaluation des zones de conflits entre les législations, choix entre logiciels souverains et non-souverains (en fonction de la criticité des données), échanges de conformité versus enjeux de productivité entre DSI (Directeur des Systèmes d’Information), RSSI (Responsable de la Sécurité des Systèmes d’Information), DPO (Data Protection Officer), départements juridiques, directions générales, et directions métiers.

La souveraineté numérique émerge comme une réponse stratégique face aux menaces posées par ces législations. Les États européens cherchent à garantir un contrôle accru sur leurs données sensibles et à réduire leur dépendance vis-à-vis des fournisseurs de services numériques basés aux États-Unis. Les français sont d’ailleurs à 86% pour des mesures d’achat de souveraineté numérique, d’après l’étude WIMI-IPSOS (2021) [30]. Cela implique de promouvoir le développement de solutions technologiques et de services numériques français et européens avec une coloration forte en cybersécurité (ex : SecNumCloud, EUCS..). Cela permettrait aux organisations européennes de mieux se protéger des fuites de données, tout en préservant leur autonomie et leur compétitivité sur la scène mondiale. De plus, en favorisant la coopération entre les acteurs publics et privés au niveau national et européen, les démarches de souveraineté numérique permettent de partager les informations en circuit court, et ainsi avoir une meilleure efficacité dans les réponses aux menaces cyber.

Conclusion

Avec près de 450 millions de tentatives de cyberattaques tentés sur l’infrastructure des Jeux Olympiques (JO) 2020 à Tokyo, les JO sont devenus une cible privilégiée par les cybercriminels (x 2.5 par rapport à l’édition de 2012 à Londres).

Dans le contexte géopolitique et technologique actuel (guerre en Ukraine, arrivée de l’IA, informatisation croissante des systèmes…) les JO 2024 à Paris constituent donc un événement d’envergure susceptible d’attirer encore plus d’attaques ; environ “huit à dix fois plus” d’après le directeur de la technologie de Paris 2024, Bruno Marie-Rose. De surcroît, l’inquiétude est d’autant plus forte que les autorités craignent un passage cyberattaque “avec des dégâts matériels à une cyberattaque qui entraînerait des morts ou des blessés” selon Johanna Brousse, cheffe  de  la  section spécialisée dans la lutte contre la cybercriminalité au parquet de Paris.

Les autorités françaises, l’ANSSI au premier rang, sont sur le qui-vive pour protéger les systèmes informatiques essentiels qui gèrent les transports, l’énergie, la sécurité, et les communications, cruciaux pour le déroulement de l’événement [31]. 350 entités sont pilotés par l’ANSSI, dont 80 critiques [32]. La sécurisation des données personnelles des milliers de visiteurs est également capitale pour prévenir les risques de fraude et d’usurpation d’identité dans le cas de tentatives d’attaques terroristes. Par ailleurs, les plateformes de diffusion des jeux sont des cibles potentielles pour des attaques par dénis de service (DdoS, voir définition plus haut), qui pourraient perturber la transmission des compétitions (ex : le chrono qui s’arrête en finale du 100m, une piscine olympique plongée dans le noir, des accès aux enceintes perturbés…) et donc la réputation de la France à l’international.

“On s’attend à ce que ce soit considérable”, déclarait à l’AFP le général Christophe HUSSON, à la tête du ComCyber-MI (Gendarmerie, poussant par exemple l’ANSSI à lancer un kit d’exercice prêt à l’emploi pour les entreprises, pour se préparer à une crise cyber [33].

Nous espérons que cet article, qui a eu comme objectif de synthétiser les menaces, les parades et les enjeux de cybersécurité actuels, aura éclairé et contribuera à passer le cap pour préparer le changement d’échelle du champ de bataille qui s’ouvre devant nous.


Sources

[1] ANSSI : « Panorama de la cyber menace 2023-2024 », février 2024


[2] “Cyberattaques: L’Anssi doit traiter les menaces de masse, selon son patron V. Strubel, avril 2023


[3] Incyber, janvier 2024


[4] Figaro, mais 2021


[5] SCMAFAZINE, août 2023


[6] Office of the director of us national intelligence, octobre 2023


[7] Thales, 2022


[8] Mckinsey & Company, mars 2022


[9] Pluralsight, novembre 2023


[10] Cloud security alliance, mars 2024


[11] World economic forum, juin 2023


[12] Kit de sensibilisation aux risques numériques, 2019


[13] ANSSI, septembre 2023


[14] L’Express, octobre 2023


[15] It for business, avril 2024


[16] Incyber, août 2023


[17] ANSSI, juin 2023


[18] CERT-FR, octobre 2021


[19] Economie.gouv, février 2022


[20] Ecole Polytechnique, janvier 2024


[21] Le Monde Informatique, janvier 2022


[22] Le monde informatique, novembre 2023


[23] Le Monde Informatique, juin 2023


[24] Maddyness, février 2022


[25] France Diplomatie, janvier 2022


[26] Insight, novembre 2022


[27] France Info, janvier 2022


[28] Ecole de la guerre Économique, mars 2023


[29] Cyber Management School, avril 2024


[30] WIMI, décembre 2021


[31] Le Figaro, mars 2024


[32] Strategies, janvier 2024


[33] Le Monde Informatique, décembre 20
Une brève histoire de la cybersécurité

By Numérique

Une brève histoire de la cybersécurité

L’histoire de la cybersécurité est en constante évolution, intimement liée à l’essor des technologies de l’information et de la communication. Des premiers virus informatiques des années 1970 aux cyberattaques sophistiquées d’aujourd’hui, la cybersécurité s’est imposée comme un enjeu majeur pour les individus, les entreprises et les gouvernements.


1/ Les origines (1960-1970)

Dès les années 1960, des réflexions sur la sécurité des systèmes informatiques ont commencé à émerger.

En 1969, le projet ARPANET, précurseur d’internet, a vu le jour. Il a permis aux chercheurs et aux scientifiques de différentes universités et institutions de communiquer et de partager des informations. Cependant, il a également ouvert la voie à de nouvelles menaces.

En 1971, Bob Thomas a développé Creeper, un programme inoffensif conçu pour se propager d’un ordinateur à l’autre sur ARPANET. Ce programme a démontré la possibilité pour un code de se propager sur un réseau, jetant les bases des virus informatiques ultérieurs.

En 1974, le premier virus malveillant, « Elk Cloner », a été créé par un étudiant pour infecter les systèmes Apple II.

2/ L’essor de la menace (1980-1990)

Les années 1980 et 1990 ont connu une explosion de la cybercriminalité.

En 1983, en réponse à l’épidémie du virus Elk Cloner, John McAfee développe VirusScan, le premier antivirus commercial.

En 1988, un événement majeur attire l’attention du monde entier sur la gravité de la cybercriminalité : le virus Morris, créé par inadvertance par un étudiant de Cornell University.

Ce virus infecte plus de 6 000 ordinateurs connectés à internet.

Les années 1990 voient l’émergence de groupes de hackers célèbres, comme le Chaos Computer Club et Legion of Doom.

Cet essor de la cybercriminalité dans les années 1980 et 1990 a eu plusieurs conséquences importantes :

  • Prise de conscience accrue par les entreprises et les gouvernements.
  • Investissement dans la sécurité pour contrer les menaces croissantes.
  • Une collaboration internationale pour lutter contre la cybercriminalité devient évidente.

3/ Mise en place d’une réglementation (années 2000)

Les années 2000 ont vu l’émergence de la cybercriminalité organisée. Des groupes structurés, comme le Russian Business Network,  ont  exploité  des  vulnérabilités logicielles pour voler des données sensibles et extorquer des fonds aux entreprises.

Des attaques ciblées ont commencé à viser des infrastructures critiques, telles que les centrales électriques et les réseaux de transport.

En réponse aux menaces croissantes, la décennie 2000 a connu un effort accru de normalisation et de réglementation en matière de cybersécurité.

La loi Gramm-Leach-Bliley (GLBA) aux États-Unis en 1999 ont imposé des obligations aux entreprises de protéger les données financières des clients.

Cette période a également été marquée par l’essor de la cybersécurité en tant que profession à part entière. La demande croissante en experts qualifiés a conduit à la création de formations spécialisées et de certifications professionnelles en cybersécurité.

4/ Défis contemporains (années 2010 à nos jours)

Le paysage de la cybersécurité n’a cessé d’évoluer au cours des années 2010 et continue de se complexifier aujourd’hui. L’essor de nouvelles technologies et tendances a créé de nouveaux défis et exigences en matière de sécurité.

92% des Français accèdent à Internet tous les jours

5/ Quelques exemples marquants de cyberattaques

Attaque de TV5Monde en 2015

Le 8 avril 2015, TV5Monde a été la cible d’une cyberattaque de grande envergure qui a perturbé la diffusion des programmes pendant plusieurs heures et a également touché ses sites web et ses réseaux sociaux.

Nombre de personnes touchées : 1 milliard. [1] 

Les auteurs de l’attaque se sont identifiés comme étant le « Cybercalifat », un groupe de pirates informatiques affiliés à l’organisation terroriste État islamique.

Attaque de Yahoo

En décembre 2016, Yahoo a révélé qu’une cyberattaque avait eu lieu en 2013.

Elle a affecté l’ensemble des 3 milliards de comptes d’utilisateurs, sans que l’entreprise ne s’en aperçoive.

Les pirates informatiques, soupçonnés d’être liés à un groupe russe, ont réussi à mettre la main sur une quantité effarante de données personnelles. Noms, adresses email, numéros de téléphone,

L’entreprise a été condamnée à payer 35 millions de dollars et a été contrainte d’engager des sommes colossales pour renforcer ses systèmes de sécurité.

Attaque de WannaCry en 2017

L’attaque de WannaCry a été une cyberattaque mondiale de grande envergure repérée pour la première fois en mai 2017.

Le ransomware WannaCry a infecté plus de 230 000 ordinateurs dans 150 pays.

De nombreuses entreprises ont été contraintes de suspendre leurs activités pendant plusieurs jours, ce qui a entraîné des pertes financières importantes. Des hôpitaux ont également été touchés, ce qui a mis en danger la vie de patients.

Cette attaque aurait fait perdre plus de 4 milliards de dollars à travers le monde.

Attaque de l’hôpital de Dax en 2022

Le 8 février 2022, l’hôpital de Dax a été victime d’une cyberattaque. Il est probable que les pirates informatiques aient utilisé un ransomware pour infecter les systèmes de l’hôpital, qui crypte les fichiers des utilisateurs et exige une rançon pour les déchiffrer. L’hôpital a été contraint d’annuler des opérations chirurgicales et des consultations.

Attaque du Centre Hospitalier Sud Francilien en 2022

Le groupe Lockbit 3.0 a piraté les systèmes informatiques de l’hôpital, chiffrant ses données et exigeant une rançon de plusieurs millions de dollars.

Face au refus de payer, ils ont publié en septembre 2022 sur internet 11 Go de données sensibles dérobées : des numéros de sécurité sociale et des informations médicales de patients.

L’activité de l’hôpital a été fortement perturbée pendant plusieurs semaines. Les systèmes informatiques étant hors d’usage, l’ensemble du personnel a dû se rabattre sur l’utilisation du papier et des crayons pour enregistrer les informations des patients. Une situation qui a considérablement ralenti les opérations hospitalières.

À la suite de cette attaque, le CHSF a renforcé sa sécurité informatique pour éviter de nouveaux incidents. Cet événement met en lumière la vulnérabilité des établissements de santé face aux cybercriminels et la nécessité pour eux d’avoir des plans de réponse solides en cas d’attaque.

Attaque de France Travail en 2024

France Travail (anciennement Pôle Emploi) a été victime d’une cyberattaque massive entre le 6 février et le 5 mars 2024.

Cette attaque a entraîné le vol des données personnelles 43 millions de comptes.

Les données compromises incluent des noms, adresses, numéros de sécurité sociale, dates de naissance, et des informations sur les situations professionnelles.

Cette cyberattaque est l’une des plus importantes jamais subie par une administration française.


Sources

[1] Estimation de TV5 Monde

Conférence à la CCI Limoges Haute-Vienne

By Dernièrement

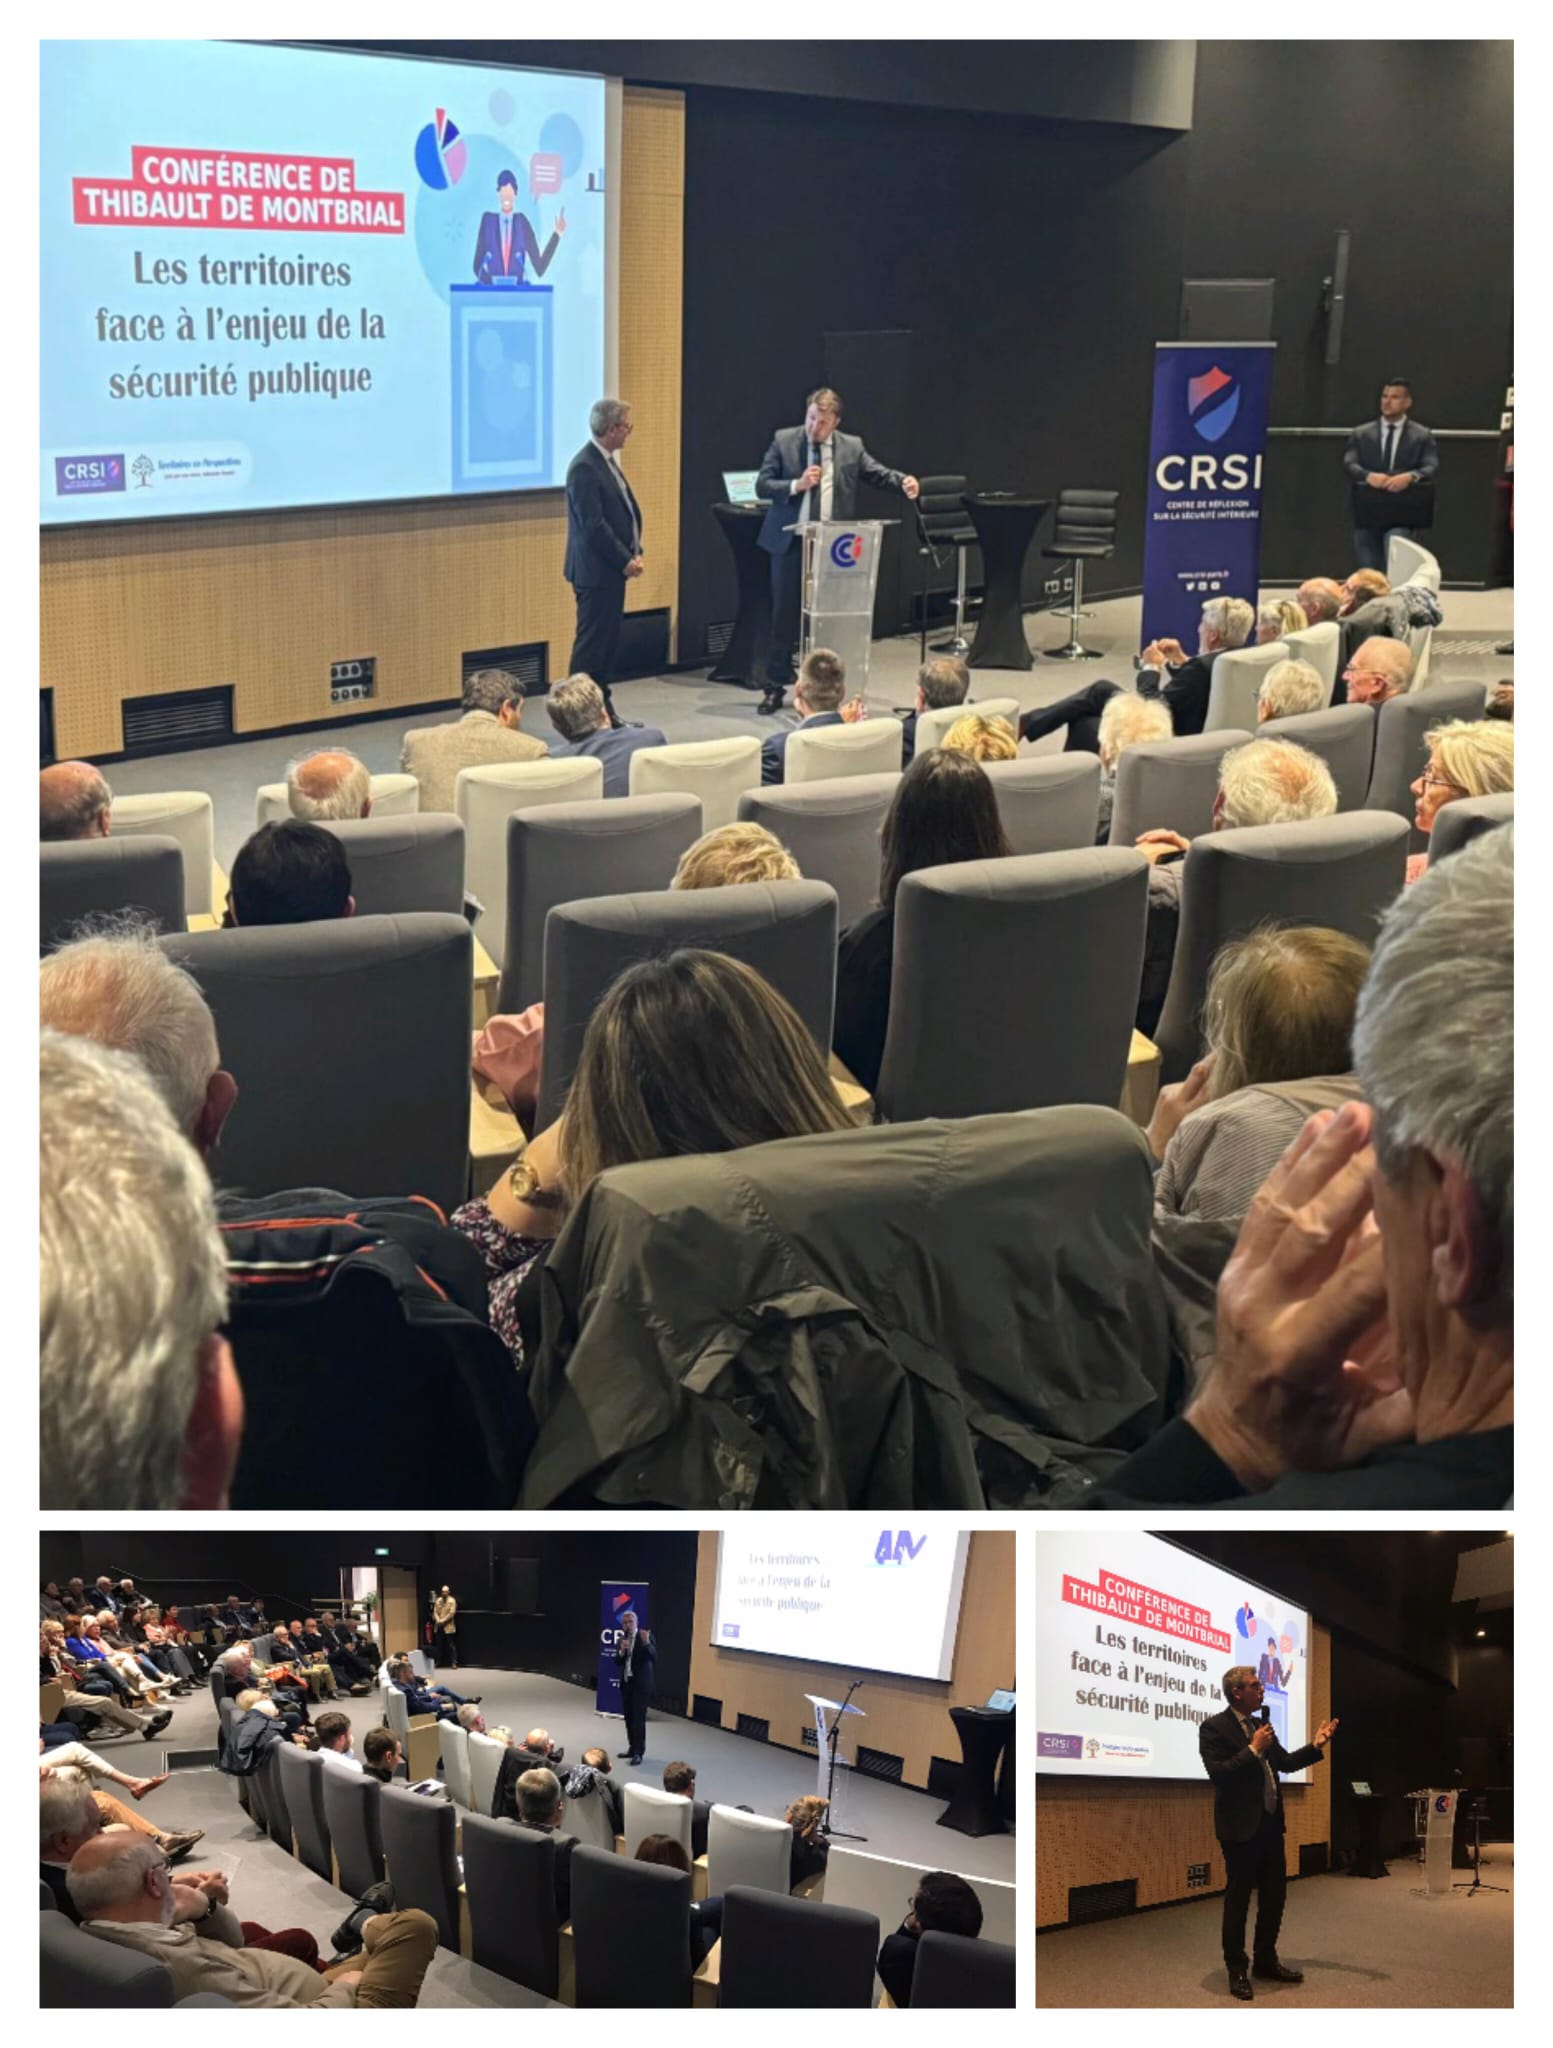
Thibault de Montbrial donnait une conférence :
« Les territoires face à l’enjeu de la sécurité publique ».

Le président de la CCI de Limoges et le président de l’agglomération de Limoges ont ouvert la conférence qui a réuni une cinquantaine de personnes (principalement des décideurs économiques).

Télécommunications : Un enjeu clé de la cybersécurité

By Numérique

Télécommunications : Un enjeu clé de la cybersécurité

Par Bruno Mahieux


Sécurité et souveraineté

Les technologies du numérique ont accéléré la transformation de nos entreprises, mais également de notre société, au travers de trois phénomènes majeurs :

  • La généralisation des solutions multi Cloud, qui ont pour effet d’opérer un grand nombre de services numériques sur des infrastructures partagées (dites de Cloud Publics, par opposition au solution de Cloud Privatif, dans lesquelles les infrastructures reste la propriété du client, les données étant hébergées dans des centre de données qui lui sont propres). Cela est vrai pour des solutions grand public ( streaming avec Netflix, Apple TV…) mais également pour les entreprises (Microsoft Azure, Amazon, Google, Salesforces).
  • Le développement du télétravail avec un grand nombre de salariés qui travaillent à distance, plusieurs jours par semaine, en se connectant au système de l’entreprise via internet. Celui-ci a joué un rôle majeur pendant la crise du COVID, permettant à la plupart de nos entreprises de continuer à fonctionner en période de confinement, sans impact majeur sur la qualité du service rendue aux clients.
  • L’émergence de l’internet, des objets avec de plus en plus d’applications dans le monde industriel, (l’exemple le plus connu étant celui du compteur Linky d’EDF, mais des solutions semblables existent pour la relève des compteurs d’eau et de gaz, et plus généralement dans le monde industriel grâce au déploiement des réseaux 5G), mais également dans le monde de la santé (le patient connecté) ou encore celui des collectivités locales (les smarts cities).

Ces grandes transformations technologiques mais aussi sociétales ont toutes pour caractéristique commune d’utiliser les infrastructures de télécommunications. Elles sont le catalyseur du progrès économique et social des 30 dernières années et un enjeu de sécurité nationale.

En effet, sans des infrastructures réseaux sécurisées et résilientes, c’est l’activité économique toute entière de la nation qui risquerait de s’arrêter. Il est donc essentiel d’en conserver la maîtrise et d’en garantir la résilience et enfin, d’en assurer la sécurité.

Notre État doit donc répondre à de multiples défis :

  • Maîtriser le développement de nos réseaux de télécommunications, pour faire face à une demande accrue de connectivité de la part des citoyens pour leurs activités quotidiennes, qu’elles soient professionnelles ou personnelles,
  • Renforcer la résilience de nos infrastructures de télécommunications,
  • Sécuriser la chaîne d’approvisionnement des fournisseurs de réseaux,
  • Développer un écosystème de cybersécurité afin de préparer le pays à répondre aux

Maîtriser le développement de nos réseaux de télécommunications

Les opérateurs de télécommunications doivent investir en permanence dans des réseaux de nouvelle génération (fibre, 4G, 5G…), avec des débits en constante augmentation et des prix à l’usager toujours plus bas, pendant que les GAFAMS récoltent les fruits de ces investissements en monétisant leurs services de contenus.

Or, les infrastructures de télécommunications coûtent cher : un opérateur doit faire face à des investissements toujours plus lourds pour suivre les évolutions technologiques, avec des retours sur investissement plus lointains. La fuite en avant consistant à favoriser la concurrence et la multiplication des opérateurs télécom dans une logique de prix bas pour le seul bénéfice du consommateur est un non-sens sur le plan stratégique, car elle affaiblit nos opérateurs sur le plan économique et met en péril à terme leur capacité à déployer les réseaux du futur, et par conséquent, notre souveraineté.

Pour éviter l’obsolescence de nos infrastructures de télécommunications, un assouplissement de la réglementation européenne est nécessaire pour autoriser une consolidation du marché, vecteur d’économies d’échelle pour les opérateurs.

Renforcer la résilience de nos infrastructures réseaux

Un seul chiffre résume la fragilité et la criticité des infrastructures de télécommunications :

99% du trafic internet intercontinental passe par des câbles sous-marins.

La destruction récente du gazoduc Nordstream 2 nous rappelle combien le risque de sabotage est réel, plaçant les infrastructures de télécommunications au cœur des enjeux de cybersécurité et de souveraineté de la nation.

Pour éviter toute perte de continuité de service, et même si une certaine redondance mise en œuvre permet d’assurer la résilience des réseaux les plus critiques, la gestion de risque doit nous inciter à renforcer la sécurité de bout en bout et la surveillance de ces infrastructures, à maintenir notre capacité à déployer les câbles sous-marins (Orange Marine est l’un des derniers acteurs européen sur le marché), et à proposer des routes alternatives comme les communications satellites.

Sécuriser la chaîne d’approvisionnement

La résilience de nos infrastructures commence par notre capacité à nous procurer les technologies en toute indépendance. Or, sécuriser la chaîne d’approvisionnement des différents composants de nos réseaux telecom est devenu un défi majeur pour la France et l’Europe. La dépendance vis-à-vis des fournisseurs américains et chinois, est particulièrement notable dans le domaine des équipements télécoms, (il ne reste que deux équipementiers en Europe, Nokia et Ericsson, aucun acteur français depuis la vente d’Alcatel en 2016) et il est indispensable d’assurer l’existence d’acteurs européens.

La sécurisation de la chaîne d’approvisionnement est encore plus critique dans le domaine de la cybersécurité, qui nécessite de nombreux outils, compte tenu de la multiplicité des cybermenaces pesant sur les services numériques, mais également en raison d’une pression réglementaire accrue de la part des institutions européennes. Il en résulte un marché de la cybersécurité très fragmenté, avec une prédominance des acteurs américains (Cisco, McAfee, Fortinet, Symantec, Palo Alto Networks).

La résilience de nos réseaux télécoms passe par le déploiement de ces solutions techniques, mais aussi par la capacité des entreprises à se les approprier. Pour y parvenir, une sensibilisation à grande échelle des chefs d’entreprises et des salariés est indispensable. Si la plupart des grands groupes sont déjà préparés face aux menaces cyber, les TPE et PME le sont beaucoup moins et sont de fait beaucoup plus vulnérables. Or, selon une étude de l’opérateur britannique Vodafone, 50% des attaques cyber concernent les TPE et PME. Des campagnes de formation et de sensibilisation doivent être menées auprès de leurs dirigeants pour prioriser leurs investissements dans le domaine de la cybersécurité.

Développer un écosystème de la cybersécurité français

Les institutions européennes sont devenus le leader mondial en matière de normalisation et réglementations, qui se traduisent pour nos entreprises par un poids toujours plus grand en termes de coûts pour parvenir à respecter les contraintes réglementaires, pendant que les Etats-Unis restent le berceau de l’innovation technologique et de la création d’entreprises dans le domaine du numérique.

La réglementation est nécessaire, en particulier pour harmoniser les choix technologiques, mais elle ne doit pas être un frein au développement économique de nos entreprises. Une politique publique ciblée doit permettre l’émergence d’acteurs français innovants et compétitifs en termes de prix pour éviter toute dépendance vis-à-vis des fournisseurs de solution de cybersécurité. L’État français a un rôle à jouer, en accompagnant le développement des entreprises, en baissant les charges salariales, en appliquant un plan de cybersécurité aux entreprises publiques et collectivités locales et en développant la formation avec un tissu d’écoles spécialisées dans la cybersécurité.

Malgré la prédominance des GAFAM américains, il n’est pas trop tard pour prendre les mesures nécessaires à l’émergence d’acteurs français innovants dans le domaine de la cybersécurité. Le monde du numérique est en mouvement permanent. Qui connaissait l’IA générative il y 4 ans ? Le rapport Villani sur l’IA n’en parlait même pas !

Conférence scientifique internationale sur les islamismes en Europe

By Dernièrement

« Les islamismes en Europe »

Florence Bergeaud-Blacker, Docteur en anthropologie, chercheuse au CNRS et membre du comité stratégique du CRSI, organisait un colloque international le mercredi 15 mai au siège de la Région Île-de-France.

Des scientifiques de différents pays européens intervenaient dans le cadre de cette journée pendant laquelle quatre sessions se sont tenues :

  • Particularités des islamismes européens
  • Les islamismes dans les différents pays européens
  • Les islamismes et leurs alliances
  • Islamismes, prévention et réponses

Liste des intervenants :

Dr Sergio Altuna Galan, Dr Sameh Egyptson, Dr Eliane Ettmüller, Dr Andreas Jacobs, Sir John Jenkins, Dr Magnus Norell, Dr Damon Lee Perry, Dr Susanne Schröter, Dr Heini i Skorini, Dr Lorenzo Vidino, Dr Tommaso Virgili.


Explosion des violences en Nouvelle-Calédonie

By Sécurité/Justice

– Par Olivier DEBENEY, chef de cabinet

Explosion des violences en Nouvelle-Calédonie

D’importantes violences urbaines se déroulent depuis lundi en Nouvelle-Calédonie, suite à la mobilisation des indépendantistes alors qu’un projet de loi constitutionnelle pour la modification du corps électoral est à l’étude depuis quelques jours.


Point de situation 

Avant lundi 13 mai 

Le projet de loi constitutionnelle pour l’ouverture du corps électoral de Nouvelle-Calédonie a entraîné la mobilisation des mouvements indépendantistes de cette collectivité d’outre-mer depuis plusieurs semaines. Des interpellations ont eu lieu la semaine dernière et les tensions se sont intensifiées jusqu’à l’examen du texte ce lundi à l’Assemblée. Les personnes interpellées ont été placées en garde à vue pour « participation armée à un attroupement, entrave à la circulation, complicité d’entrave à la circulation et dégradation » a précisé le parquet de Nouméa. Les personnes mises en cause « revendiquent avoir commis les faits à l’appel de la CCAT » (Cellule de coordination des actions de terrain), toujours selon le parquet de Nouméa.

La CCAT est la structure mise en place par l’Union calédonienne (UC), elle rassemble plusieurs partis et mouvements indépendantistes et organise la mobilisation toujours en cours.

Depuis lundi 13 mai

Depuis l’entrée en examen du texte de loi à l’Assemblée nationale hier, les tensions ont éclaté, donnant lieu à des affrontements et à violences importantes qui se sont poursuivies dans la nuit provoquant un bilan déjà lourd :

  • 54 policiers et gendarmes blessés
    en 48 heures;
  • Des tirs tendus avec des armes de gros calibre, des carabines de grande chasse, sur les gendarmes;
  • 82 personnes interpellées;
  • Près de 1500 appels
    aux sapeurs-pompiers;
  • Des centaines de voitures brûlées;
  • Plus d’une cinquantaine de commerces et entreprises incendiés;
  • Des particuliers ont été contraints de quitter leur domicile avant qu’il ne soit incendié;
  • Le père de Sonia Backès (79 ans), présidente de la province Sud de l’archipel et principale figure du camp non indépendantiste, a été évacué de sa maison en flammes par le GIGN.

Le ministère de l’Intérieur a envoyé des renforts de métropole qui sont en route : des éléments du GIGN et du RAID, quatre escadrons de gendarmes mobiles et deux sections de la CRS 8 (une unité spécialisée dans la lutte contre les violences urbaines). Un couvre-feu a été institué, l’aéroport international, les lycées et les collèges ont été fermés.

« Toute cause mérite d’être défendue politiquement, mais elle ne mérite pas de l’être en engageant des actions mortelles contre les gendarmes, contre les habitants, sur l’agglomération de Nouméa », a ajouté le haut-commissaire. « Sur la ville de Nouméa, l’action est menée essentiellement sur les quartiers Nord avec des destructions de commerces, de pharmacies et de domiciles », a poursuivi M. Le Franc. « Car on a malheureusement pu constater des exfiltrations d’habitants » avant que leurs « domiciles ne soient brûlés ».

Déclaration du haut-commissaire de la République

Contexte historique

Les années 1980 furent marquées par une escalade de tensions entre les partisans de l’indépendance et ceux en faveur du maintien du territoire dans la République française. Ces divisions profondes ont conduit à des affrontements d’une grande violence.

La prise d’otages d’Ouvéa qui s’est déroulée du 22 avril au 5 mai 1988 fut sans conteste l’événement le plus dramatique de cette période. Cette prise d’otages, menée par des indépendantistes kanak contre des gendarmes mobiles français, s’est soldée par un bilan humain extrêmement lourd. Au total, 26 personnes ont péri  : 4 gendarmes, 2 militaires, 19 Kanaks et 1 civil. Cette tragédie poussa les parties vers la table des négociations.

Le 26 juin 1988, les accords de Matignon-Oudinot sont signés par l’État français, les indépendantistes du FLNKS et les loyalistes du RPCR et mettent fin au conflit. Ils instituent un statut transitoire pour la Nouvelle-Calédonie sur une période de dix ans. Cette période est consacrée à un développement économique, social, culturel et institutionnel visant à préparer le territoire à un référendum d’autodétermination en 1998.

L’accord de Nouméa est signé le 5 mai 1998. Il réunit à nouveau l’État, les indépendantistes et les loyalistes et renforce l’autonomie de la Nouvelle-Calédonie. Il prévoit un transfert progressif de compétences de l’État à la Nouvelle-Calédonie, dans l’attente d’un référendum d’autodétermination (reporté à 2018).

Conformément aux accords de Nouméa, trois référendums d’autodétermination ont été organisés en Nouvelle-Calédonie entre 2018 et 2021, tous ont été gagnés par les anti indépendantistes :

  • 2018 : Le premier référendum, organisé le 4 novembre 2018, voit la victoire du “non” à l’indépendance avec 56,7% des suffrages exprimés. 
  • 2020 : Le second référendum, organisé le 4 octobre 2020, confirme la victoire du “non” avec 53,26% des suffrages exprimés. 
  • 2021 : Le troisième et dernier référendum, organisé le 12 décembre 2021 voit le “non” l’emporter avec 96,50% des voix, mais sur fond d’une abstention record de 56,13% (les indépendantistes ayant appelé au boycott).

La réforme en question

Situation actuelle

Le statut d’électeur pour les élections provinciales est lié à une condition : être inscrit sur les listes électorales spéciales de 1998, ou être descendant de ceux qui y étaient. L’accord de Nouméa permettait aux  indépendantistes kanaks, inquiets de devenir minoritaire, d’être assurés de peser davantage sur le plan électoral.

Projet de loi actuel

Pour des raisons démocratiques, le gouvernement souhaite élargir le corps électoral à tous les natifs de l’île et aux personnes domiciliées sur le territoire depuis plus de dix ans.

Spécificités de la Nouvelle-Calédonie

Avant 1999, la Nouvelle-Calédonie était un territoire français d’outre-mer. Depuis, elle est devenue une collectivité territoriale à statut particulier. Cette collectivité est composée de trois provinces et de 33 communes.

L’archipel français est situé dans le Pacifique Sud et est doté d’un statut particulier lui conférant une certaine autonomie.

Capitale : Nouméa

Langue officielle : Français 

Religion : Essentiellement chrétienne. L’Islam et le Bouddhisme sont également présents.

Peuples et ethnies : Kanaks (40%), Européens (29%), Wallisiens et Futuniens (9%), Asiatiques (4%), Tahitiens (2%)

Superficie : 18 575 km²

Monnaie locale : le Franc pacifique
1€ = 119,33 CFP
1000 CFP = 8,38€

Des institutions propres : un congrès, un gouvernement, un Sénat coutumier, un Conseil économique, social et environnemental, des conseils coutumiers

Trois provinces : Nord, Sud et îles Loyautés (chacune possède une assemblée délibérante et des représentants au Congrès).

Un représentant de l’État : un haut-commissaire de la République.

Le coût de la vie quotidienne est élevé alors que le pouvoir d’achat est plus faible qu’en métropole. La Nouvelle-Calédonie importe une grande partie de ses produits de consommation. 

51 000 Calédoniens vivent sous le seuil de pauvreté (​​19,1 % de la population), c’est-à-dire avec moins de 87 950 francs par mois (737€).

La Nouvelle-Calédonie bénéficie d’un statut particulier au sein de la République française, défini par le titre XIII de la Constitution et la loi organique du 19 mars 1999. Ce statut la qualifie de collectivité « sui generis », c’est-à-dire qu’elle possède des caractéristiques uniques qui la distinguent des autres collectivités.

Deux articles de la Constitution lui sont consacrés, les 76 et 77. Ils permettent notamment un partage de la souveraineté et une autonomie partielle lui octroyant le droit de voter les “lois du pays”

L’État reste compétent dans les domaines suivants :

  • Le contrôle de l’immigration ;
  • La monnaie ;
  • Le Trésor ;
  • La défense nationale ;
  • La fonction publique de l’État ;
  • Le maintien de l’ordre ;
  • L’enseignement supérieur et la recherche.

Le message “alerte extrêmement grave” diffusé par SMS le 13 mai à Paris

By Sécurité/Justice

– Par Olivier DEBENEY, chef de cabinet

Le message “alerte extrêmement grave” diffusé par SMS le 13 mai à Paris

Lundi 13 mai à 20h00, un message intitulé « Alerte extrêmement grave » a été diffusé sur les téléphones portables des Parisiens se trouvant dans le périmètre de sécurité des Jeux olympiques. 


Cette alerte, accompagnée d’une sonnerie stridente, diffusée y compris sur les téléphones mis en mode silencieux,  a provoqué la surprise et parfois la panique de nombreux habitants.

En effet, le dispositif FR-Alert est habituellement réservé aux situations d’urgence majeures telles que : 

  • les catastrophes naturelles, 
  • les risques industriels, 
  • les attentats, 
  • les alertes nucléaires. 


Les réactions ont été d’autant plus vives que le niveau d’alerte choisi pour ce message est le plus élevé :

Or, il ne s’agissait cette fois-ci que d’une information pour prévenir de la mise en place du « Pass Jeux », le fameux QR code indispensable pour circuler dans la zone olympique pendant les Jeux cet été.

La préfecture de Police a présenté cette alerte comme  un “test”.

Le ministère de l’Intérieur l’a commenté en ces termes : « À événement exceptionnel dispositif exceptionnel ».

Le trafic des œuvres d’art pillées par l’Organisation État islamique (OEI)

By Economie

Le trafic des œuvres d’art pillées par l’Organisation État islamique (OEI)

De juin 2014 (proclamation du “Califat” par le dirigeant Abu Bakr al-Baghdadi à Mossoul, en Irak) à décembre 2017 (perte de la dernière ville, Deir ezz Zor, en Syrie, tenue par l’organisation terroriste), l’Organisation Etat islamique (OEI) a contrôlé un vaste territoire à cheval sur la Syrie et l’Irak. L’organisation djihado-terroriste musulmane sunnite, d’obédience salafiste, a donc eu accès à de nombreuses ressources pour financer le fonctionnement et la projection militaire de son État. Parmi elles, le trafic d’œuvres d’arts issues des pillages commis par l’OEI.

Par Emmanuel de Gestas


D’après les chiffres de la CIA, citée par BFMTV, le trafic des “antiquités de sang”  aurait constitué pour l’OEI sa deuxième source de financement.

À hauteur de 6 à 8 milliards de dollars par an (chiffres de 2015), juste derrière le trafic de pétrole. 

D’après un rapport de l’Assemblée nationale, cité par Challenges en 2016, l’organisation terroriste n’aurait récolté “que” 20 à 100 millions de dollars via cette seule source de financement. 

Une véritable mine d’or, au sens propre comme au figuré.

Mais qu’est-ce qu’au juste qu’une “antiquité de sang” ?

Il s’agit de pièces de musée, d’archéologies, de bijoux, d’œuvres d’arts diverses et variées pillées par l’OEI durant sa domination territoriale sur le “Califat” irako-syrien. La grande majorité de ces antiquités proviennent, par exemple, du pillage des musées antiques de Mossoul (Irak) à l’été 2014, soit juste après la prise de la ville par l’organisation terroriste. 

Ils proviennent aussi de la cité antique romaine de Palmyre (Syrie), un site archéologique classé par l’Unesco, pris puis pillé par l’OEI courant mai 2015. Les djihadistes de l’organisation détruiront en grande partie la cité antique, vestige préislamique d’un passé vu par ces salafistes comme païen et donc à annihiler physiquement et mémoriellement, mais ils pilleront aussi ce qu’ils pourront, afin d’en tirer profit. Cela coûtera d’ailleurs la vie à Khaled Assaad, l’ancien directeur du site archéologique de la ville, atrocement décapité par les terroristes le 18 août 2015, pour avoir refusé de livrer à l’OEI les trésors qu’il avait pu dissimuler.

Mais à quoi servent exactement ces “antiquités de sang » ?

Ces pillages d’œuvres d’art ont plusieurs objectifs : 

  • “Purger” le “dawla islamyya (l’État islamique en arabe, acronymisé en Daesh) de toute “souillure préislamique” (cf. paragraphe précédent). 
  • Se financer par le trafic de ces œuvres d’arts, et même opérer du blanchiment d’argent “sale” en argent “propre”. 

“Le scénario de risque BC-FT (Blanchiment de capitaux – Financement du terrorisme) auquel font face les secteurs de l’art et du luxe diffère en fonction de l’utilisation des produits. En matière de financement du terrorisme, des œuvres d’art et antiquités issues du pillage peuvent procurer des bénéfices aux organisations terroristes, soit par revente via un intermédiaire (principalement lors de ventes privées), soit par le biais de “taxes” imposées lors des fouilles ou lors du transport de ces œuvres. Les métaux précieux peuvent être transportés dans des zones de conflit et servir au financement du terrorisme. Le scénario de risque en matière de blanchiment peut être similaire (blanchiment de produit de trafic illicite d’œuvres d’art) ou bien recouvrir le cas d’un achat d’œuvres, d’antiquités ou de produits de luxe à des fins de dissimulation de produits illicites et de blanchiment. Les menaces de financement du terrorisme sont liées, d’une part, aux possibilités de pillage d’œuvres d’art et d’antiquités offertes par le conflit en zone irako-syrienne. D’autre part, s’agissant des métaux précieux, les facilités d’accès et de transport rendent attractif ce mode de financement du terrorisme.” 

Extrait de l’Analyse nationale des risques de blanchiment de capitaux et de financement du terrorisme en France, rapport du Conseil d’orientation de la lutte contre le blanchiment de capitaux et le financement du terrorisme (Colb) en date de septembre 2019, page 82

Concrètement, comment se déroulent ces trafics ?

Peu de temps après sa “proclamation”, le “Califat” de l’OEI se dote d’un “Ministère des Antiquités”, le “Diwan al-Rikaz”. Ce “ministère”, soit entreprend des fouilles archéologiques (en fait des pillages) avec ses propres “fonctionnaires”, soit accorde les permis de fouilles, moyennant une taxe, à des “sous-traitants”. 

D’après le chercheur australien Patrick Blannin, le “Diwan al-Rikaz” contrôlait courant 2015 “plus de 4 500 sites archéologiques, rien qu’en Irak”.

Islamic State’s Financing: Sources, Methods and Utilisation, in “Counter Terrorist Trends and Analyses”, pages 16 & 17

En 2017, le nombre de sites archéologiques et musées sous le contrôle du “ministère” de l’OEI était identique, toujours selon la même source.

Ces œuvres d’art ont pu être acheminées clandestinement dans des pays voisins du “Califat”, le plus souvent, le Liban et la Turquie, via des réseaux de trafiquants. 

D’après le journaliste Jean-Baptiste d’Albaret, auteur d’un article pour le magazine Valeurs actuelles, les revendeurs, surnommés dans le jargon de la LFT-BC, les “Janus”, sont essentiels pour assurer la transaction entre les intermédiaires, l’OEI, et, en bout de chaîne, le client, qui ne sait pas toujours par quel(s) sombre(s) réseau(x) a transité le bien dont il fait l’acquisition (soit en ligne via le deep/dark web, soit sur un marché de Beyrouth au Liban ou d’Istanbul en Turquie, parfois par une salle de vente européenne réputée). 

Une fois la “marchandise” acheminée, il faut la stocker. C’est là que la notion de “ports francs” entre en jeu (source idem à supra) : ce sont des zones de stockage, des entrepôts libres de tout contrôle douanier. Bien des marchandises peuvent y être stockées, les œuvres d’art y trouvent en particulier leur place. 

De là, les œuvres d’arts peuvent être revendues pour blanchir l’argent sale du terrorisme sans nécessairement changer de place, car certaines, trop connues, pourraient aisément “faire tache” dans un salon privé ou dans une salle des ventes, face à des experts en arts pouvant identifier lesdites œuvres et leur provenance. 

De fait, au lendemain des attentats du 13-Novembre (Bataclan, Stade de France, et plusieurs terrasses de cafés parisiens), le président de la République François Hollande dénonçait le 17 novembre 2015, ces ports francs, à l’occasion de la remise d’un plan d’action par le président du musée du Louvre pour préserver le patrimoine culturel du terrorisme :

“La première de ces priorités, c’est la lutte contre les trafics des biens culturels. Il faut savoir qu’en ce moment même, l’organisation terroriste Daesh délivre des permis de fouilles, prélève des taxes sur des œuvres qui vont ensuite alimenter le marché noir mondial, transitant par des ports francs qui sont des havres pour le recel et le blanchiment, y compris en Europe. La France a donc décidé d’introduire un contrôle douanier à l’importation de biens culturels et intègrera dans son droit les résolutions du Conseil de sécurité interdisant le transport, le transit, le commerce du patrimoine culturel mobilier ayant quitté illégalement certains pays.”

Discours de François Hollande devant l’Unesco, 17 novembre 2015

Comment lutter contre ces trafics ?

Toujours dans ce même discours, François Hollande livre une première piste pour lutter contre ces trafics : “Nous parlons beaucoup des paradis fiscaux et nous avons raison de vouloir là encore faire en sorte qu’ils puissent disparaître, mais nous devons également éliminer les paradis du recel dans le monde.”

Aussi, la commission parlementaire européenne spéciale Tax3, créée en février 2018 à la suite du scandale dit des “Paradise Papers”, va s’attacher à lutter contre, outre l’évasion et la fraude fiscale, le sujet du blanchiment, et donc du FT-BC. 

A noter que le Colb, dans son “Analyse nationale des risques de blanchiment de capitaux et de financement du terrorisme en France” de septembre 2019, indique que “les vulnérabilités intrinsèques du secteur de l’art […] peuvent être considérées comme élevées”.

Le rapport du Colb préconise ensuite :

L’assujettissement de la plupart des opérateurs atténue dans une certaine mesure les vulnérabilités de ce secteur. Les sociétés de ventes aux enchères publiques sont soumises au contrôle du Conseil des ventes volontaires (CVV), les études de commissaires-priseurs judiciaires à celui de la Chambre nationale des commissaires de justice (CNCJ), tandis que les personnes se livrant au commerce d’antiquités et d’œuvres d’art sont contrôlées par la DGDDI et sanctionnées par la CNS. Les professionnels du secteur du luxe sont soumis au contrôle de la DGCCRF et au pouvoir de sanction de la commission nationale des sanctions (CNS).

Le Colb rappelle en outre que :

les personnes se livrant habituellement au commerce d’antiquités et d’œuvres d’art, si elles étaient assujetties aux obligations de LCB-FT, ne disposaient pas d’une autorité de contrôle. L’ordonnance n° 2016-1635 du 1er décembre 2016 et le décret du n° 2018-284 du 18 avril 2018 ont remédié à cette faiblesse en désignant la DGDDI comme autorité de contrôle de ces professionnels. A l’issue d’un travail d’échange avec les professionnels ayant conduit à la publication en mai 2019 de lignes directrices conjointes avec Tracfin, et de la réalisation concomitante de son analyse sectorielle des risques, la DGDDI a débuté les premiers contrôles du secteur en juillet 2019.” Le Colb explique aussi que “l’Office central de lutte contre le trafic de biens culturels (OCBC) contrôle régulièrement la tenue du registre des objets mobiliers (ROM) par les professionnels du marché de l’art mettant en vente des biens mobiliers usagés ou d’occasion.”

Le Colb propose la :

limitation de la circulation d’espèces” pour “atténuer les vulnérabilités identifiées” : “Ainsi, un plafond de paiement en espèces de 15 000 euros a été mis en place pour les acheteurs étrangers, qui sont particulièrement nombreux eu égard à la place particulière qu’occupe la France et notamment Paris sur les marchés de l’art et du luxe. Il est encore plus contraignant (1 000 euros) pour les résidents français.”

De plus, le même Colb rappelle que :

les réglementations européenne et nationale en matière d’importation et d’exportation de biens culturels, dont les manquements sont contrôlés par la DGDDI, permettent par ailleurs d’atténuer la vulnérabilité liée au caractère transfrontalier des secteurs de l’art et du luxe. Dans le secteur de l’art, […] le règlement (UE) 2019/880 du Parlement européen et du Conseil du 17 avril 2019 prévoit la mise en place de licences d’importation pour certaines catégories de biens culturels ayant plus de 250 ans d’âge (règlement applicable à l’horizon 2025). En outre, trois textes juridiques encadrent et permettent de mieux protéger les professionnels et le marché national légal de la vente pièces qui seraient issues de pillages ou de fouilles illégales : obligation que les pièces soient sorties d’Irak avant le 6 août 1990, sorties de Syrie avant le 9 mai 2011, et pour les objets issus de théâtres d’opérations de groupement terroristes, nécessité de justifier la licéité de l’origine du bien sous peine de poursuites pénales.”

Enfin, les mesures les plus récentes (2016) explicitées par le Colb sont aussi les plus “dures” :

Dès 2016, des mesures pénales ont été également prises pour lutter contre le trafic des biens culturels et le financement du terrorisme. L’article 322-3-2 du code pénal réprime les transactions des biens provenant des territoires assujettis à des groupements terroristes en imposant une justification de la licéité de l’origine de ce bien. Les articles L. 111-8 et L. 111-9 du code du patrimoine interdisent et sanctionnent également l’importation de biens culturels notamment en provenance d’Irak et de Syrie.”

Conclusion

Le trafic d’œuvres d’art, ou “antiquités de sang”, par l’OEI entre 2014 et 2017 a donc représenté la deuxième source de financement pour le groupe terroriste et son proto-État. A l’aide de réseaux souvent purement criminels et sans davantage d’allégeance idéologique que celle de l’appât du gain, l’OEI a pu “inonder” l’Europe en particulier, du fait de sa proximité géographique avec les territoires contrôlés par le “Califat”, d’œuvres d’art pillées. Ce trafic avait autant pour objectif de financer directement l’OEI que de blanchir son “argent sale”.

Les institutions européennes, les pays européens, et en particulier la France, ont relativement rapidement pris la mesure du problème.

Les services français dédiés à la LFT-BC ont émis un certain nombre de recommandations et de mises en garde pour s’attacher à lutter contre ce phénomène. Le code pénal français a notamment été modifié pour y intégrer la répression de l’importation de biens en provenance de territoire contrôlés par des groupes terroristes similaires à l’OEI.